图文实操教程
每一步都配界面截图:交易所出入金、提币、Web3 钱包使用与链上操作,照着做就能完成。
跨链消息与互操作:你到底在信谁
跨链桥的用户体验只有「点一下、等一会儿、到账」,但背后的信任模型差别巨大:有的把你的资产托付给一组多签守护者,有的靠轻客户端验证对方链的共识,有的引入乐观验证与争议期。这一篇先分清<strong>资产桥(搬资产)与消息层(传任意消息)</strong>这两个容易混淆的概念,再把三类验证模型摊开对比,逐条说明「你信的到底是谁」。然后用三起真实事故(Ronin、Wormhole、Nomad)复盘跨链桥最典型的失效方式,讲清怎么查一个桥的权限(升级、暂停、速率限制)。最后强调一个最容易被忽略的事实:<strong>跨链消息等于跨链权限</strong>——你传过去的不只是资产,还有一个能在目标链上执行操作的指令。
账户抽象与 ERC-4337:智能账户、UserOperation 与 Paymaster
以太坊有两种账户:外部账户(EOA,由私钥控制)与合约账户(由代码控制)——<strong>只有 EOA 能发起交易,而 EOA 没有代码、不能自定义逻辑</strong>。这带来三个长期痛点:私钥丢了就没了、必须先有主币才能付 Gas、一笔笔确认无法批量。账户抽象就是要把「账户」变成可编程的:ERC-4337 在不改共识层的前提下,用一套链上合约 + 链下角色实现智能账户。这一篇讲清四个核心角色(EntryPoint、Bundler、Paymaster、Smart Account)、走完一次 UserOperation 的完整生命周期、逐字段解释 UserOp 结构,然后说清智能账户带来的四个真实好处与五类新风险,最后给出判断一个智能账户值不值得用的标准。
再质押与 LRT:EigenLayer 模型、罚没条件与折价
再质押(Restaking)是把同一份 ETH 的担保价值<strong>用第二遍</strong>:以太坊的验证者为网络共识而质押 ETH,再质押则允许这份质押(或代表它的流动性质押代币)额外为其他服务提供经济担保。EigenLayer 是这条路线的主要实现者,它引入 <strong>AVS(主动验证服务)</strong>——预言机、跨链桥、数据可用性层等需要「有人为作恶付出代价」的服务,向再质押者租用这份担保并支付费用。这一篇讲清原生再质押与 LST 再质押的区别、LRT(流动性再质押代币)是怎么把再质押头寸变成可流通资产的、以及<strong>再质押与单纯质押最关键的差异:罚没条件由各 AVS 自己定义</strong>。最后拆解收益来源与真正的风险——杠杆循环、罚没条款不透明、提现队列、LRT 折价(depeg),并给出一份仓位纪律。
开发环境搭建:Hardhat、Foundry 与编辑器配置
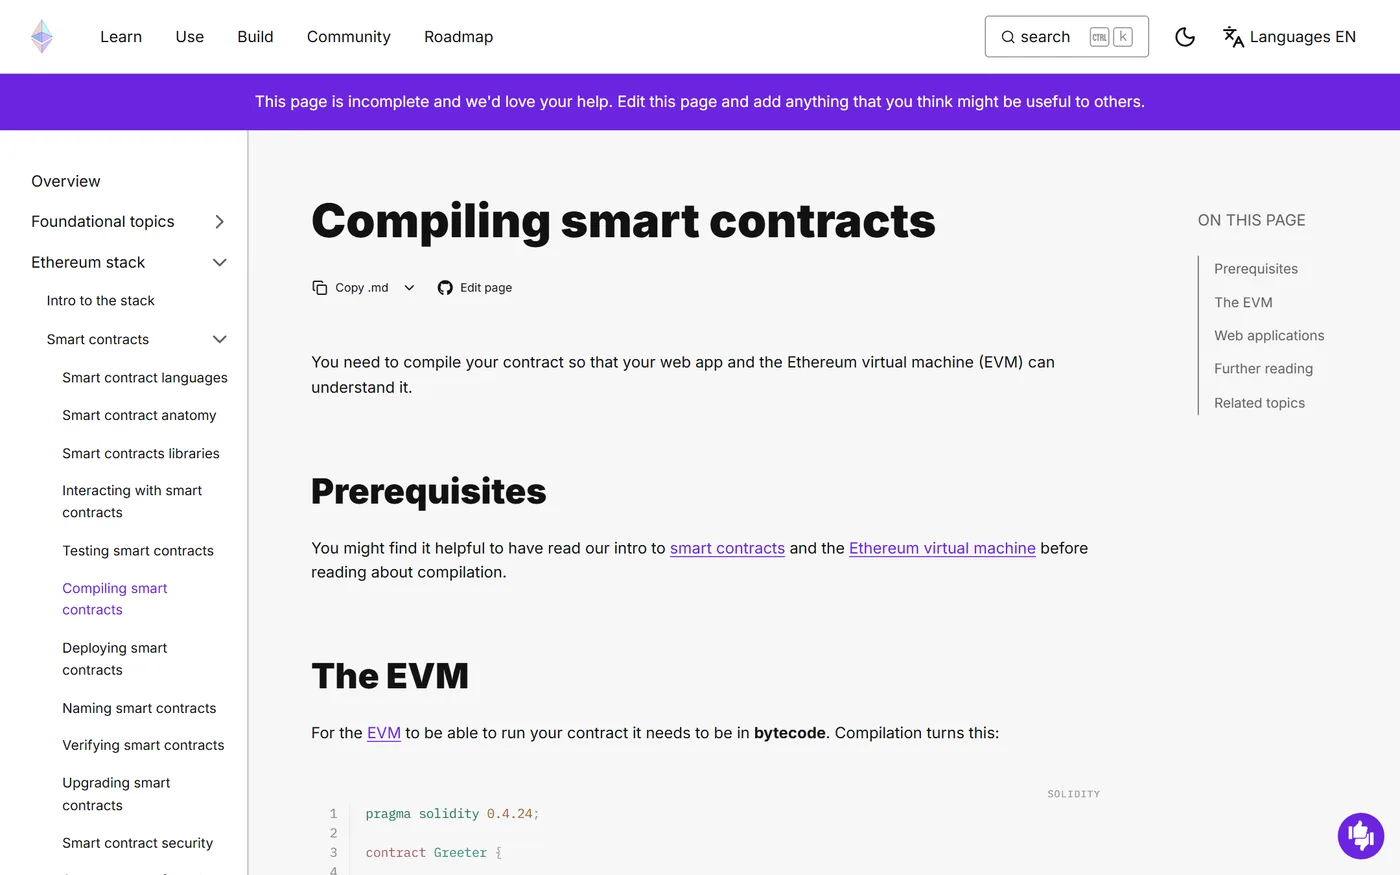
从零搭好一套专业的智能合约开发环境:先建立「编写 → 编译 → 测试 → 本地部署 → 测试网部署 → 审计」的完整路线图,再一步步安装 Node.js、初始化 Hardhat 项目、安装 Foundry 工具链、配置 VS Code 的 Solidity 插件与编译器版本,讲清 artifacts / cache / contracts / test / scripts 目录各自存放什么,最后用 .env 与环境变量管理 RPC 与私钥,从第一天就养成「私钥绝不硬编码进代码」的安全习惯,并跑通第一次 hardhat compile。
Solidity 语法基础:合约结构、数据类型与权限控制
系统讲透 Solidity 写智能合约必备的语法骨架:pragma 版本声明的含义与 ^ / ~ 范围规则;状态变量、局部变量、构造函数、常量与 immutable 的区别;值类型(uint 系列、address、bool、定长 bytes、枚举)与引用类型(数组、struct、mapping)及 memory / storage / calldata 三种数据位置;public / external / internal / private 四种可见性与 view / pure 修饰;modifier 修饰器与 onlyOwner 权限模式;event 事件与 indexed 参数;合约收 ETH 的 receive / fallback 与 call 转账;最后是 interface、library 与继承 is,学完即可读懂绝大多数合约源码。
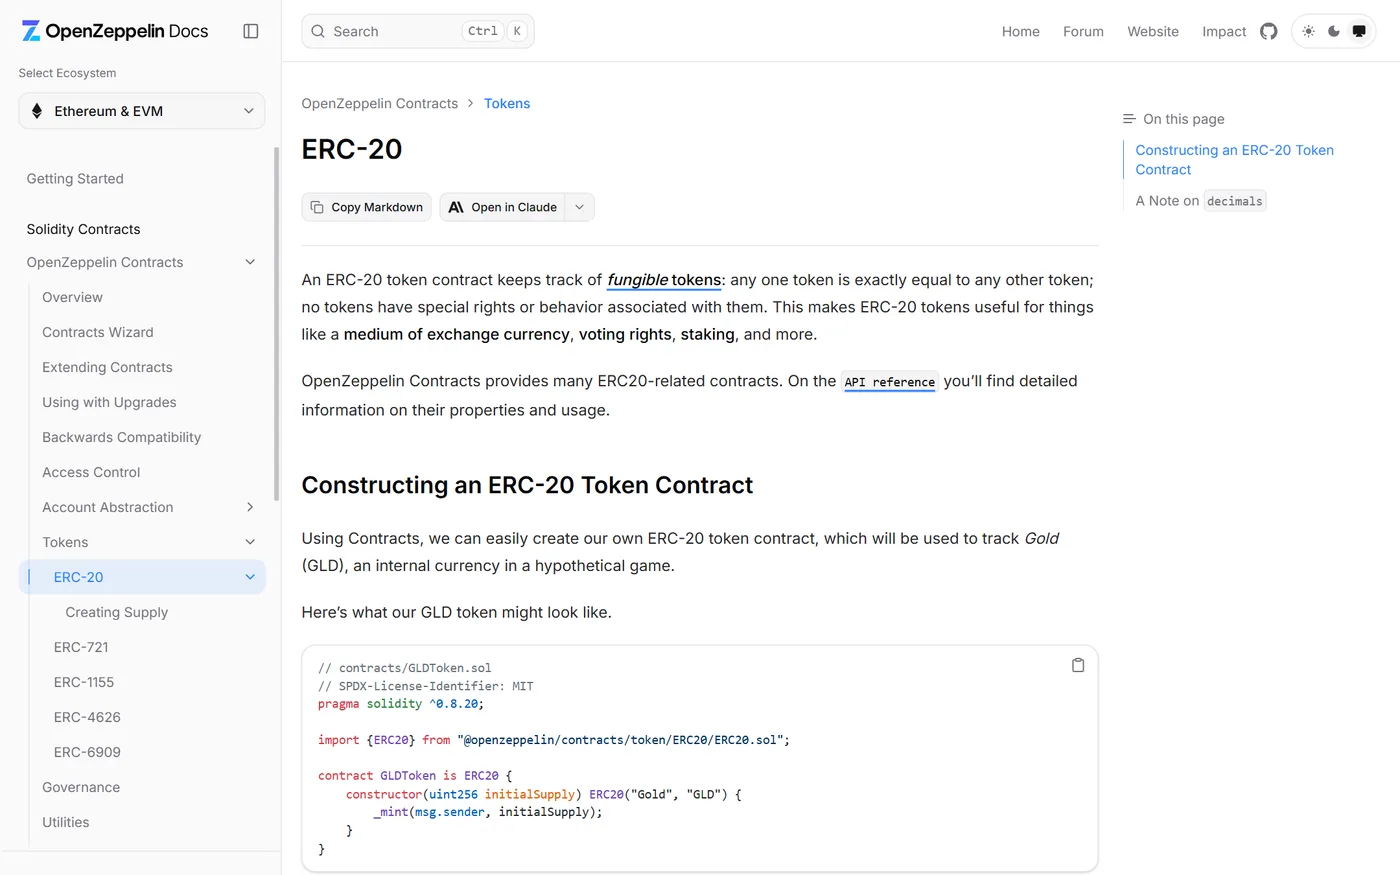
实战编写 ERC-20:基于 OpenZeppelin 发一个代币合约
亲手完成一个可部署的 ERC-20 代币合约:拆解 EIP-20 标准规定的 6 个必选函数(totalSupply / balanceOf / transfer / allowance / approve / transferFrom)与 Transfer、Approval 两个事件;安装并理解 OpenZeppelin Contracts 库为什么是行业标配;写出继承 ERC20 的 MyToken,用构造函数设置名称符号并初始 mint;讲透 _mint / _burn / approve / allowance / transferFrom 的授权扣款链路;分析加「转账征税」等自定义逻辑时最容易引入的漏洞;编译后检查 artifacts 中的 ABI 与字节码;再扩展到 ERC20Burnable、Pausable、ERC20Permit、ERC20Votes 与 ERC-721/1155 的区别。
合约测试:单元测试、模糊测试与主网分叉测试
建立专业的合约测试体系:理解为什么不可篡改、直接管理资金的合约把测试变成生命线;掌握测试金字塔(单元 / 集成 / 模糊 / 不变量 / 分叉测试)各自覆盖什么;用 Hardhat + Mocha/Chai 写出第一个测试,用 fixture 标准化部署快照;断言事件、revert 与自定义错误;切换到 Foundry 用 Solidity 写高速测试并使用 prank / warp / roll 等 cheatcode;用 fuzz 让框架自动生成成千上万组输入找边界;用 fork 主网与真实 DeFi 协议交互测试;用 solidity-coverage 检查覆盖率、hardhat-gas-reporter 监控 Gas;最后把测试接入 GitHub Actions 持续集成。
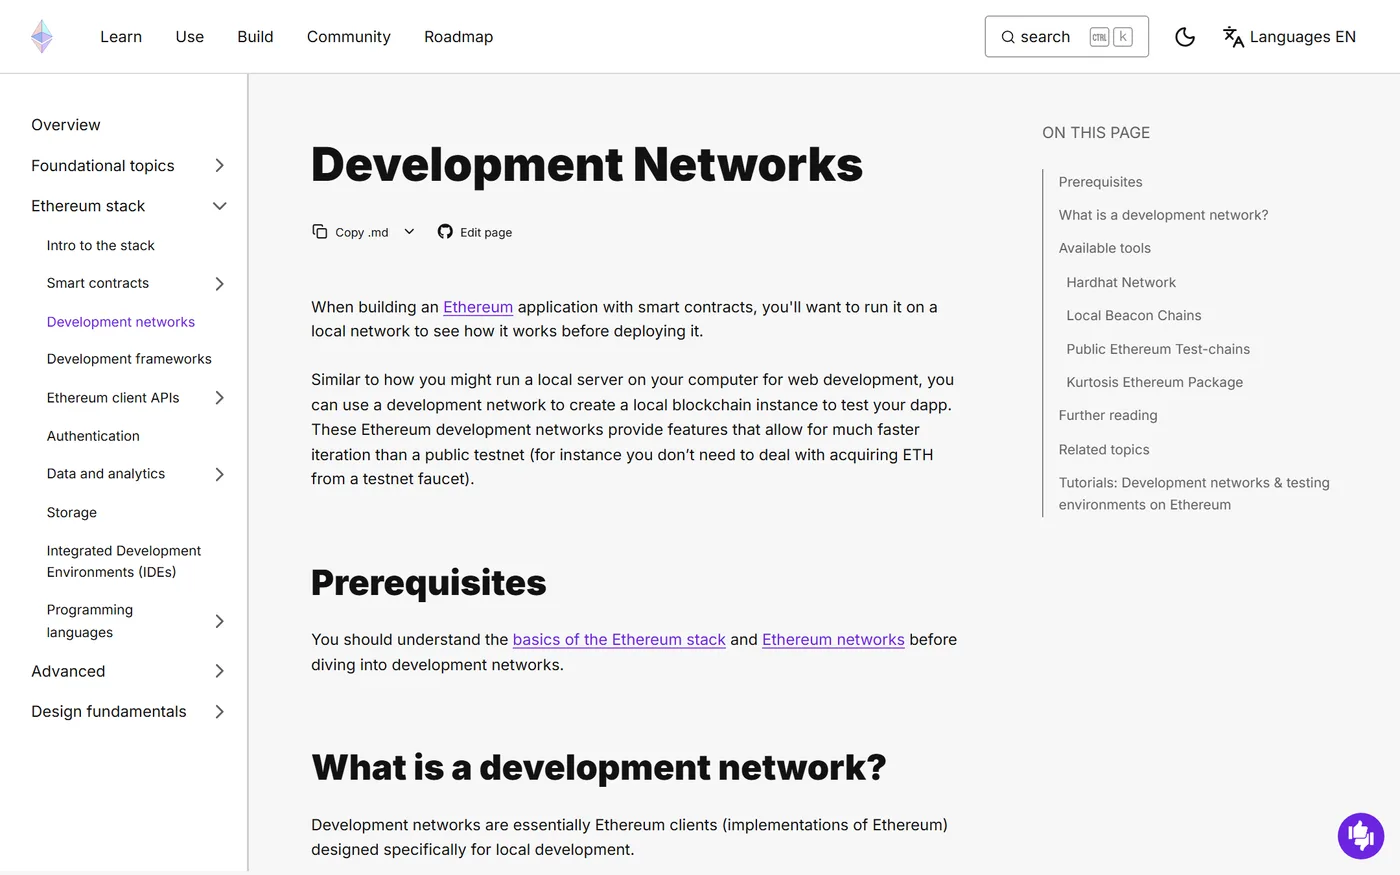
测试网部署:Sepolia 水龙头、部署脚本与 Etherscan 验证
完整走通把合约部署到公共测试网的端到端流程:厘清本地链、测试网、主网在共识、费用与信任上的区别;选择 Sepolia 作为目标测试网并通过官方水龙头、Alchemy 水龙头获取免费测试 ETH;申请 Alchemy/Infura RPC 端点并理解公共 RPC 的限流;编写 Hardhat 部署脚本与 Ignition 声明式模块;用环境变量安全注入专用开发钱包私钥;广播部署交易并在 Sepolia Etherscan 上核对合约地址、创建交易与 Gas;用 hardhat-verify 完成源码验证拿到绿色对勾;最后用一个最小前端(地址 + ABI + MetaMask)真正调用一次测试网合约。
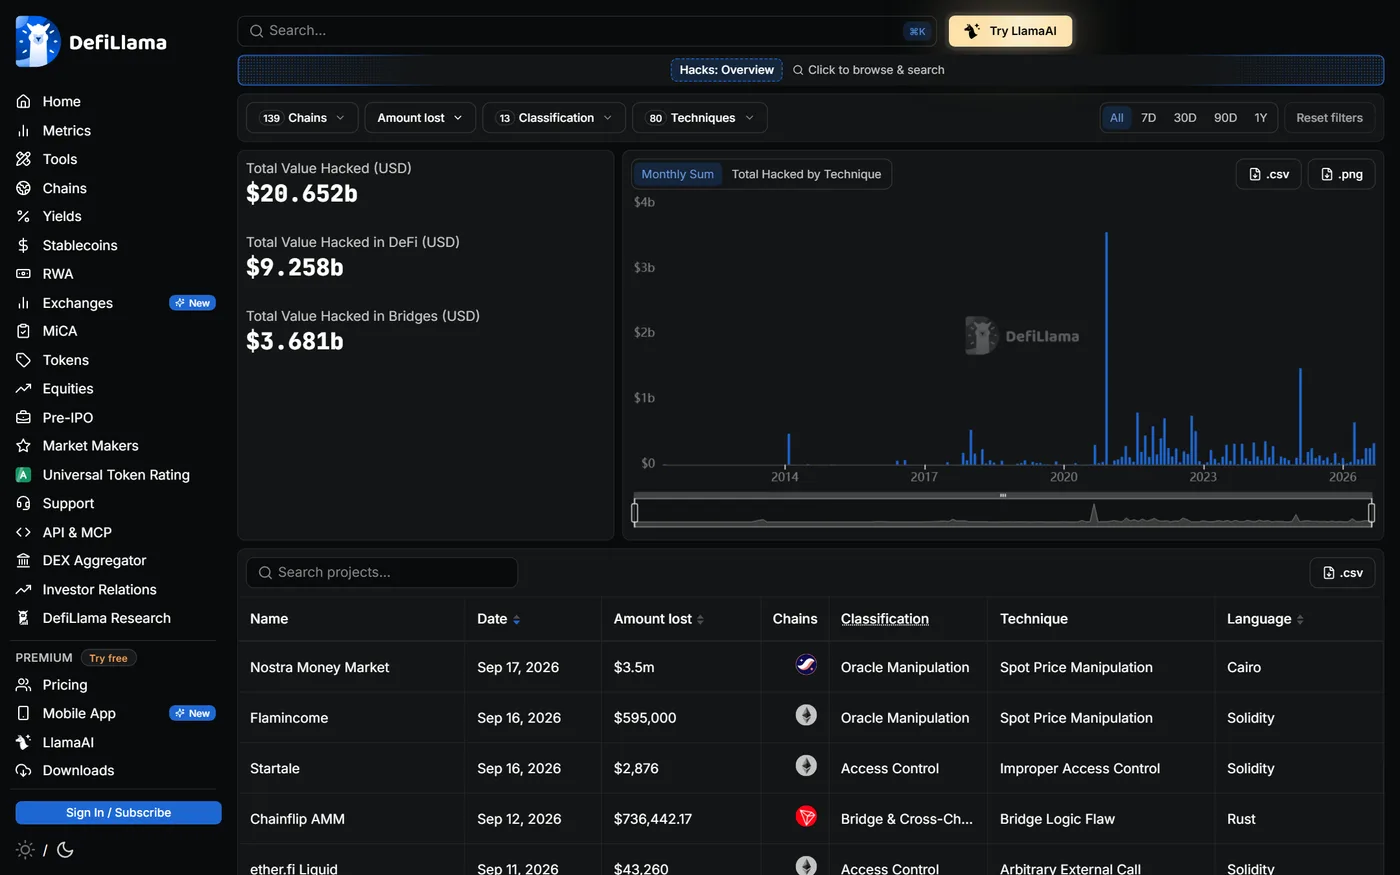
合约安全:重入、预言机操纵等高频漏洞与防范
以攻击者视角系统拆解导致史上巨额损失的智能合约漏洞类别:建立「所有外部输入与外部调用都是恶意的」安全第一性原理;重入攻击的三种形态与 Checks-Effects-Interactions、重入锁;整数溢出/下溢与 0.8 内置检查;访问控制缺失与 tx.origin 钓鱼;外部调用失败导致的拒绝服务;闪电贷如何无成本放大价格预言机操纵风险,以及 Chainlink 喂价与 TWAP 的正确姿势;无限授权与签名重放;可预测随机数;最后用 The DAO、Parity 多签、Ronin 桥、Euler 等真实案例时间线建立直觉,并给出项目方的应急响应预案框架。
合约审计:审计流程、静态工具、报告解读与竞赛生态
完整讲透智能合约审计这门专业工作:审计能证明什么、不能保证什么(审计≠零漏洞保险);从范围冻结、架构文档、威胁建模到逐行手动审查的标准六步流程;用 Slither 做静态分析、用 Mythril 理解符号执行的边界;手动审计的数据流分析、权限矩阵与状态机遍历方法论;如何阅读一份审计报告并理解 Critical/High/Medium/Low/Informational 分级;顶级审计公司与 Code4rena、Sherlock、CodeHawks 公开竞赛生态;审计管不到的经济模型与中心化风险(admin key、Timelock、多签阈值);以及审计通过后的部署清单与持续监控。
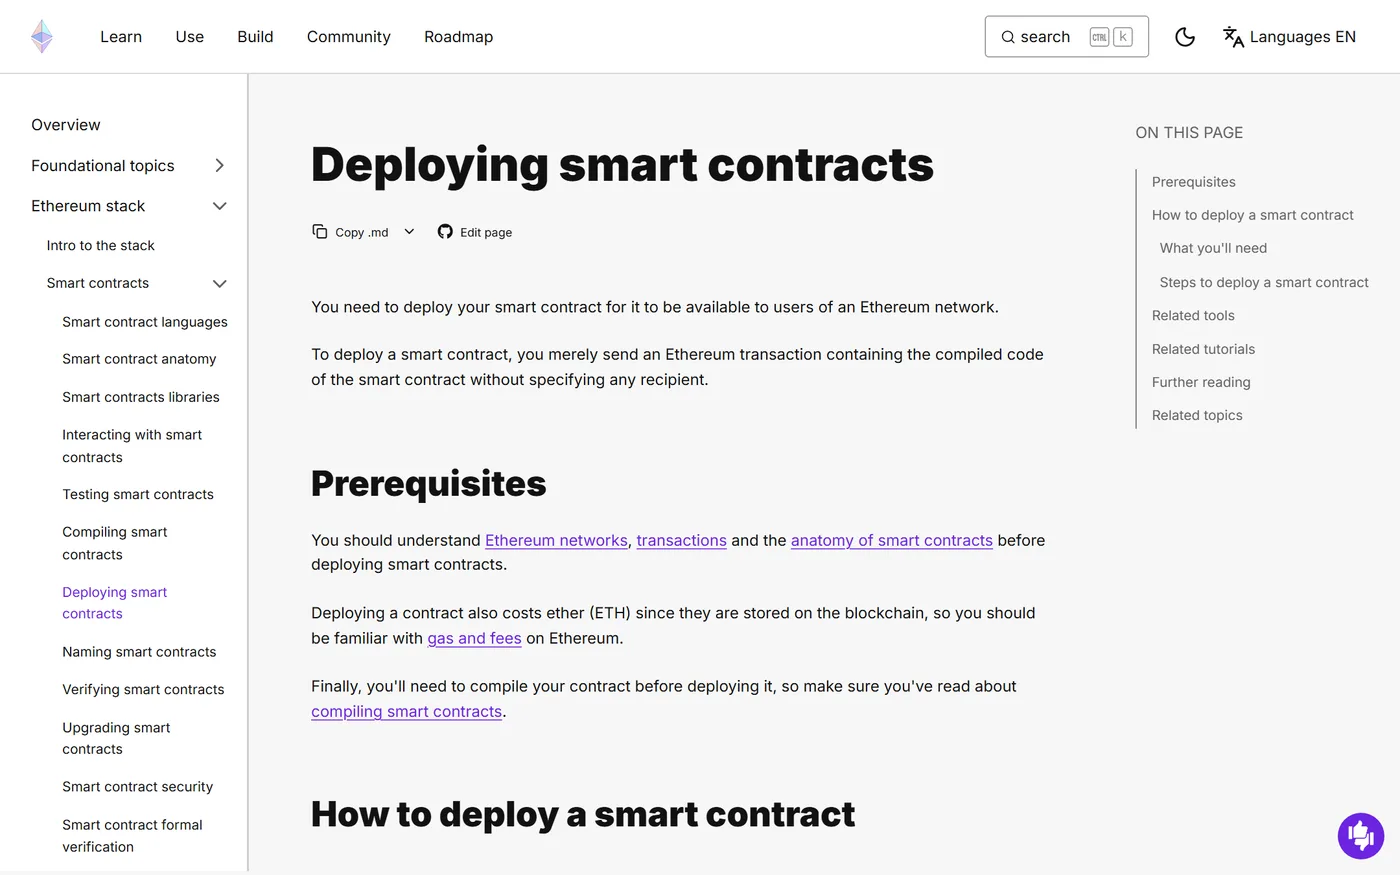
主网上线与运维:Gas 优化、多签治理与可升级合约
完成主网发布前的最后一块拼图:上线前总检查清单;Gas 优化的原理与高收益技巧(storage 槽打包、calldata、immutable/constant、内存缓存、短循环);主网部署的 EIP-1559 费用设置与区块确认等待;用 Gnosis Safe 多签接管管理员权限并理解签名阈值与风险;Timelock 时间锁如何给用户留出撤离窗口、治理提案如何流转;透明代理与 UUPS 可升级模式的原理、存储槽规则与初始化;升级能力的信任假设与为什么 immutable 合约更受信任;最后是部署后的链上监控、事件告警、文档维护与 Bug Bounty 负责任披露全流程。
钱包基础认知:自持钱包、托管钱包与钱包分类
把「钱包」这件事一次讲透:钱包里其实不存币,只保存私钥,资产永远记在链上;自持钱包与交易所托管钱包在控制权、责任与风险上的根本差别;浏览器扩展、手机 App、网页钱包、桌面客户端四种形态各自适合谁;热钱包与冷钱包如何按联网状态划分风险等级;EOA 外部账户与合约钱包(账户抽象 / 智能钱包)的本质区别;助记词钱包(HD 钱包)为什么一组词能管住所有地址;MetaMask、OKX Wallet、Rabby、Trust、imToken、Phantom 等主流钱包的横向对比与选型建议;最后给出「日常热钱包 + 储值冷钱包」的分层使用框架。