图文实操教程
每一步都配界面截图:交易所出入金、提币、Web3 钱包使用与链上操作,照着做就能完成。
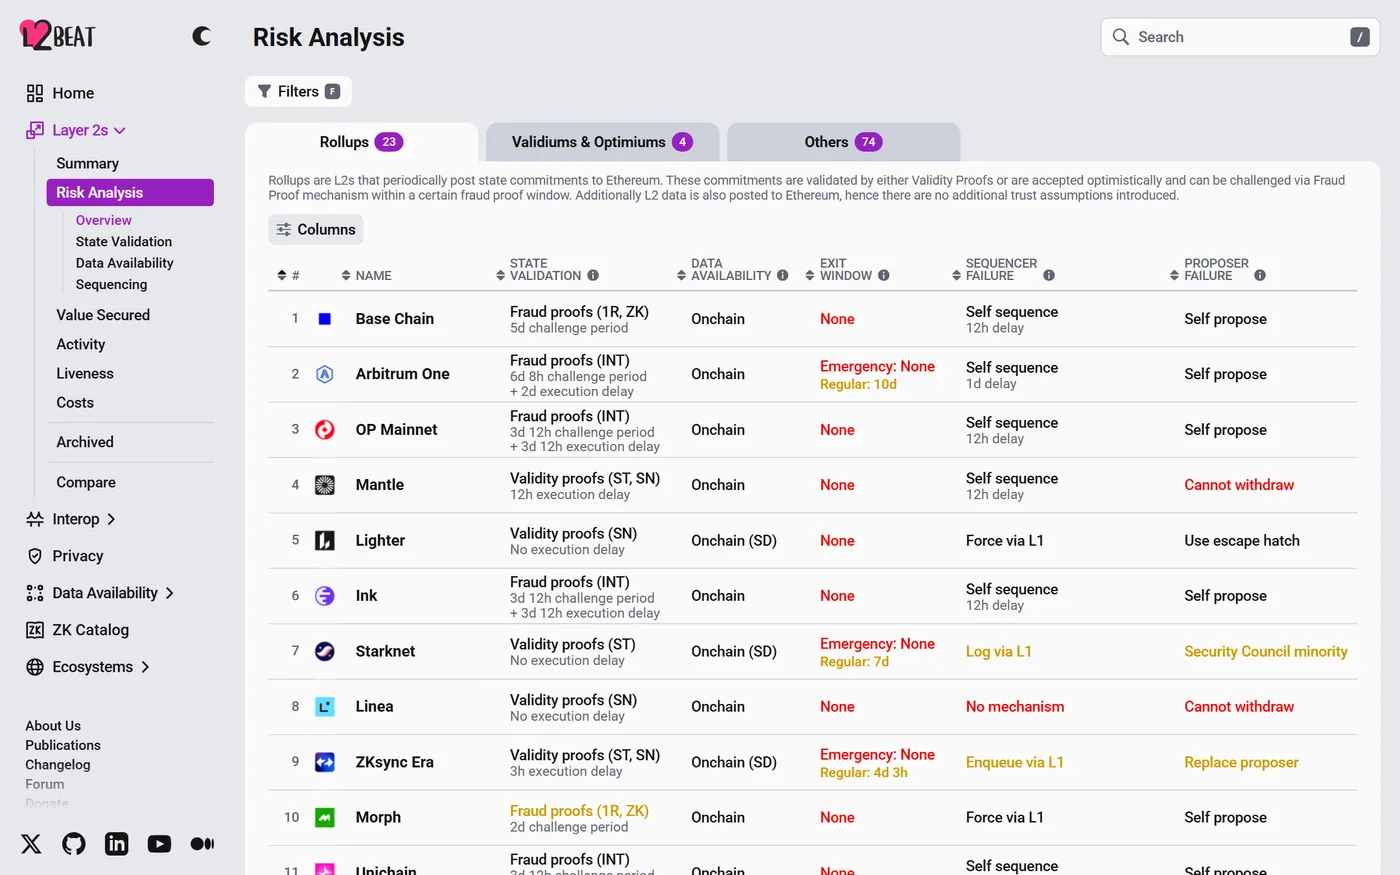
L2 与侧链技术要点:Rollup、ZK 与数据可用性
面向进阶读者的 L2 技术拆解:先给出扩容方案全景图(状态通道、Plasma、Rollup、侧链、Validium、Volition)并列出各自的信任假设,再深入 Optimistic Rollup 的欺诈证明与 7 天挑战期、ZK Rollup 的有效性证明与 SNARK/STARK 差异,用表格对比两大流派;随后讲解侧链为什么不等同于 L1 安全性(Ronin 与 Poly Network 事件的教训)、Validium 与 Volition 为低成本付出的数据可用性代价、EIP-4844 的 blob 交易与 Celestia/EigenDA/Avail 等 DA 层、排序器(Sequencer)的中心化风险与去中心化进展,最后梳理跨链桥在 L2 体系中的信任假设与常见误区。
合约交易:杠杆、保证金与爆仓机制
把合约交易里最容易亏钱的概念一次讲清:U 本位与币本位、永续与交割、资金费率、杠杆与保证金的计算、逐仓与全仓的区别、强平价怎么算,并给出「先设止损再开仓」的完整实战流程与风控纪律。
数据可用性(DA)层:Blob、Celestia 与 EigenDA
从「数据可用性」这个听起来抽象、实际决定资产安全的概念讲起:为什么 Rollup 必须把交易数据发到某个地方、EIP-4844 的 blob 交易到底改变了什么账本结构、一笔 L2 交易的费用账单里执行费与 L1 数据费各占多少。然后用三条路线对比外部 DA 方案——Celestia 的数据可用性抽样、EigenDA 的再质押担保、以及传统的委员会模式(DAC/validium),把每一条的<strong>信任假设</strong>摊开讲:你信的到底是对方链的共识、一组成员的签名,还是某个运营方不作恶。最后给出判断清单:怎样在 L2BEAT 上确认一条 L2 用的是哪种 DA,以及为什么「数据发到 blob 里」不等于「数据永久保存」。
ZK 从原理到 Rollup:证明系统与 zkEVM 四类
把「零知识证明」从一个玄学名词拆成可理解的工程构件:证明者与验证者在证明什么、完备性/可靠性/零知识这三个性质各解决什么问题、为什么需要多项式承诺(KZG 与 FRI 的差别)、SNARK 与 STARK 在可信设置与证明体积上如何取舍。然后回到 Rollup:有效性证明(validity proof)在 L2 里承担的角色、为什么「证明生成很贵、链上验证很便宜」是这门技术的核心经济性、zkEVM 四个类型(Type 1 到 Type 4)各自牺牲了什么。最后必须澄清一个高频误解:<strong>持有 ZK 并不等于隐私</strong>——zkRollup 的交易细节默认仍然是公开的。
MEV 与交易排序:从三明治攻击到 PBS
解释一个普通人本该关心、却常被忽略的事实:<strong>区块空间是稀缺资源,而谁决定交易的先后顺序,就能从中提取价值。</strong> 先用具体数字走完一次三明治攻击的全过程,再梳理 MEV 的几大来源(DEX 套利、清算、抢跑、NFT 抢购),然后把区块生产的产业链摊开——搜索者、构建者、中继、提议者各自拿什么、为什么会有 PBS(提议者与构建者分离)。最后回到用户侧:私有内存池如何避免被夹、滑点设置与三明治的关系、以及为什么「把滑点调到 50% 让交易一定成功」是一个会让你损失更多的选择。
链上数据分析实战:从浏览器查询到 Dune SQL
链上数据是公开的,但「公开」不等于「好用」:节点接口查不了跨表关联、区块浏览器点不出批量结论、代理合约的事件还常常解码失败。这一篇把四类数据来源(区块浏览器、节点 RPC、索引器、数据平台)各自能干什么讲清,然后带你走完一次真实分析:从「某代币最近 24 小时有多少笔转账」到「持仓前 10 名是谁、其中哪些其实是合约或资金池」。过程中会踩到链上分析最常见的几个坑——代币精度(decimals)、把 LP 池当成大户、把合约地址当持有人、忽略区块重组——最后说明哪些结论<strong>根本不可能</strong>从链上数据得出(身份、真实意图、场外交易),避免用数据编故事。
Intent 与 Solver:从「怎么交易」到「要什么结果」
传统交易要求用户自己说清每一步怎么执行(调用哪个合约、走哪条路径、接受多少滑点);<strong>意图(Intent)</strong>换了个思路:用户只声明想要的结果(例如「用不超过 1000 USDT 换到至少 0.29 ETH」),由一群<strong>求解器(Solver)</strong>竞争去实现它。这一篇讲清意图的生命周期、求解器承担了什么风险、为什么这种结构天然带 MEV 保护、以及订单流拍卖(OFA)与批量拍卖是怎么运作的。同时把新风险摊开:求解器集中化、报价不透明、签名本身就是一个授权范围、失败后无人补偿。最后给出比较不同意图协议的方法,以及使用时的自保清单。
跨链消息与互操作:你到底在信谁
跨链桥的用户体验只有「点一下、等一会儿、到账」,但背后的信任模型差别巨大:有的把你的资产托付给一组多签守护者,有的靠轻客户端验证对方链的共识,有的引入乐观验证与争议期。这一篇先分清<strong>资产桥(搬资产)与消息层(传任意消息)</strong>这两个容易混淆的概念,再把三类验证模型摊开对比,逐条说明「你信的到底是谁」。然后用三起真实事故(Ronin、Wormhole、Nomad)复盘跨链桥最典型的失效方式,讲清怎么查一个桥的权限(升级、暂停、速率限制)。最后强调一个最容易被忽略的事实:<strong>跨链消息等于跨链权限</strong>——你传过去的不只是资产,还有一个能在目标链上执行操作的指令。
账户抽象与 ERC-4337:智能账户、UserOperation 与 Paymaster
以太坊有两种账户:外部账户(EOA,由私钥控制)与合约账户(由代码控制)——<strong>只有 EOA 能发起交易,而 EOA 没有代码、不能自定义逻辑</strong>。这带来三个长期痛点:私钥丢了就没了、必须先有主币才能付 Gas、一笔笔确认无法批量。账户抽象就是要把「账户」变成可编程的:ERC-4337 在不改共识层的前提下,用一套链上合约 + 链下角色实现智能账户。这一篇讲清四个核心角色(EntryPoint、Bundler、Paymaster、Smart Account)、走完一次 UserOperation 的完整生命周期、逐字段解释 UserOp 结构,然后说清智能账户带来的四个真实好处与五类新风险,最后给出判断一个智能账户值不值得用的标准。
再质押与 LRT:EigenLayer 模型、罚没条件与折价
再质押(Restaking)是把同一份 ETH 的担保价值<strong>用第二遍</strong>:以太坊的验证者为网络共识而质押 ETH,再质押则允许这份质押(或代表它的流动性质押代币)额外为其他服务提供经济担保。EigenLayer 是这条路线的主要实现者,它引入 <strong>AVS(主动验证服务)</strong>——预言机、跨链桥、数据可用性层等需要「有人为作恶付出代价」的服务,向再质押者租用这份担保并支付费用。这一篇讲清原生再质押与 LST 再质押的区别、LRT(流动性再质押代币)是怎么把再质押头寸变成可流通资产的、以及<strong>再质押与单纯质押最关键的差异:罚没条件由各 AVS 自己定义</strong>。最后拆解收益来源与真正的风险——杠杆循环、罚没条款不透明、提现队列、LRT 折价(depeg),并给出一份仓位纪律。
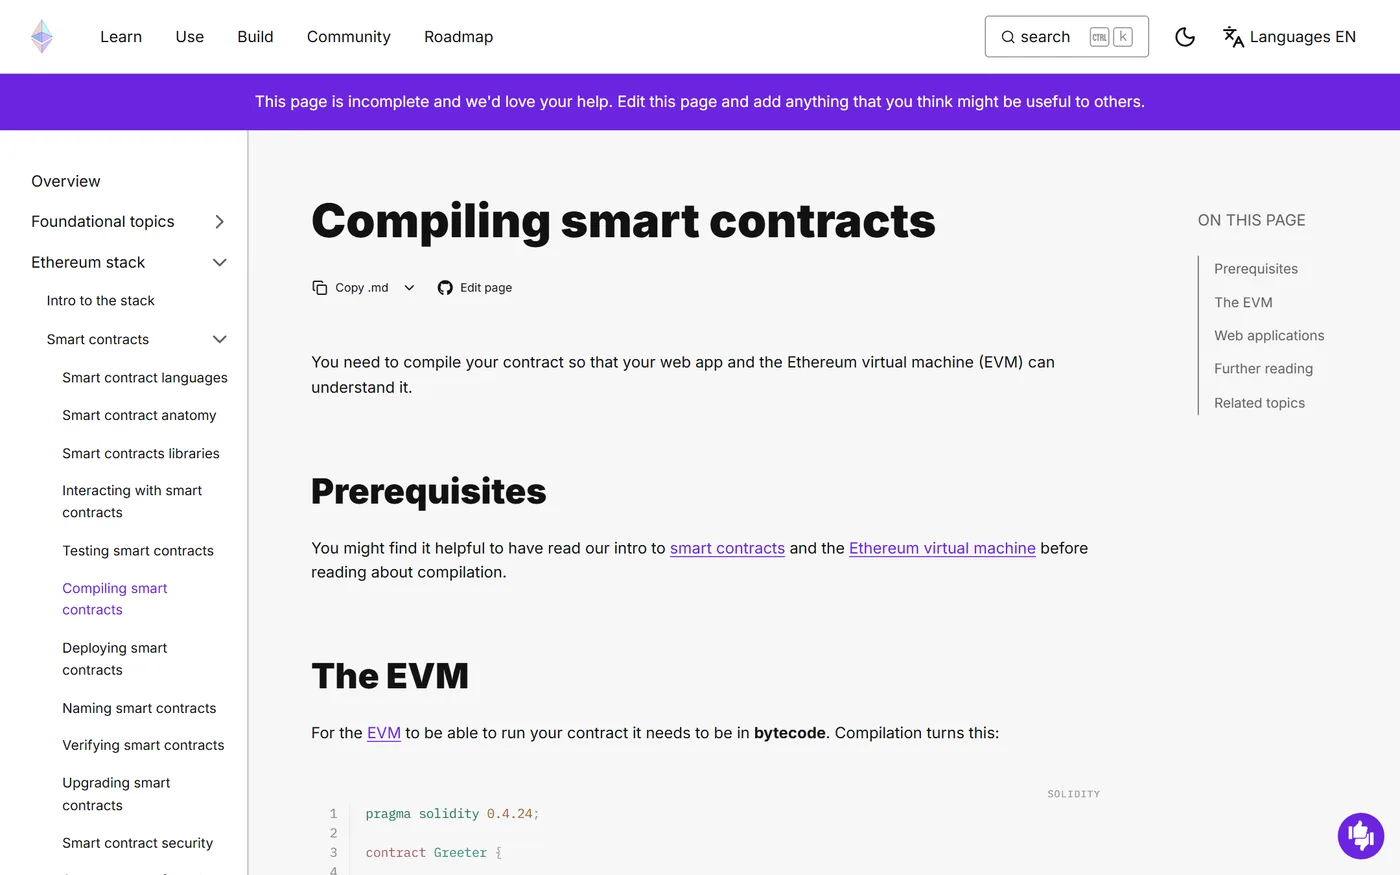
合约安全:重入、预言机操纵等高频漏洞与防范
以攻击者视角系统拆解导致史上巨额损失的智能合约漏洞类别:建立「所有外部输入与外部调用都是恶意的」安全第一性原理;重入攻击的三种形态与 Checks-Effects-Interactions、重入锁;整数溢出/下溢与 0.8 内置检查;访问控制缺失与 tx.origin 钓鱼;外部调用失败导致的拒绝服务;闪电贷如何无成本放大价格预言机操纵风险,以及 Chainlink 喂价与 TWAP 的正确姿势;无限授权与签名重放;可预测随机数;最后用 The DAO、Parity 多签、Ronin 桥、Euler 等真实案例时间线建立直觉,并给出项目方的应急响应预案框架。
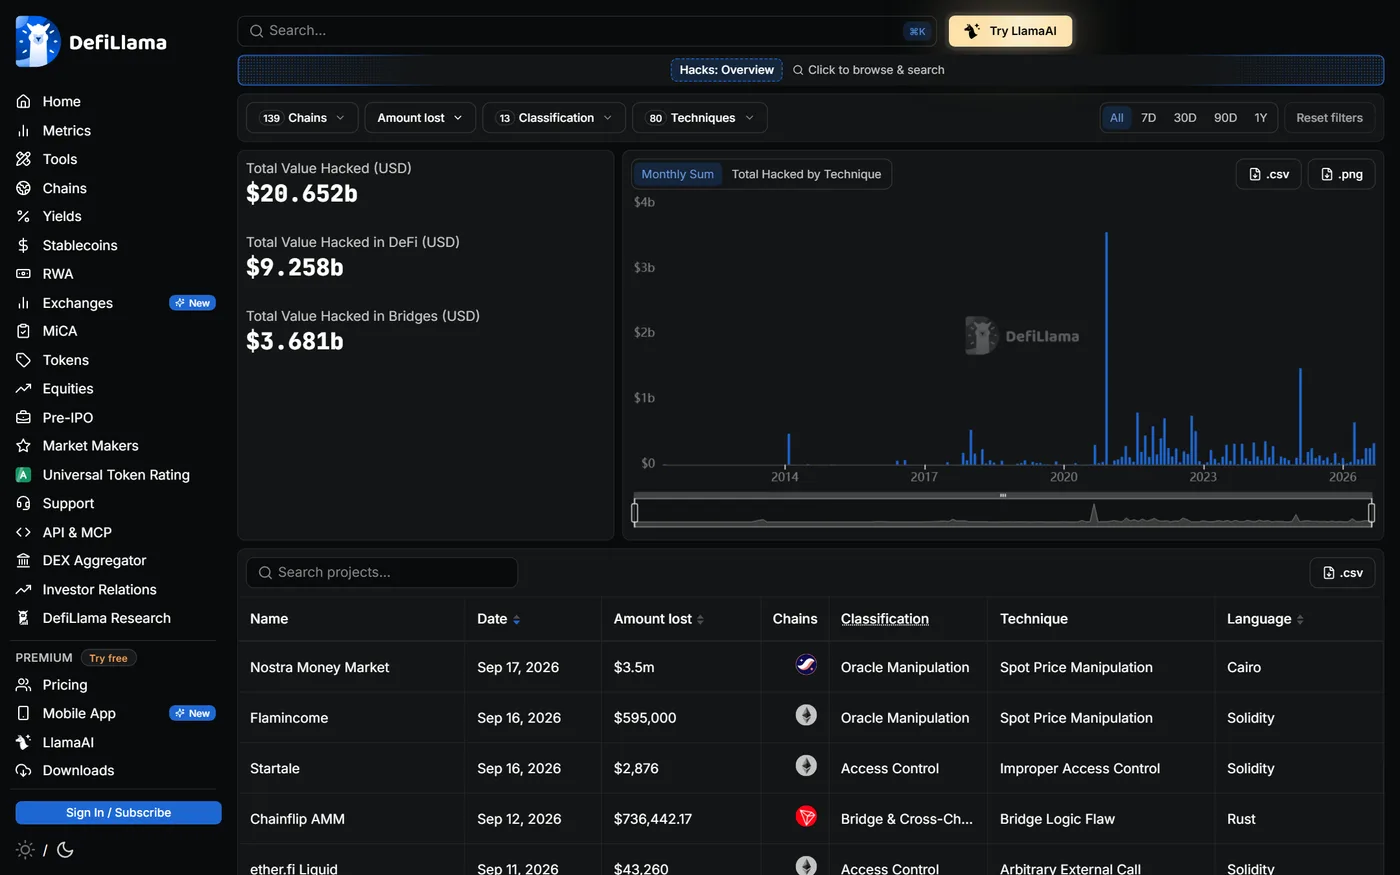
合约审计:审计流程、静态工具、报告解读与竞赛生态
完整讲透智能合约审计这门专业工作:审计能证明什么、不能保证什么(审计≠零漏洞保险);从范围冻结、架构文档、威胁建模到逐行手动审查的标准六步流程;用 Slither 做静态分析、用 Mythril 理解符号执行的边界;手动审计的数据流分析、权限矩阵与状态机遍历方法论;如何阅读一份审计报告并理解 Critical/High/Medium/Low/Informational 分级;顶级审计公司与 Code4rena、Sherlock、CodeHawks 公开竞赛生态;审计管不到的经济模型与中心化风险(admin key、Timelock、多签阈值);以及审计通过后的部署清单与持续监控。