W3
扩容方案进阶预计 35-50 分钟9 个步骤29 次学习

L2 与侧链技术要点:Rollup、ZK 与数据可用性

面向进阶读者的 L2 技术拆解:先给出扩容方案全景图(状态通道、Plasma、Rollup、侧链、Validium、Volition)并列出各自的信任假设,再深入 Optimistic Rollup 的欺诈证明与 7 天挑战期、ZK Rollup 的有效性证明与 SNARK/STARK 差异,用表格对比两大流派;随后讲解侧链为什么不等同于 L1 安全性(Ronin 与 Poly Network 事件的教训)、Validium 与 Volition 为低成本付出的数据可用性代价、EIP-4844 的 blob 交易与 Celestia/EigenDA/Avail 等 DA 层、排序器(Sequencer)的中心化风险与去中心化进展,最后梳理跨链桥在 L2 体系中的信任假设与常见误区。

L2 与侧链技术要点:Rollup、ZK 与数据可用性
⚠️
操作前必读

持有 L2 资产时请同时承担并管理三类风险:一、桥的风险——你进入 L2 用的大多是第三方桥,桥合约与多签密钥是黑客的首要目标(Ronin 约 6.24 亿美元、Poly Network 约 6.11 亿美元、Wormhole 约 3.2 亿美元均因桥被攻破);二、排序器停机风险——中心化排序器故障时交易会长时间卡在待处理状态,期间无法正常操作资产;三、提现等待期——Optimistic 系列通常需要约 7 天,行情剧烈波动时无法及时撤离。建议:主力资产留在以太坊主网或用官方桥进出,进入任何 L2 前先小额测试,永远不要用「唯一一条桥」承载全部资金,并定期关注该 L2 的官方状态页与合约升级公告。

01
1. 扩容方案全景

理清扩容方案全景:六种路线各自的信任假设

登录记录进度

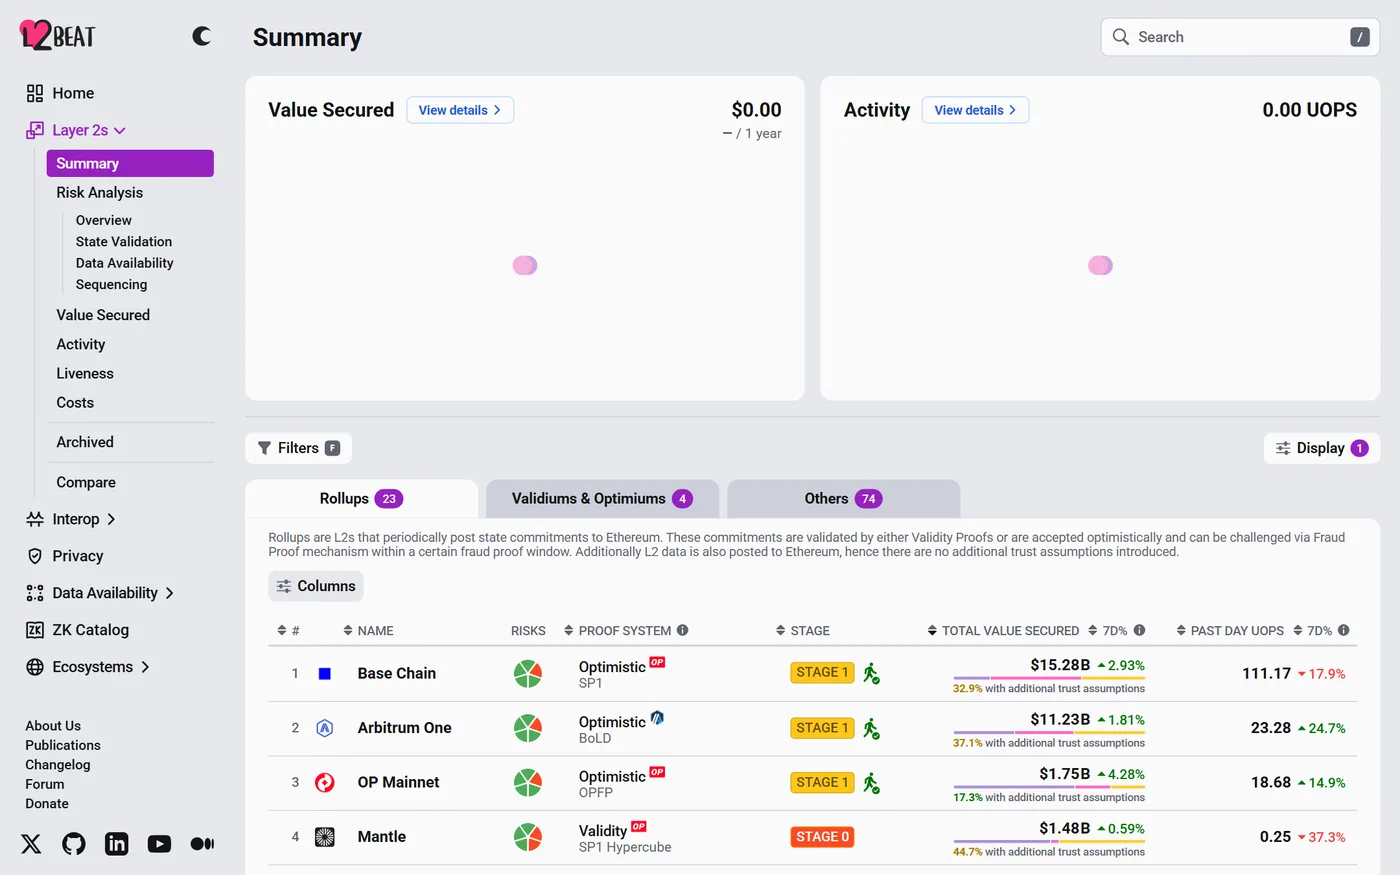
把所有扩容方案摊在一张桌子上,关键不是比 TPS,而是比「你究竟信任谁」状态通道(State Channel):双方把资金锁进 L1 多签合约,之后在链下反复签名结算,只在开关通道时上链;你信任的是「随时能提交最新状态」,但需要保持在线或委托瞭望塔(Watchtower),适合高频双向支付(如闪电网络),不适合复杂合约。

Plasma:把子链状态根锚定到 L1,用户靠「退出游戏(Exit Game)」离场;但数据可能不发布到 L1,一旦运营方隐藏数据,用户无法证明自己的余额,以太坊主网因数据可用性难题基本放弃 Plasma。

Rollup:把交易数据压缩后发布到 L1,配合欺诈证明或有效性证明,只需信任「至少有一个诚实验证者」或「数学证明」,是当前主流。侧链(Sidechain):独立共识、独立验证者,靠桥锁定与映射资产,安全性等于它自己的验证者集合。

Validium:用有效性证明但数据放链下,成本更低、引入了数据可用性风险。Volition:让用户每笔交易自己选数据放链上还是链下,是 Rollup 与 Validium 的混合体。
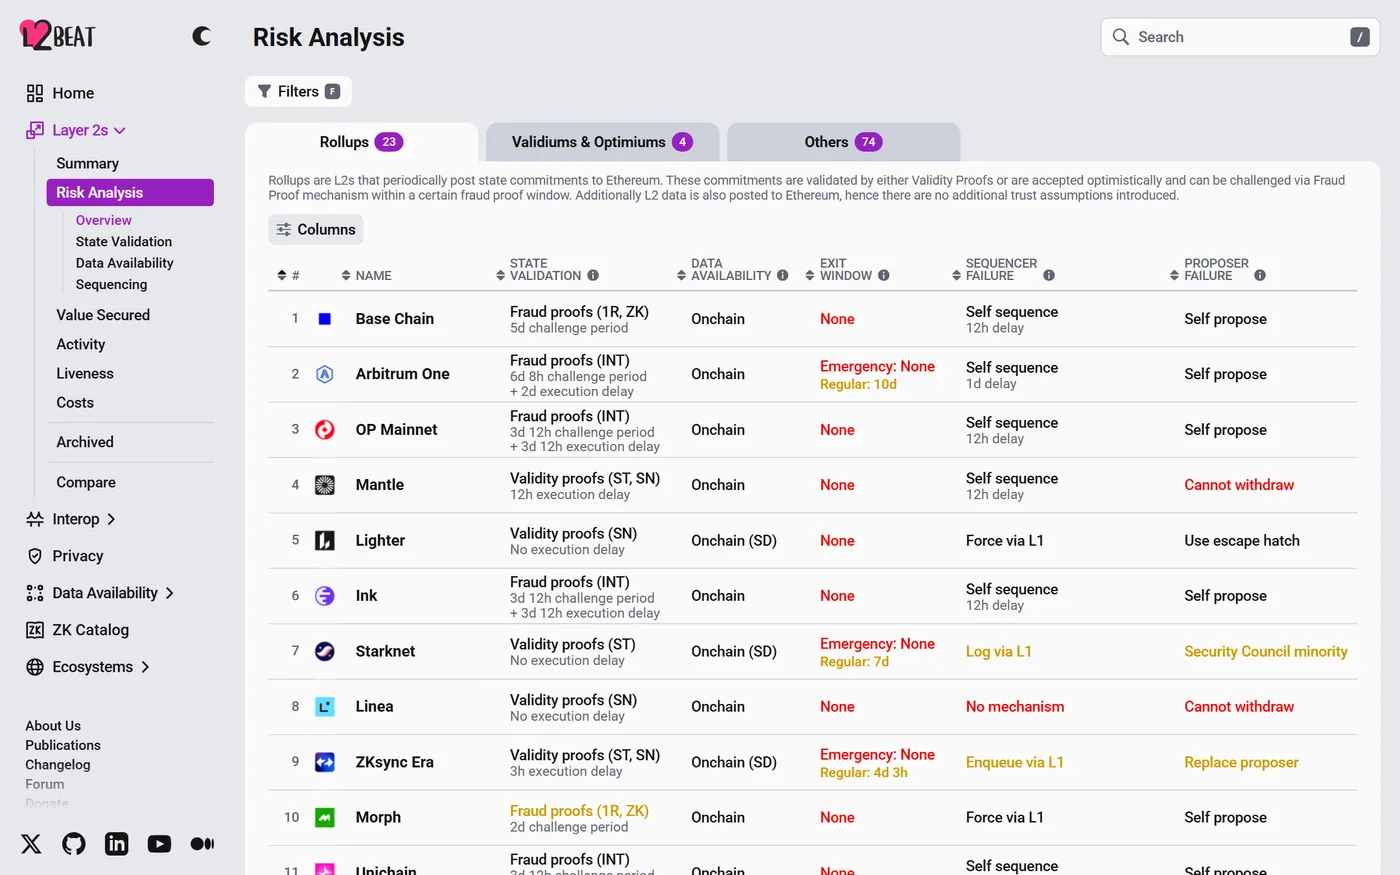
理清扩容方案全景:六种路线各自的信任假设
图 1:六种扩容方案全景——按「信任谁」与「数据放哪」区分,而不是按 TPS 排序(界面示意 · L2BEAT · 采集于 2026-09-17)
💡
小技巧:

评估任意 L2 时先问一句:「如果运营方明天跑路,我能自己把资产取回来吗?」 能取回(数据在 L1)的是 Rollup 类,取不回的是侧链或 Validium 类。
02
2. 两大 Rollup 路线与对比

看透 Optimistic Rollup:乐观执行与欺诈证明

登录记录进度

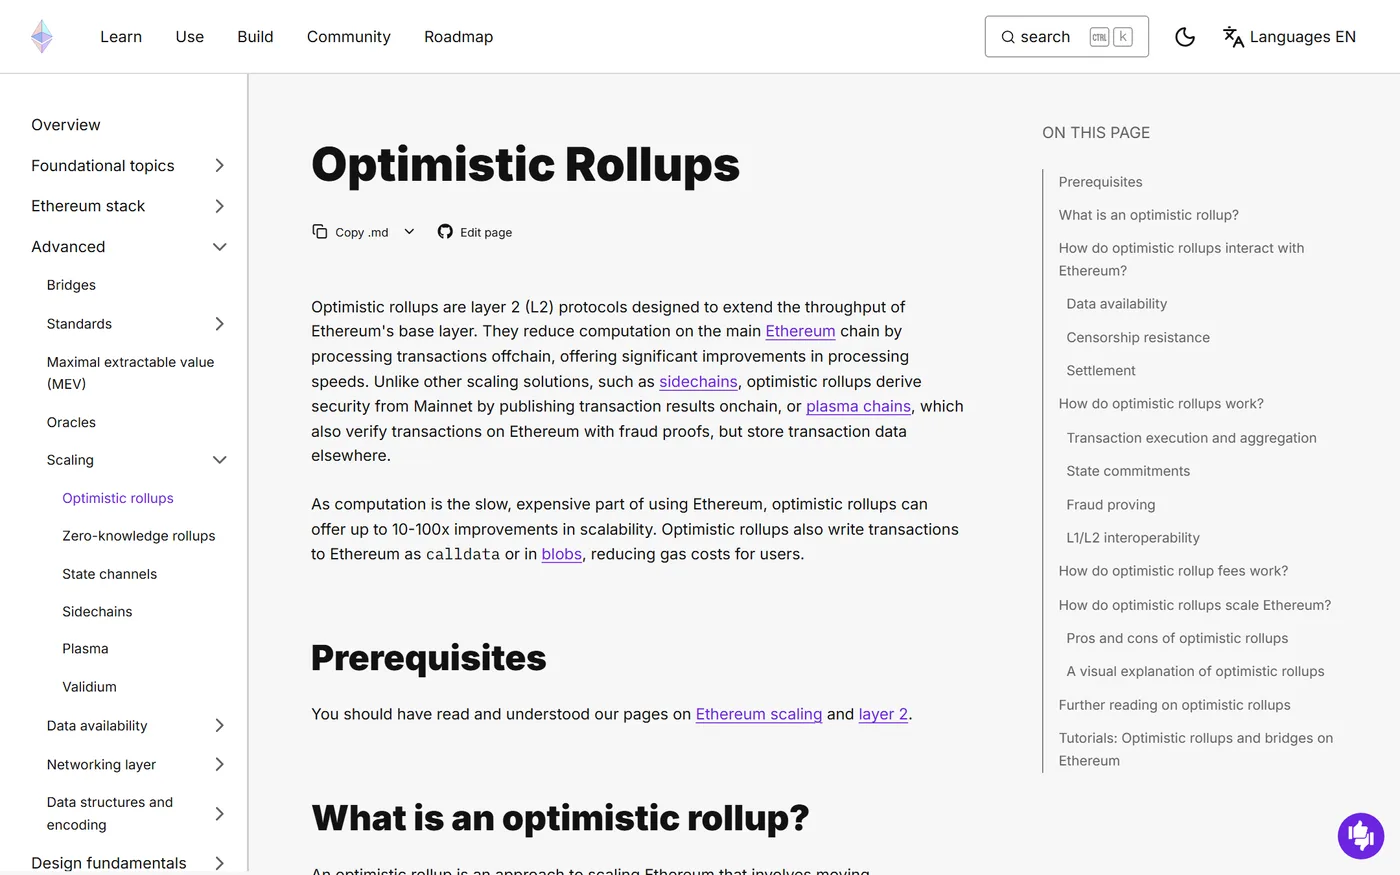
Optimistic Rollup(乐观 Rollup)的核心假设是「默认所有提交者都是诚实的」。流程是:排序器在 L2 上执行交易、把压缩后的批次与新状态根提交到 L1 合约,并在 L1 质押保证金;提交后进入一段挑战期(Challenge Period),通常为 7 天;这段时间内任何验证者(Verifier)都可以下载 L1 上的数据、重新执行一遍交易,如果发现状态根不对,就提交欺诈证明(Fraud Proof),L1 合约会重新计算有争议的那一步(单步证明),判定谁错并没收作恶者的质押。

所以它的安全性建立在「至少存在一个诚实的、有动机去挑战的验证者」之上,这被称为 1-of-N 诚实假设。代价也很明显:因为要留足挑战时间,从 L2 官方桥提现回主网通常需要等约 7 天——这不是技术没做好,而是这套安全模型的必要成本。

看透 Optimistic Rollup:乐观执行与欺诈证明
看透 Optimistic Rollup:乐观执行与欺诈证明|界面示意 · Optimism · 采集于 2026-09-18
💡
小技巧:

从 Optimistic 系列 L2 提现大额资产时,可以先用一笔小额走一遍完整流程,实测到账时间与费用,再决定大额是否走第三方快速桥。

03
2. 两大 Rollup 路线与对比

理解 ZK Rollup:有效性证明与 SNARK/STARK 之别

登录记录进度

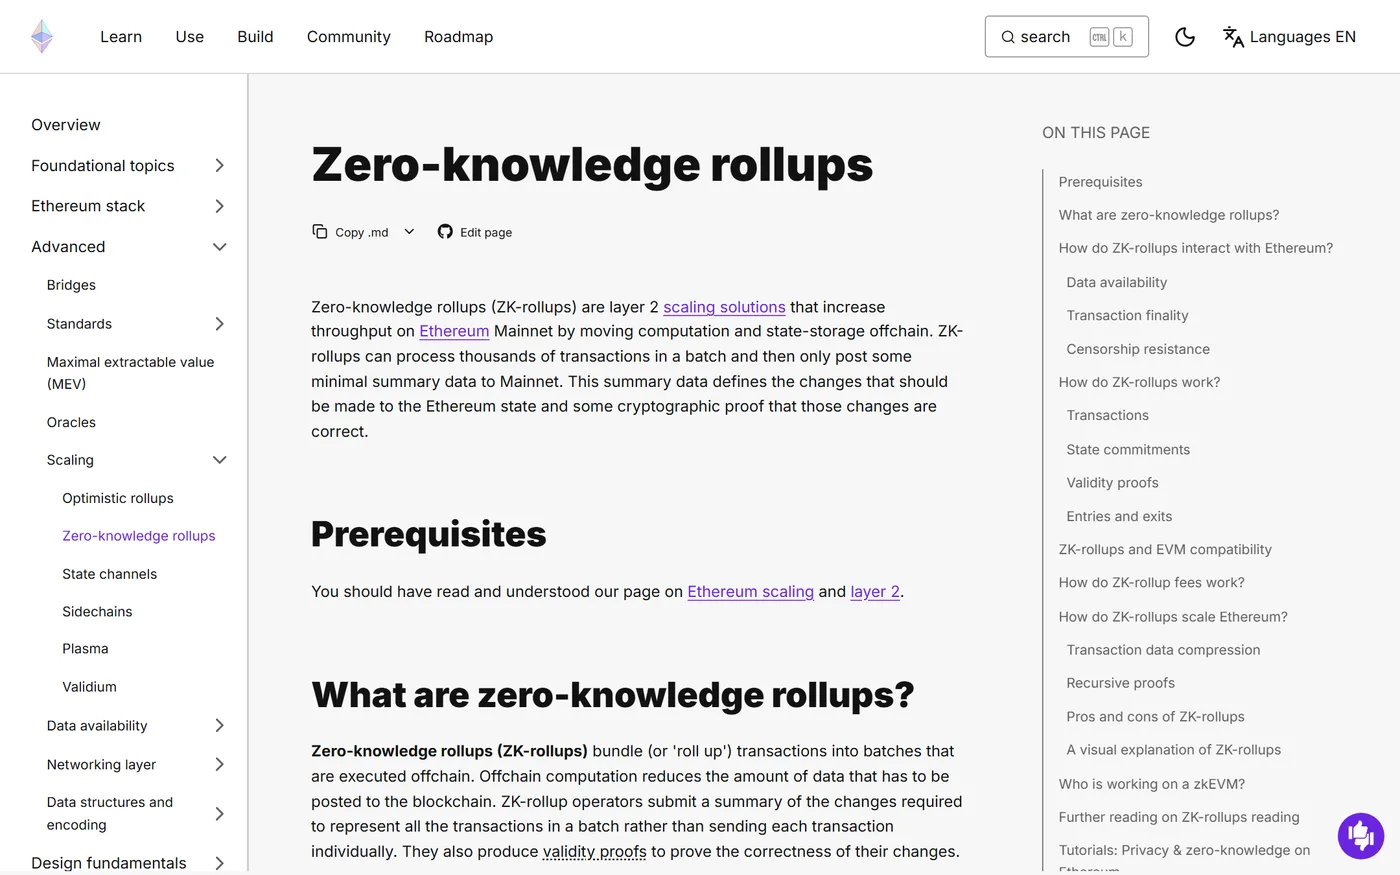
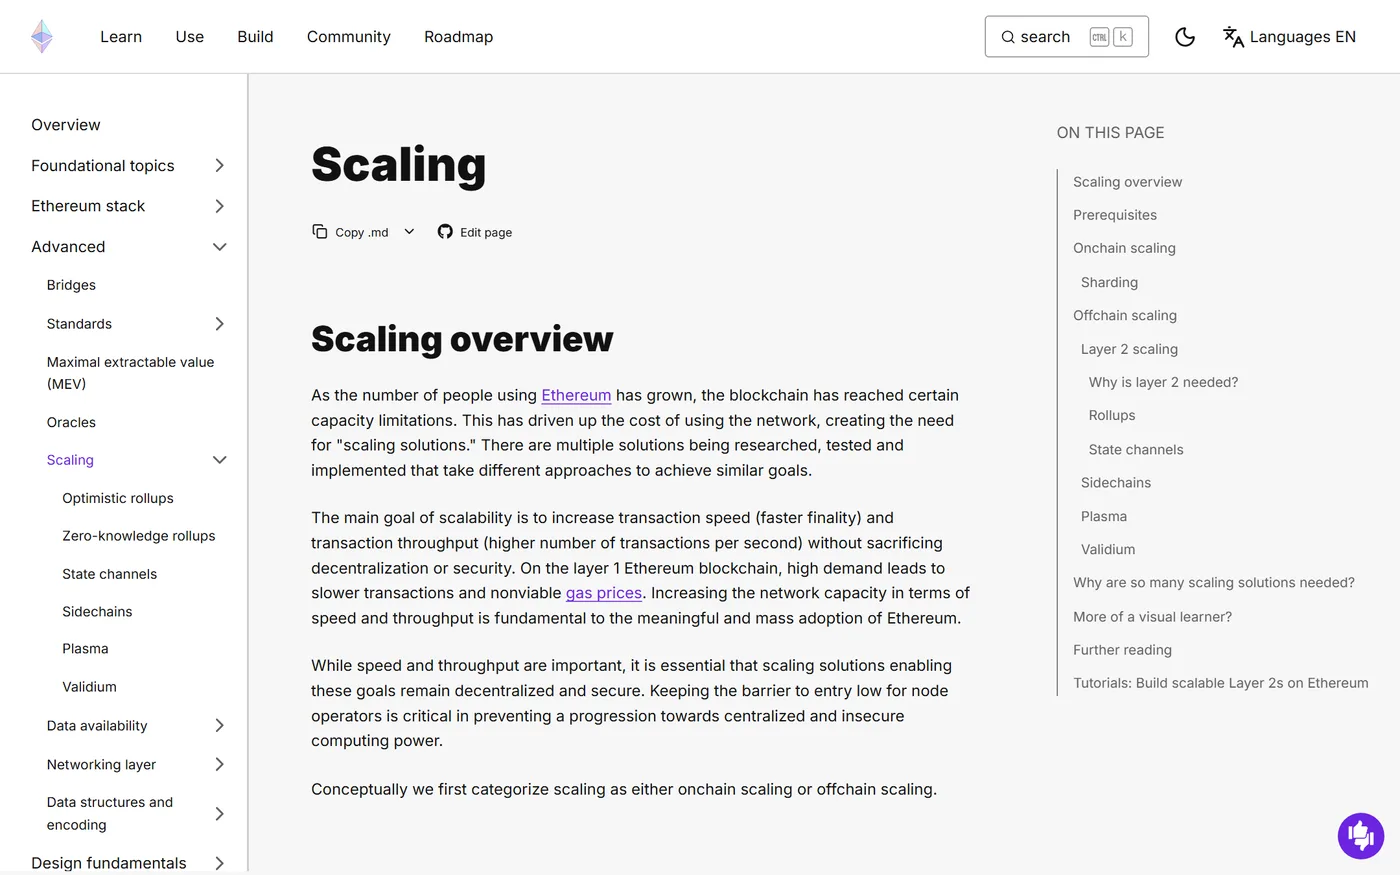
ZK Rollup(零知识 Rollup)走的是另一条路:每一批交易都会附带一个密码学证明,证明「状态从 A 变到 B 的每一步都是合法的」,称为有效性证明(Validity Proof)

L1 合约只需验证证明是否正确,验证通过即最终确认——因此不需要挑战期,提现可以快很多。实现上有两大证明体系:SNARK(简洁非交互式零知识论证)证明体积小、链上验证成本低,但早期方案需要可信设置(Trusted Setup)且不抗量子计算;STARK(可扩展透明知识论证)不需要可信设置、透明且抗量子,代价是证明体积大得多、链上验证 Gas 更高。

另一个容易被忽视的成本在生成端:把 EVM 的任意逻辑编译成电路(Circuit)再生成证明,需要大量算力与内存,越是通用 EVM 兼容、证明生成越慢越贵,这也是各家 zkEVM「EVM 等价程度」各不相同的原因。

理解 ZK Rollup:有效性证明与 SNARK/STARK 之别
理解 ZK Rollup:有效性证明与 SNARK/STARK 之别|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

ZK 不等于「零风险」。ZK 在这里指零知识证明技术,并不代表系统没有信任假设:早期 SNARK 方案依赖可信设置(若初始参数被销毁不彻底则存在后门风险)、zkEVM 电路与证明系统是极复杂的新代码、许多项目的合约仍可由团队升级。请把「ZK」理解为一种更高效的验证方式,而不是安全等级认证。

04
2. 两大 Rollup 路线与对比

对比 Optimistic Rollup 与 ZK Rollup

登录记录进度

两大流派没有绝对优劣,差异集中在证明方式与时间成本上:

维度 Optimistic Rollup ZK Rollup
证明方式 欺诈证明(Fraud Proof):先乐观提交,被质疑时才在 L1 重算 有效性证明(Validity Proof):每批交易都附带密码学证明
最终性时间 需等约 7 天挑战期结束,才有 L1 级别的最终性 证明在 L1 验证通过即最终,通常数小时至 1 天
提现到主网 官方桥约 7 天;快速桥靠第三方垫资 官方桥约数小时至 1 天
EVM 兼容性 几乎无缝:Arbitrum Nitro、OP Stack 可直接部署 Solidity 合约 较难:zkSync 需专用编译器,Starknet 用 Cairo 重写,Scroll 做到字节码级等价
证明成本 链上成本低(只在有争议时重算),但有持续挑战期开销与验证者激励成本 链上验证与证明生成成本高,尤其通用 EVM 电路;随证明系统优化持续下降
安全性假设 1-of-N 诚实:至少有一个诚实验证者在挑战期内提交欺诈证明 密码学假设:证明系统与可信设置(SNARK)的正确性
代表项目 Arbitrum、Optimism、Base zkSync Era、Starknet、Scroll、Linea

选型建议:要生态和开发便利选 Optimistic 系列,要快最终性与长期可扩展性看 ZK 系列;对普通用户而言,两者都比主网便宜得多,真正的差异体现在提现速度与生态成熟度。

对比 Optimistic Rollup 与 ZK Rollup
对比 Optimistic Rollup 与 ZK Rollup|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

如果你需要频繁在 L2 与主网之间搬资产,ZK 系列或 CEX 中转通常比等 7 天更方便;如果你长期在 L2 内部交互,Optimistic 系列的生态深度与费用更有优势。

05
3. 侧链、Validium 与数据可用性

看清侧链:独立共识意味着安全等级不同

登录记录进度

侧链(Sidechain)是一条拥有自己共识机制与验证者集合的独立区块链,通过一条桥(Bridge)与主链互通:你把资产转入桥合约锁定,桥在侧链上给你发行映射资产,反向操作则销毁映射资产、解锁主链资产。

它的优点是兼容性好、成本低、可定制;根本问题在于安全性不与 L1 共享:侧链有多少验证者、桥由谁的多签密钥控制,安全上限就到那里。两个典型事故说明了后果:Ronin(Axie Infinity 的侧链)在 2022 年 3 月被攻破,攻击者获取了 9 个验证者密钥中的 5 个,盗走约 6.24 亿美元Poly Network 在 2021 年 8 月因合约逻辑漏洞被跨链盗走约 6.11 亿美元(后大部分被归还)。

两者的共同点是:风险不在链本身,而在「跨链那一环」的密钥与代码

看清侧链:独立共识意味着安全等级不同
看清侧链:独立共识意味着安全等级不同|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

跨链桥是加密行业被盗金额最高的单点。Ronin 约 6.24 亿美元、Poly Network 约 6.11 亿美元、Wormhole 约 3.2 亿美元、Nomad 约 1.9 亿美元都是桥被攻破的案例。使用任何桥前,先查它的审计报告、验证者与多签阈值、是否开源;不要用一条你不了解的桥搬运全部资产,也尽量避免长期把大额资产留在桥的映射形式里。

06
3. 侧链、Validium 与数据可用性

认识 Validium 与 Volition:用数据可用性换低成本

登录记录进度

Validium 可以理解为「ZK Rollup 去掉链上数据」:它同样使用有效性证明来保证状态转换的正确性,但把交易数据放在链下(由运营方或数据可用性委员会 DAC 保管),只在 L1 提交状态根与证明。

好处是成本更低、吞吐更高——链上只留极少的证明数据;代价是引入了数据可用性风险(Data Availability Risk):如果运营方拒绝提供数据,用户手里没有完整交易数据,就无法自行计算自己的余额、也无法独立构造退出证明,这时资产的命运重新回到运营方手里。

Volition 是折中方案:把选择权交给用户,每笔交易自己决定数据放链上(更安全、更贵)还是放链下(更便宜、风险更高),让「安全预算」可以按资产大小灵活分配。

对初学者来说,判断标准很简单:凡是数据不在 L1 的方案,都要多问一句「谁在保管数据、它作恶或消失了怎么办」

认识 Validium 与 Volition:用数据可用性换低成本
认识 Validium 与 Volition:用数据可用性换低成本|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

碰到标榜「零 Gas、超高 TPS」的 L2,先去它的文档确认数据到底存在哪里;数据不在 L1 的方案,请只放你亏得起的金额

07
3. 侧链、Validium 与数据可用性

搞懂数据可用性层:EIP-4844 与 Celestia、EigenDA、Avail

登录记录进度

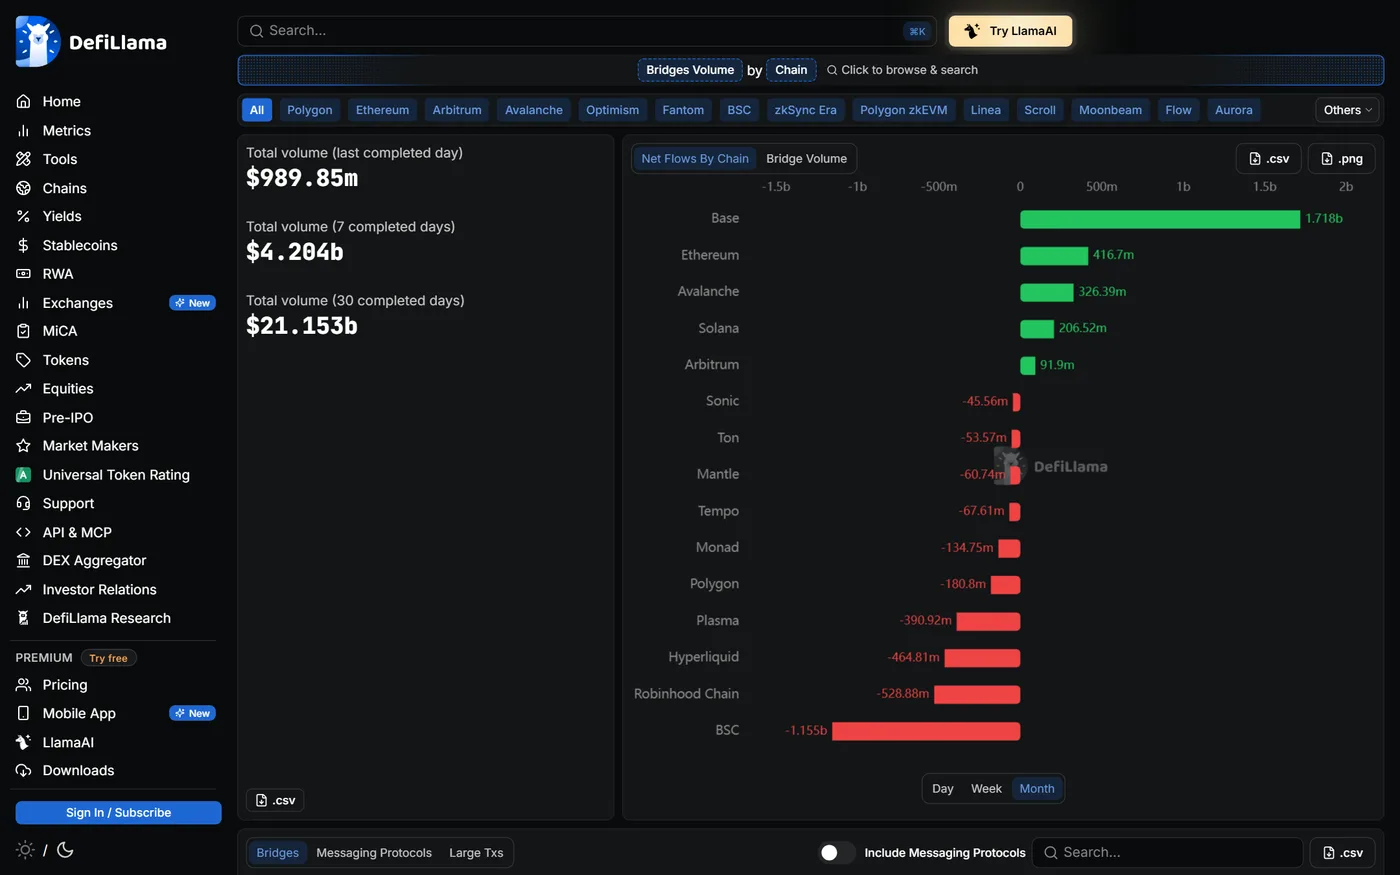
L2 的成本大头一直是把数据发布到 L1 的费用EIP-4844(Proto-Danksharding,随 2024 年 3 月 Dencun 升级上线)引入了一种新的交易类型——blob 交易:它把 L2 的数据放进独立于常规 Calldata 的「数据块(Blob)」中,由共识层临时保存约 18 天并用 KZG 承诺(KZG Commitment)校验,且 blob 有独立的费用市场,不与普通交易的 Gas 竞争。

效果是 L2 的数据成本大幅下降(上线初期多数 L2 费用下降了一个数量级以上),而 L1 的存储压力可控。在此之上还出现了专门的 DA 层(数据可用性层)Celestia 提供模块化的数据可用性采样(DAS),让 L2 把数据发布到更便宜的外部网络;EigenDA 基于以太坊再质押(Restaking)提供高吞吐 DA;Avail 同样提供模块化 DA 与跨链数据可用性验证。

它们的定位是把「数据存哪」从 L1 拆出来单独定价,代价是安全性不再完全由以太坊共识承担,需要评估各自的验证者与抽样机制。

搞懂数据可用性层:EIP-4844 与 Celestia、EigenDA、Avail
搞懂数据可用性层:EIP-4844 与 Celestia、EigenDA、Avail|界面示意 · defillama.com · 采集于 2026-09-18
💡
小技巧:

关注 L2 官方博客的「费用更新」公告,blob 费用高企时 L2 上的 Gas 也会跟涨;把不紧急的操作安排在费用低谷时段能省下不少钱。

08
4. 排序器、跨链桥与信任假设

拆解排序器(Sequencer):谁在决定交易顺序

登录记录进度

排序器(Sequencer)是 L2 的「出块人」:它接收用户交易、决定执行顺序、在 L2 上快速给出软确认(Soft Confirmation,界面显示成功但尚未最终结算到 L1),再把批量数据与状态提交到 L1。

目前绝大多数 L2 的排序器由项目团队单独运营,这带来三类现实风险:一、审查(Censorship)——理论上可以拒绝打包特定地址的交易;二、停机(Downtime)——排序器故障时新交易全部卡住(Arbitrum、Optimism 都出现过数小时的排序器中断,期间用户只能等待或被迫走 L1 强制包含通道);三、MEV(Maximal Extractable Value,最大可提取价值)——排序权意味着可以先看到交易再决定顺序,从而套利或进行三明治攻击。

行业正在推进去中心化排序器:Metis 的排序器池、Espresso 与 Astria 等共享排序器(Shared Sequencer)网络,以及各家 L2 路线图中的排序器竞拍与轮换机制,但截至今天尚未全面落地。

拆解排序器(Sequencer):谁在决定交易顺序
拆解排序器(Sequencer):谁在决定交易顺序|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

排序器停机期间你无法在 L2 上正常交易。如果某笔交易长时间停留在「待处理」状态,先查看该 L2 官方状态页确认是否是网络故障,再决定是等待还是通过 L1 的强制包含(Forced Inclusion)通道提交;不要在停机期间反复重发交易,容易造成重复扣费或状态混乱。

09
4. 排序器、跨链桥与信任假设

认清跨链桥的角色与信任假设,避开「L2 一定更安全」的误区

登录记录进度

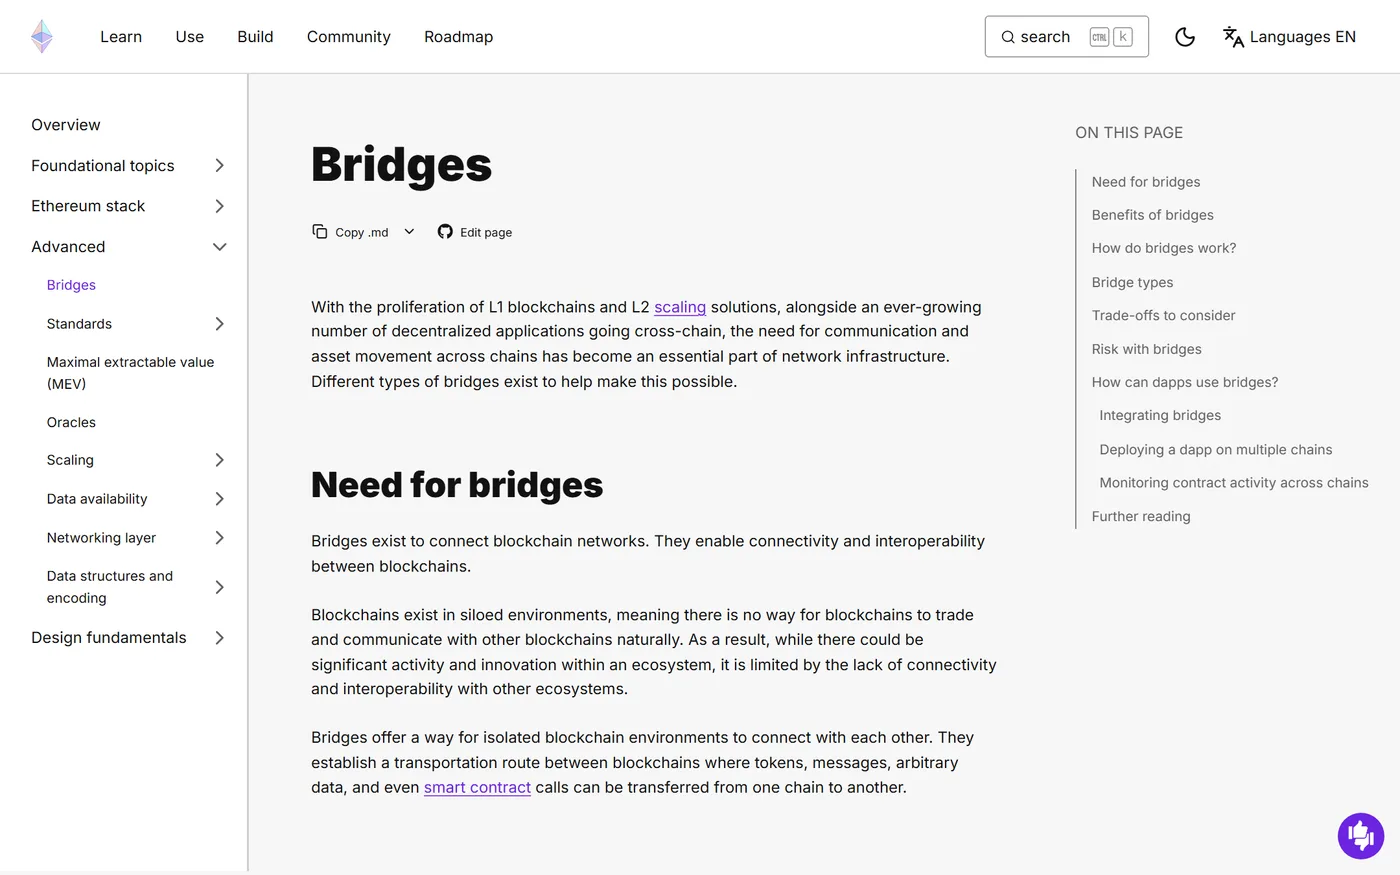
在 L2 体系里,桥分三类,信任假设完全不同。官方桥(Canonical Bridge):由 L2 的 L1 合约实现,退出不依赖第三方,是最可信的通道,缺点是慢(Optimistic 系列约 7 天)。

第三方桥(Third-Party Bridge):靠流动性池或中继者垫资实现「跨链即到账」,速度快但你信任的是桥运营方的多签、合约与结算逻辑,历史上被盗金额最高的也正是这一类。

交易所中转:通过中心化交易所的充值提现实现跨链,本质是把信任转移到交易所的托管风险上。两个必须纠正的误区:「L2 一定比 L1 安全」——不对,L2 继承的是 L1 的结算与数据可用性,但它自己新增了桥、排序器与合约升级等信任面;「用了 Rollup 就完全不需要信任」——也不对,Rollup 依然需要 1-of-N 诚实假设或证明系统正确性,加上合约可升级、排序器中心化等现实因素。

正确的心态是把每个环节的信任假设单独列出来,逐一评估

认清跨链桥的角色与信任假设,避开「L2 一定更安全」的误区
认清跨链桥的角色与信任假设,避开「L2 一定更安全」的误区|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

永远不要通过搜索引擎广告或社群链接进入跨链桥,冒充官方桥的钓鱼站是行业最高频的盗币手段。请手动输入或在官网文档里跳转,并在签名前核对合约地址;任何要求你「先授权无限额度」的桥都要格外警惕,授权后请及时撤销。

💡
小技巧:

大额资产跨链的标准动作是:先查桥的审计与多签阈值 → 小额试一笔 → 确认到账后再走大额 → 优先使用官方桥;从来不熟的链接进入的「桥」一律不碰。

来源与时效

教程记录平台 l2beat.com · 客户端 Web / App · 版本 v1。各平台界面会随版本更新变化,请以官方当前界面为准。

全部步骤已完成

操作完成后建议再核对一次到账金额与手续费,并保留交易哈希作为凭证。

相关教程

L1 与 L2 的区别:不可能三角与扩容路线
扩容方案入门25-35 分钟

L1 与 L2 的区别:不可能三角与扩容路线

从零理解区块链扩容的底层矛盾:先用通俗类比讲清「不可能三角」,再回顾比特币区块大小战争这段真实的路线之争,然后梳理 L1 自身的扩容手段(大区块、分片、并行执行、更快共识),引出 L2(第二层网络)的核心思路——把执行搬到链下、把结算与数据锚定在 L1。文中用两张 Markdown 表格对比以太坊、Solana、BNB Smart Chain、Avalanche、Sui/Aptos 的架构取舍,以及 Arbitrum、Optimism、Base、zkSync Era、Starknet、Scroll 的类型与提现时间,最后用一笔 Swap 的 Gas 账单说明 L2 到底省了多少钱,并纠正「L2 就是侧链」等常见误区。

9 个步骤
扩容方案进阶30-40 分钟

数据可用性(DA)层:Blob、Celestia 与 EigenDA

从「数据可用性」这个听起来抽象、实际决定资产安全的概念讲起:为什么 Rollup 必须把交易数据发到某个地方、EIP-4844 的 blob 交易到底改变了什么账本结构、一笔 L2 交易的费用账单里执行费与 L1 数据费各占多少。然后用三条路线对比外部 DA 方案——Celestia 的数据可用性抽样、EigenDA 的再质押担保、以及传统的委员会模式(DAC/validium),把每一条的<strong>信任假设</strong>摊开讲:你信的到底是对方链的共识、一组成员的签名,还是某个运营方不作恶。最后给出判断清单:怎样在 L2BEAT 上确认一条 L2 用的是哪种 DA,以及为什么「数据发到 blob 里」不等于「数据永久保存」。

9 个步骤
扩容方案进阶35-45 分钟

ZK 从原理到 Rollup:证明系统与 zkEVM 四类

把「零知识证明」从一个玄学名词拆成可理解的工程构件:证明者与验证者在证明什么、完备性/可靠性/零知识这三个性质各解决什么问题、为什么需要多项式承诺(KZG 与 FRI 的差别)、SNARK 与 STARK 在可信设置与证明体积上如何取舍。然后回到 Rollup:有效性证明(validity proof)在 L2 里承担的角色、为什么「证明生成很贵、链上验证很便宜」是这门技术的核心经济性、zkEVM 四个类型(Type 1 到 Type 4)各自牺牲了什么。最后必须澄清一个高频误解:<strong>持有 ZK 并不等于隐私</strong>——zkRollup 的交易细节默认仍然是公开的。

9 个步骤