安全应急
授权管理与被盗应急处理
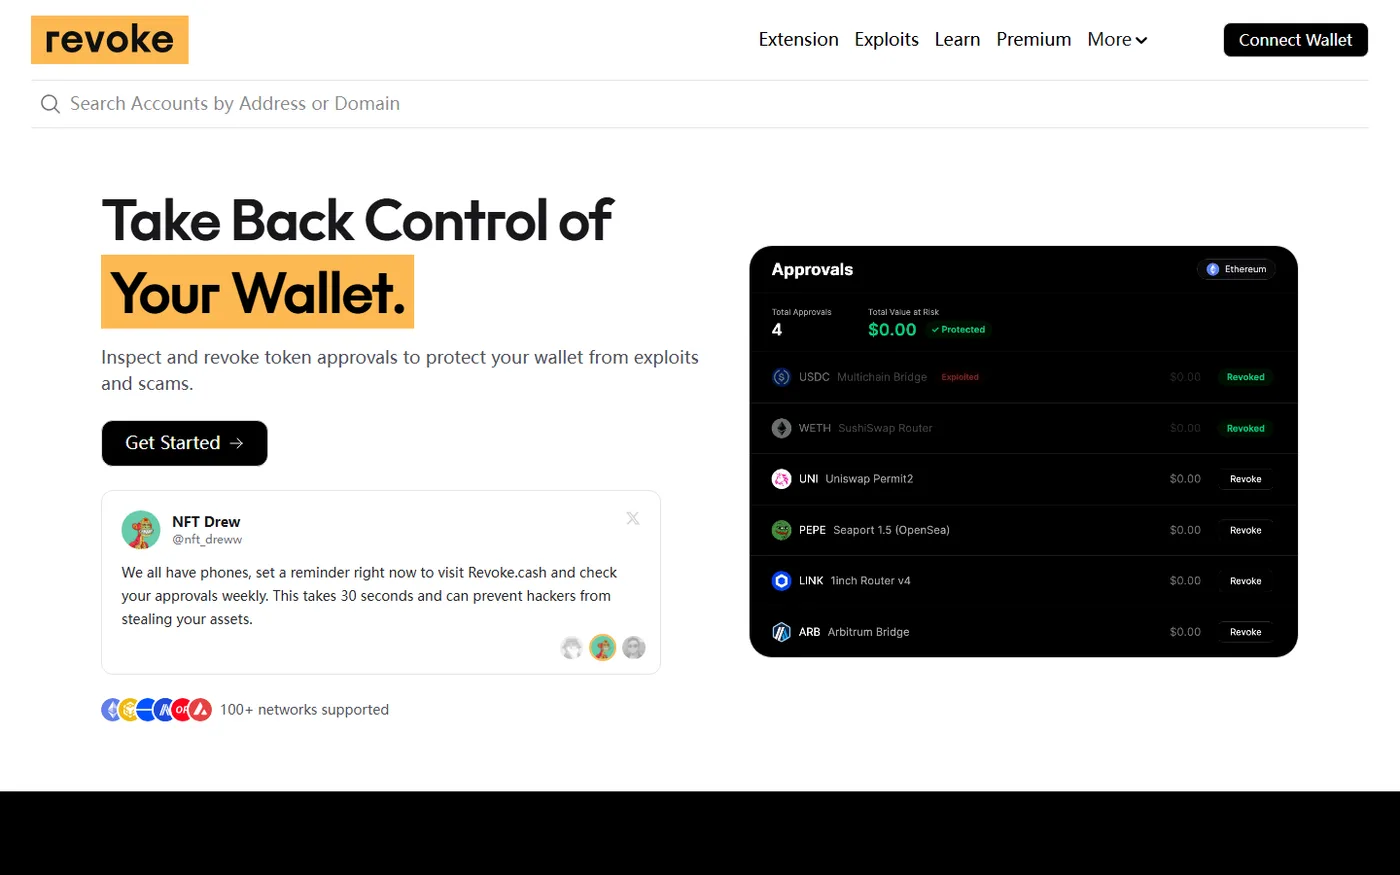
代币授权管理与撤销(revoke.cash 实操)
搞懂 DApp 为什么需要 Approve 授权、无限授权(Unlimited)为什么危险,然后打开 revoke.cash 连接钱包,按链查看代币、Spender、授权额度与时间,逐条撤销并支付 Gas,把授权体检变成每月或每季度的固定习惯。
钱包被盗后的应急处理清单
按时间顺序给出一份可照着执行的应急清单:判断是否真的被盗、立刻停止向该地址转入资产、用全新助记词的钱包转移剩余资产(含助记词泄露时 Gas 被秒转的困境与 Flashbots 解法)、撤销授权、排查泄露来源、联系交易所与链上分析机构、准备报案材料并做长期加固。
合约交互与授权管理:签名、Approve 与撤销实操
把「连接 DApp 之后发生了什么」讲清楚:Connect Wallet 到底授予了什么权限(只读地址,还是可以动你的钱);钱包弹窗三类操作的本质区别——消息签名(Sign)、交易(Transaction)、代币授权(Approve),以及为什么盲签最危险;personal_sign 与 EIP-712 结构化签名的安全性差异;Approve 授权机制与 allowance 的运作方式、无限授权的真实风险;如何使用 Permit(EIP-2612)离线签名授权并控制额度;用 revoke.cash 与区块浏览器撤销授权的完整实操;滑点与交易期限设置对资金安全的影响;交互前的域名、合约、审计四步自查;最后建立「授权体检」的例行纪律清单。
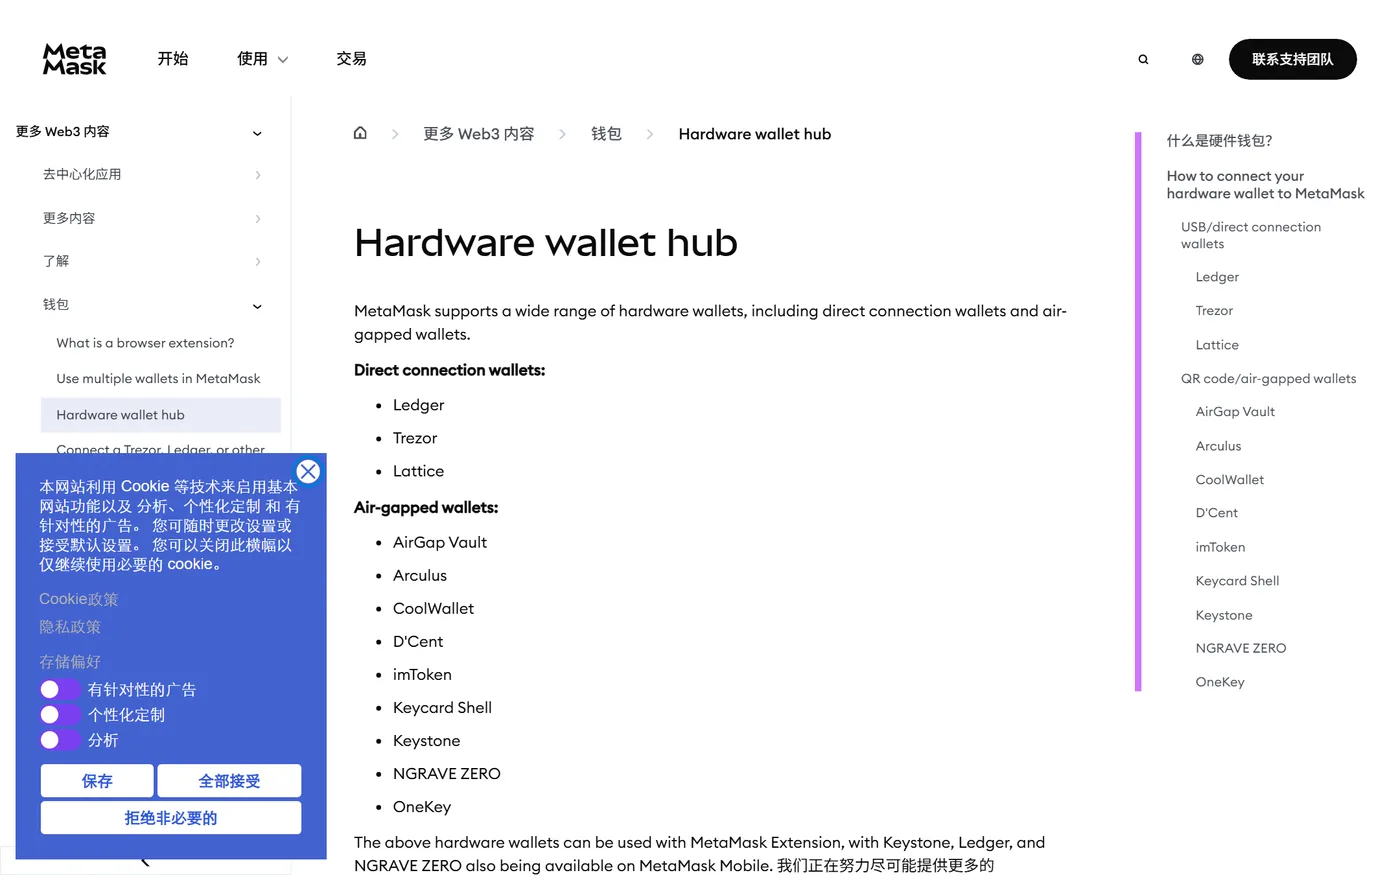
硬件钱包与钱包安全加固:冷存储、多签与分层策略
把钱包安全从「小心别被骗」升级为「即使被骗也伤不到根本」:为什么硬件钱包是资产安全的分水岭——私钥永不接触网络、签名在设备内完成、电脑中木马也拿不到密钥;硬件钱包选型与<strong>只从官方渠道购买</strong>(拒绝二手与第三方改装)的原因;设备初始化时助记词必须在设备屏幕上生成与抄写;与 MetaMask 联动的配置流程与屏幕双重核对纪律;多签钱包(Safe)的原理、阈值配置与团队共管场景;社交恢复与智能钱包如何消除「助记词丢失即终局」;分账户策略的落地方法;家庭与团队场景下的备份分片、共同持有人与继承方案;最后是一份安全加固总清单与年度安全复盘流程。
DeFi 安全避坑与仓位管理(完整参与流程)
把整套 DeFi 玩法收口到风控与执行:常见骗局全景——域名钓鱼、假空投、假客服、假 DEX 界面、代币诱导网站;Rug Pull 的六个识别信号(流动性是否锁仓、代币是否可无限增发、团队是否匿名、持仓是否集中、是否审计、社群质量);蜜罐盘(能买不能卖)与恶意合约的识别方法;授权风险与每月授权体检的实操;签名风险(Permit、盲签)与「签名 ≈ 转账」的认知纠偏;协议安全核查清单(审计、TVL、运行时长、历史攻击记录、管理员权限是否多签+Timelock);协议被攻击后的应急处理四步;仓位管理与组合风险控制(避免同一风险叠加);最后给出完整 DeFi 参与流程的十二步总结与进阶学习路线。