W3
安全应急进阶预计 40-50 分钟10 个步骤26 次学习

硬件钱包与钱包安全加固:冷存储、多签与分层策略

把钱包安全从「小心别被骗」升级为「即使被骗也伤不到根本」:为什么硬件钱包是资产安全的分水岭——私钥永不接触网络、签名在设备内完成、电脑中木马也拿不到密钥;硬件钱包选型与<strong>只从官方渠道购买</strong>(拒绝二手与第三方改装)的原因;设备初始化时助记词必须在设备屏幕上生成与抄写;与 MetaMask 联动的配置流程与屏幕双重核对纪律;多签钱包(Safe)的原理、阈值配置与团队共管场景;社交恢复与智能钱包如何消除「助记词丢失即终局」;分账户策略的落地方法;家庭与团队场景下的备份分片、共同持有人与继承方案;最后是一份安全加固总清单与年度安全复盘流程。

硬件钱包与钱包安全加固:冷存储、多签与分层策略
⚠️
操作前必读

硬件钱包能消除「私钥被电脑木马窃取」这一类风险,但不能消除你主动签名恶意交易、把助记词输入到假网站、或从非官方渠道买到被改装设备的风险。请牢记:助记词只能由设备本身生成并抄写,永远不输入电脑;设备只能从品牌官网或授权渠道购买,二手设备一律不可信。

01
1. 硬件钱包的价值与选型

为什么硬件钱包是资产安全的分水岭

登录记录进度

热钱包的根本弱点是:私钥存在于联网设备的内存中。即使你从不被骗、从不盲签,理论上恶意软件仍可能在某个时刻读取到私钥或助记词。硬件钱包从架构上消除了这条路径: 1. 私钥永不离开设备:助记词在设备内生成并加密存储于安全芯片(Secure Element),永远不会导出到电脑或手机。

  1. 签名在设备内执行:电脑只负责构造交易并发送给设备,设备在内部完成签名后只返回签名结果。 3. 设备屏幕是可信显示这是最关键的一点——因为要在设备屏幕上核对地址与金额,即使电脑被木马控制、界面被篡改,攻击者也无法篡改设备屏幕上显示的内容。

  2. 物理确认:每笔交易都需要在设备上按键确认,任何远程攻击都无法替你按下那个按钮。

适用判断:当你的资产规模超过「一夜损失也不影响生活」的水平,或你经常与陌生 DApp 交互,硬件钱包的投入产出比就已经非常高了。
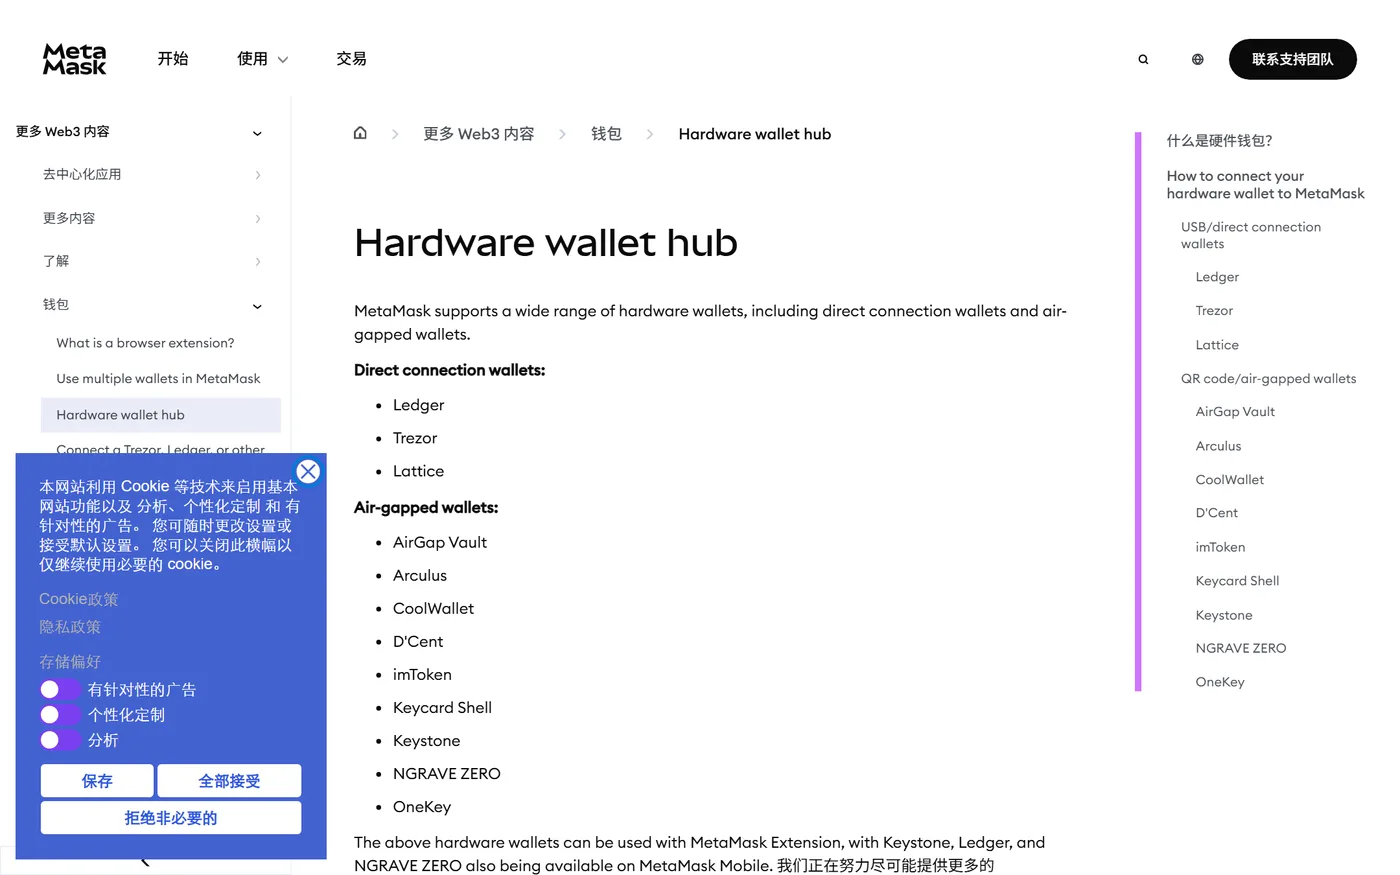
为什么硬件钱包是资产安全的分水岭
为什么硬件钱包是资产安全的分水岭|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

硬件钱包防的是「私钥被窃取」,不防「你自己签了恶意交易」。设备屏幕核对这一步必须认真做——否则硬件钱包的价值会大打折扣。
02
1. 硬件钱包的价值与选型

硬件钱包选型与购买渠道防伪

登录记录进度

主流选择:

产品 特点 备注
Ledger(Nano / Flex / Stax) 生态最广,支持链与 DApp 最多 需配合 Ledger Live;支持蓝牙的型号更方便
Trezor(Model T / Safe 3/5) 开源固件传统、界面直观 开源程度更高,受开源社区审查
Keystone 完全离线、二维码传递签名 适合追求极致隔离的用户
OneKey / 其他 部分型号兼顾开源与易用 选型时看是否开源、是否有审计

购买渠道是不能妥协的一环: 1. 只从品牌官方网站购买,或官方明确列出的授权经销商。 2. 绝对不要买二手设备,也不要接受他人代购、赠予、转手的设备。

  1. 警惕「预装好助记词的设备」:这是最经典的骗局——骗子卖给你一台已经初始化过的设备,并附上「官方助记词卡」,你一旦往里转币,骗子就能凭那个助记词把钱转走。 4. 收到后检查包装完整性:封条、防篡改标签、官方固件校验流程。

核心原则助记词必须由你自己在设备上初始化生成。任何「帮你预置好」的设备都是陷阱。

硬件钱包选型与购买渠道防伪
硬件钱包选型与购买渠道防伪|界面示意 · ledger.com · 采集于 2026-09-18
🚫
避坑提醒:

「预装助记词的设备」是最危险的骗局之一。正规硬件钱包出厂时没有任何助记词,必须由你在首次开机时自行生成。

03
2. 初始化与日常使用纪律

设备初始化:助记词必须在设备上生成

登录记录进度

首次使用硬件钱包的标准流程: 1. 只连接官方软件:从官网下载 Ledger Live / Trezor Suite 等,不使用第三方工具。 2. 按设备提示初始化:选择「创建新钱包 / 设置新设备」。

  1. 助记词显示在设备屏幕上:用笔在纸上逐词手抄(按 1 到 24 的顺序),同时在设备上核对。 - 绝不允许:把助记词输入到电脑里、拍照、截图、复制粘贴、存进密码管理器。
  • 若官方软件要求你「输入助记词以便恢复」,只在设备上输入(部分型号通过按键选择单词),绝不在电脑键盘上打字。 4. 完成设备上的验证步骤(部分型号会要求你确认若干位置的单词)。
  1. 设置设备 PIN 码:建议 6-8 位,不要用生日等可猜数字;连续输错会自动擦除设备(保护机制)。 6. 把纸质备份存放到安全物理位置,建议升级为金属助记词板(见第 2 章)。

重要认知:硬件钱包的备份方式与热钱包完全一致——都是那 12/24 个单词;区别只在于日常使用时它被封在离线设备里。

设备初始化:助记词必须在设备上生成
设备初始化:助记词必须在设备上生成|界面示意 · ledger.com · 采集于 2026-09-18
🚫
避坑提醒:

任何时候都不要把硬件钱包的助记词输入电脑键盘。正规软件只会在设备上要求核对,不会让你在电脑上打字。

04
2. 初始化与日常使用纪律

与 MetaMask 联动与屏幕双重核对纪律

登录记录进度

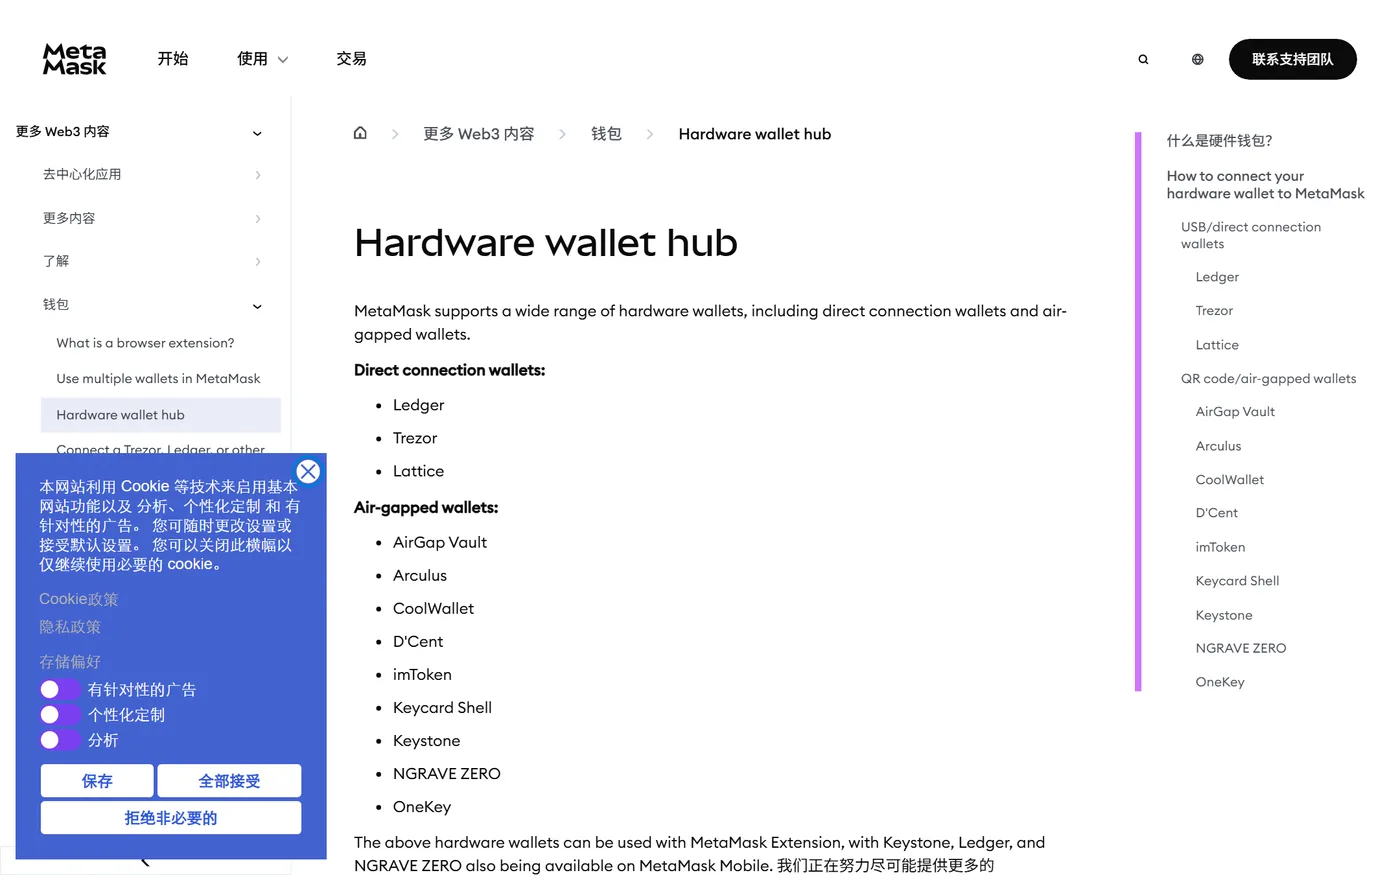
让硬件钱包配合日常钱包软件使用(以 MetaMask + Ledger 为例): 1. 安装好官方软件(Ledger Live)并完成设备初始化。 2. 在 MetaMask 中选择「连接硬件钱包 / Connect Hardware Wallet」,选择品牌并按提示连接。

  1. 选择要导入的账户(硬件钱包内部也有多个派生地址,选择与你要用的那个)。 4. 导入后,该账户会标记为「硬件 / Ledger」,私钥不在 MetaMask 中

  2. 发起交易时,MetaMask 只负责构造,实际签名必须在设备上完成:设备屏幕会显示收款地址与金额,你需要在设备上核对并按键确认。

双重核对纪律(硬件钱包的核心价值所在)

  • 电脑屏幕看:网络、你在操作什么。
  • 设备屏幕看:收款地址前几位与后几位、金额
  • 两边不一致时,一律以设备屏幕为准并拒绝签名。这是硬件钱包唯一正确的使用方式。

常见错误:把设备当 U 盘用、或习惯了「按一下确认」而不看设备屏幕——那样只是把热钱包的风险推迟到了确认按钮上。

与 MetaMask 联动与屏幕双重核对纪律
与 MetaMask 联动与屏幕双重核对纪律|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

设备屏幕显示的收款地址与电脑屏幕不一致,是「电脑被恶意软件控制」的典型信号。此时必须拒绝签名,并对电脑做安全检查。

05
2. 初始化与日常使用纪律

硬件钱包使用纪律与常见误区

登录记录进度

必须遵守的纪律: 1. 每次签名必看设备屏幕:核对地址与金额,这是硬件钱包的立身之本。 2. 设备只用于储值,不用于高频交互:硬件钱包每次确认都要动手,体验较慢;让它只做「收」和大额「付」,日常交互交给热钱包。

  1. 固件只通过官方软件更新:固件更新时设备会要求确认,注意核对来源。 4. 备份助记词与设备分开存放:不要把助记词纸条和设备放在同一个抽屉里——那等于把钥匙和锁放在一起。

  2. 设备 PIN 与助记词备份分开记录,且都不要联网存储。

常见误区: - ❌「有硬件钱包就不用管助记词了」——助记词仍然是最终恢复手段,必须妥善备份。 - ❌「设备丢了币就没了」——设备只是载体,用助记词在新设备上恢复即可;但要立刻用原设备(若还在)或新地址转移资产,因为丢失的设备若 PIN 被破解仍有风险。

  • ❌「硬件钱包能防钓鱼」——它防的是私钥窃取,钓鱼仍需你自己识别。 - ❌「助记词输入电脑也没事,反正设备在」——一旦助记词接触网络,硬件钱包的安全模型就彻底失效
硬件钱包使用纪律与常见误区
硬件钱包使用纪律与常见误区|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

给自己定一条规则:硬件钱包的地址只用来「收」和「大额转出」。任何需要频繁签名的场景,都不要用储值钱包。

06
3. 多签与社交恢复

多签钱包:用阈值消除单点失守

登录记录进度

多签(Multisig) 要求多把密钥中的若干把共同批准才能动用资金,典型配置 3-of-5(5 把密钥中任意 3 把同意即可执行):

它解决的问题

  • 单点失守不至于全损:一把密钥被盗或被胁迫,攻击者也无法转移资金。
  • 团队共管:项目金库需要多人共同批准,防止单人作恶。
  • 防误操作:大额转账需多人复核。
  • 降低个人备份压力:即使某个持有人的助记词丢失,只要还有足够数量的其他人,资产仍安全。

代表工具:Safe(原 Gnosis Safe)

  1. 在 safe.global 创建 Safe 账户,添加签名人地址(可以是硬件钱包、也可以是其他钱包)。
  2. 设置阈值(如 3/5)。
  3. 把资产转入 Safe 地址;此后任何转出都需发起提案 → 其他人签名 → 达到阈值后执行。

注意事项

  • 签名人的密钥应异地、异设备,避免同一台电脑或同一个云备份被一次性攻破。
  • 阈值不要刚好等于总人数(如 3/3),否则一人失联就无法动用资金;常见是 2/3、3/5。
  • 签名人变更与阈值变更本身也是敏感操作,务必谨慎。
多签钱包:用阈值消除单点失守
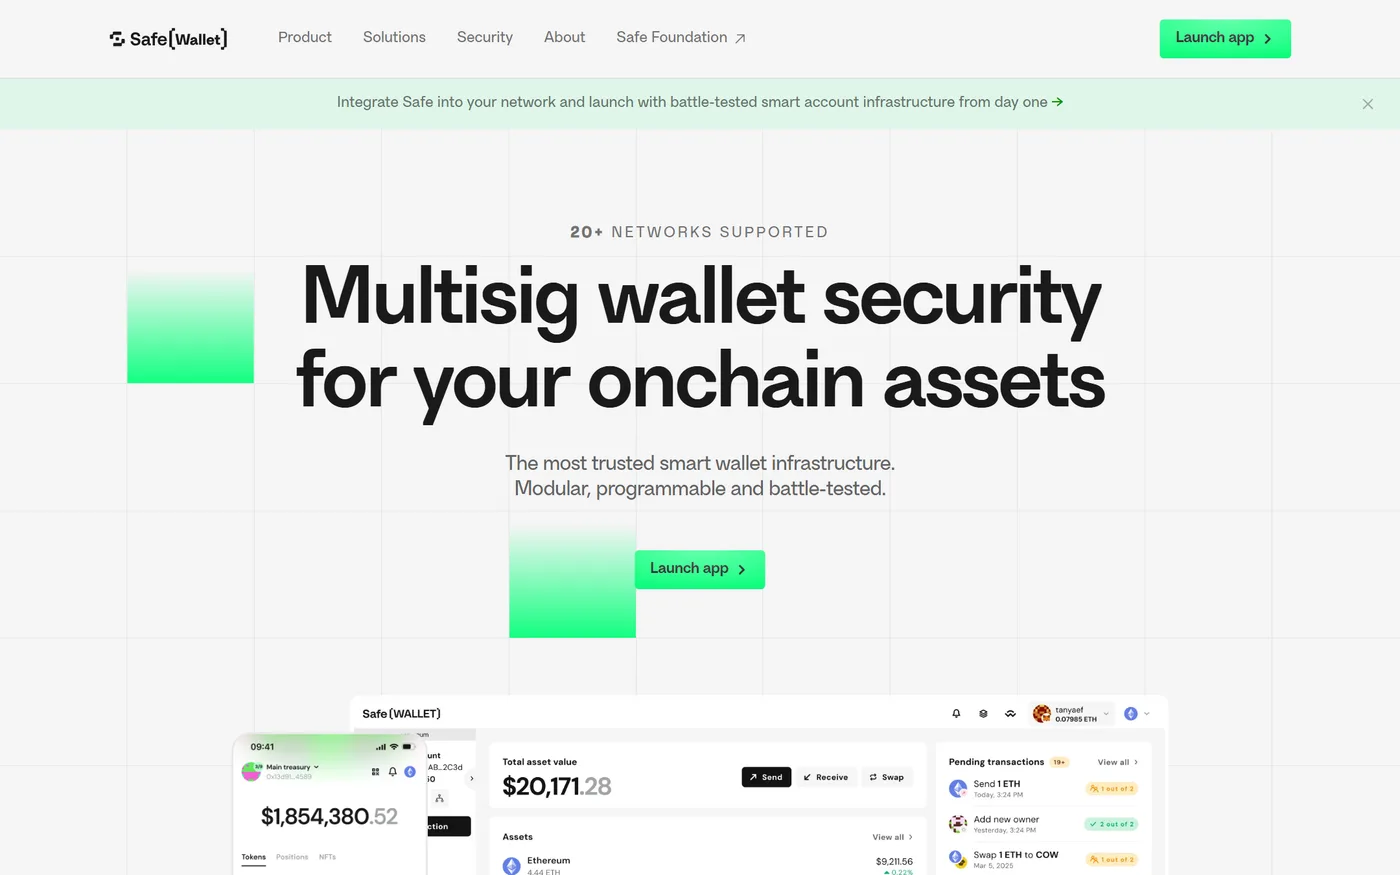
多签钱包:用阈值消除单点失守|界面示意 · safe.global · 采集于 2026-09-18
💡
小技巧:

个人大额也可以用「2-of-3 多签」:一台硬件钱包 + 一个热钱包 + 一份离线备份密钥,兼顾安全与「防止单人失联」。

Safe 官网
07
3. 多签与社交恢复

社交恢复与智能钱包:消除「助记词丢失即终局」

登录记录进度

传统 EOA 的致命弱点是「助记词丢失 = 资产永久消失」。社交恢复(Social Recovery) 通过合约钱包解决这个问题:

  1. 你指定若干守护人(Guardians)——可以是亲友的地址、你自己的其他钱包、可信机构。
  2. 合约里设定规则:例如「5 个守护人中的 3 个同意,即可把账户控制权转移到一个新地址」。
  3. 若你丢失了设备或密钥,向守护人发起恢复请求,达到阈值后即可用新地址重新获得控制权。

优势

  • 不再有「一个助记词丢了全盘皆输」的终局风险。
  • 配合账户抽象(ERC-4337)还能实现:每日限额、白名单转账、批量操作、用代币付 Gas。

需要评估的新风险

  1. 守护人合谋或受胁迫:若攻击者能同时控制阈值数量的守护人,账户会被接管。
  2. 依赖官方前端与合约:合约钱包通常需要特定界面操作,升级路径与合约安全性都成为新的信任假设。
  3. 守护人必须知道自己的责任:亲友需要理解「同意恢复」意味着什么,防止被社工欺骗。

适用建议:适合「最担心突然丢失恢复能力」的长期持有者;选择时应优先考虑经过审计、运行时间长的方案。

社交恢复与智能钱包:消除「助记词丢失即终局」
社交恢复与智能钱包:消除「助记词丢失即终局」|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

社交恢复把「密钥风险」替换成了「守护人信任风险」。守护人必须是你真正信得过、且能抵御社工欺骗的人,不要让多个守护人来自身份/设备高度同源的环境。

08
4. 资金分层、继承与加固清单

分账户策略:把资金分层落成具体操作

登录记录进度

把第 1 章的分层框架落成可执行的分账户方案:

钱包类型 资金规模 主要用途 纪律
交互层 热钱包(扩展/App) 够玩 2-4 周的量 连 DApp、授权、mint、测试新协议 不接受交易所大额提币;每月做授权体检
中转层 第二个热钱包 中等 接收交易所提币、与交互层互转 不连接任何 DApp,不授权
储值层 硬件钱包 / 多签 大额 长期持有 只收不付;转账需设备屏幕双重核对
实验层 测试专用钱包 极少或为零 测试网、陌生项目首次尝试 用独立助记词,永不与真实资产混用

落地要点

  1. 四层四组助记词,绝不混用。
  2. 层间流动规则:交易所 → 中转层 → 交互层;储值层不直接接收交易所小额多次提币,避免频繁动用冷钱包。
  3. 给交互层设硬上限:例如「不超过总资产的 5%」;每次补充前检查一次。
  4. 各层地址登记在离线清单里(记录用途与地址片段,不记助记词)。

收益:把「一次失误 = 全部损失」转化为「一次失误 = 交互层损失」,这在心理上和财务上都是质的差别。

分账户策略:把资金分层落成具体操作
分账户策略:把资金分层落成具体操作|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

四层架构里最容易被忽视的是「中转层」——它的作用是让交易所提币不直接进交互钱包,避免交互钱包的授权风险牵连大额资产。

09
4. 资金分层、继承与加固清单

备份分片、共同持有人与继承方案

登录记录进度

这是最容易被忽略、但后果最严重的一环:如果你突然无法行动,家人能拿到资产吗? 三个层次的准备:

一、备份冗余

  • 两份物理备份分别存放在两个地点(如家中保险柜 + 银行保管箱)。
  • 必要时使用分片方案(如把 24 词拆成 3 份,任意 2 份可恢复):提高抗灾与抗单点泄露能力,但任何一片丢失都可能导致永久无法恢复,新手慎用。

二、共同持有人(适用于家庭)

  • 2-of-3 多签:你、配偶、一位可信亲属各持一把密钥,任意两人可动用。
  • 或使用社交恢复钱包,指定家庭成员为守护人。
  • 关键:共同持有人需要接受过基本培训(知道怎么用、知道不能把密钥告诉别人)。

三、继承方案 1. 写一份「资产说明」(非助记词本身):说明你在哪些链、哪些钱包有资产、大致规模、恢复需要什么材料、找谁协助。 2. 存放位置:与助记词备份分开存放,但要确保在必要时可被家人找到。

  1. 法律与税务:不同司法辖区对加密资产继承的规定不同,大额资产建议咨询专业人士。 4. 定期演练:每年至少一次,与家人一起过一遍「如果现在需要恢复,步骤是什么」。

提醒:不做这部分准备,等于把「资产的最终归属」交给了运气。

备份分片、共同持有人与继承方案
备份分片、共同持有人与继承方案|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

「资产说明」文档里绝不能写助记词或私钥,只写「资产在哪、需要什么材料、找谁」。把说明与密钥存放在同一处,等于白做。

10
4. 资金分层、继承与加固清单

安全加固总清单与年度复盘

登录记录进度

最后把所有章节的要点收拢成一份可执行清单:

一、密钥层(第 2 章)

  • □ 每个钱包独立助记词,手写或金属板离线备份,两份分地点存放。
  • □ 从未拍照、截图、存云盘、发聊天、输入过任何网站。
  • □ 已用第二台设备导入核对过地址一致。

二、使用层(第 3-9 章)

  • □ 四层分账户架构已落地,交互层有硬性资金上限。
  • □ 所有交互只用交互钱包;看不懂的签名一律拒绝。
  • □ 已开启交易所地址白名单、2FA(优先硬件密钥而非短信)。
  • □ 每月用 revoke.cash 做一次授权体检。
  • □ 互转前过一遍「网络一致 + 地址核对 + 小额测试」清单。

三、储值层(第 10 章)

  • □ 大额资产在硬件钱包或多签中,助记词由设备生成。
  • □ 每次签名都在设备屏幕上核对地址与金额。
  • □ 硬件钱包只从官方渠道购买,从未使用二手设备。

四、年度复盘(每年至少一次)

  1. 逐一验证所有助记词备份仍可读、可恢复(在离线环境下核对地址)。
  2. 检查硬件设备固件与官方软件是否为最新。
  3. 全面清理授权,撤销所有不用的 approve。
  4. 复查分层架构是否仍然合理(资金规模变化后要调整)。
  5. 与家人过一遍继承方案与应急流程。
  6. 若某一层曾被攻破或发生过可疑事件,评估是否需要整体重建该层钱包

到这里,你已走完从「认识钱包」到「工程化安全管理」的完整路径。安全不是一次性的设置,而是一套需要定期维护的习惯。

安全加固总清单与年度复盘
安全加固总清单与年度复盘|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

把「年度安全复盘」加进日历(建议定在自己生日或新年)。每年花一小时过一遍这份清单,能把绝大多数长期风险消灭在发生之前。

来源与时效

教程记录平台 support.metamask.io · 客户端 Web / App · 版本 v1。各平台界面会随版本更新变化,请以官方当前界面为准。

全部步骤已完成

操作完成后建议再核对一次到账金额与手续费,并保留交易哈希作为凭证。

相关教程

代币授权管理与撤销(revoke.cash 实操)
安全应急中级20-30 分钟

代币授权管理与撤销(revoke.cash 实操)

搞懂 DApp 为什么需要 Approve 授权、无限授权(Unlimited)为什么危险,然后打开 revoke.cash 连接钱包,按链查看代币、Spender、授权额度与时间,逐条撤销并支付 Gas,把授权体检变成每月或每季度的固定习惯。

8 个步骤
钱包被盗后的应急处理清单
安全应急中级60 分钟以上

钱包被盗后的应急处理清单

按时间顺序给出一份可照着执行的应急清单:判断是否真的被盗、立刻停止向该地址转入资产、用全新助记词的钱包转移剩余资产(含助记词泄露时 Gas 被秒转的困境与 Flashbots 解法)、撤销授权、排查泄露来源、联系交易所与链上分析机构、准备报案材料并做长期加固。

8 个步骤
合约交互与授权管理:签名、Approve 与撤销实操
安全应急中级40-50 分钟

合约交互与授权管理:签名、Approve 与撤销实操

把「连接 DApp 之后发生了什么」讲清楚:Connect Wallet 到底授予了什么权限(只读地址,还是可以动你的钱);钱包弹窗三类操作的本质区别——消息签名(Sign)、交易(Transaction)、代币授权(Approve),以及为什么盲签最危险;personal_sign 与 EIP-712 结构化签名的安全性差异;Approve 授权机制与 allowance 的运作方式、无限授权的真实风险;如何使用 Permit(EIP-2612)离线签名授权并控制额度;用 revoke.cash 与区块浏览器撤销授权的完整实操;滑点与交易期限设置对资金安全的影响;交互前的域名、合约、审计四步自查;最后建立「授权体检」的例行纪律清单。

10 个步骤