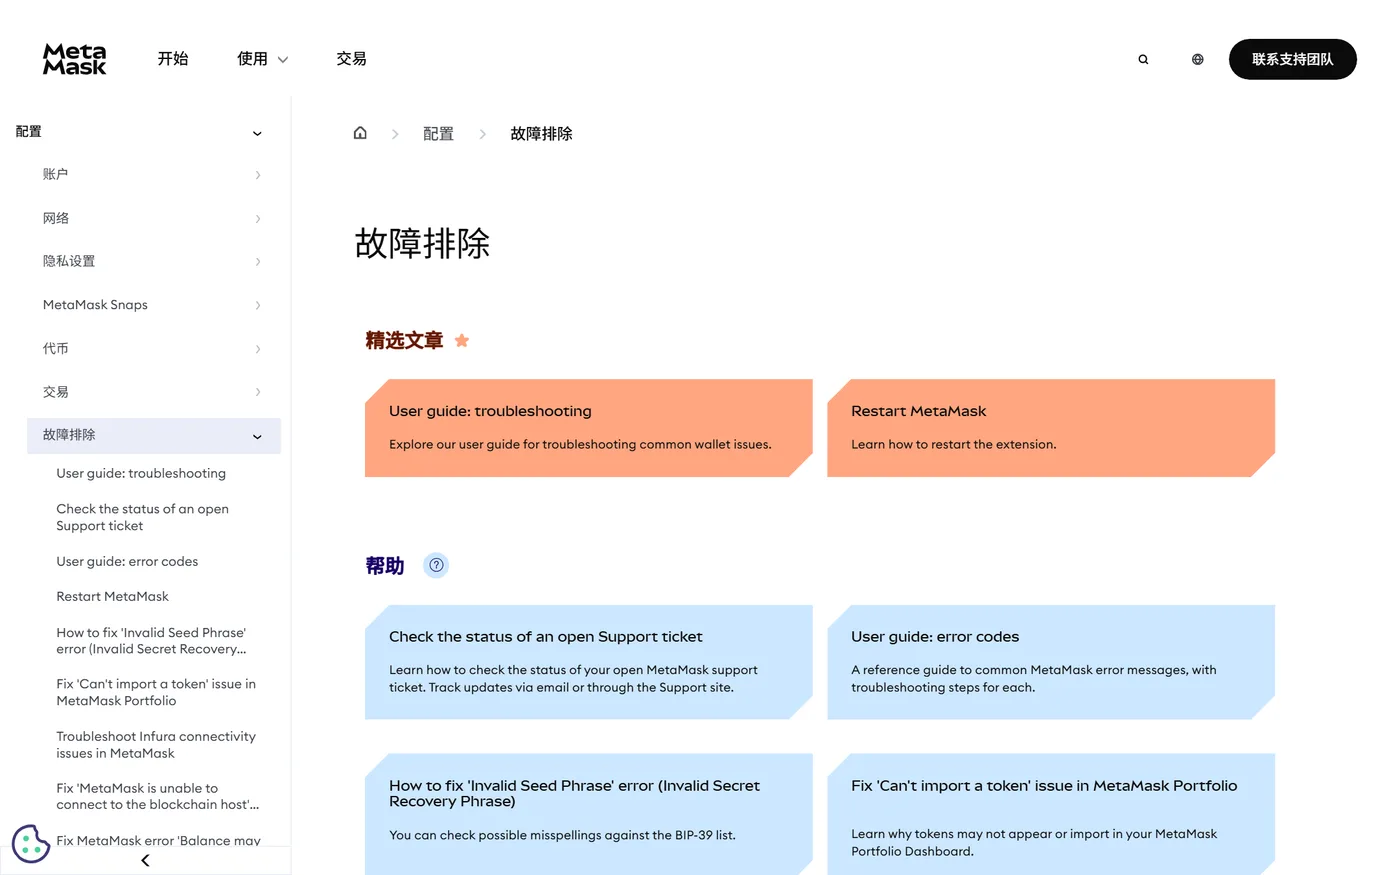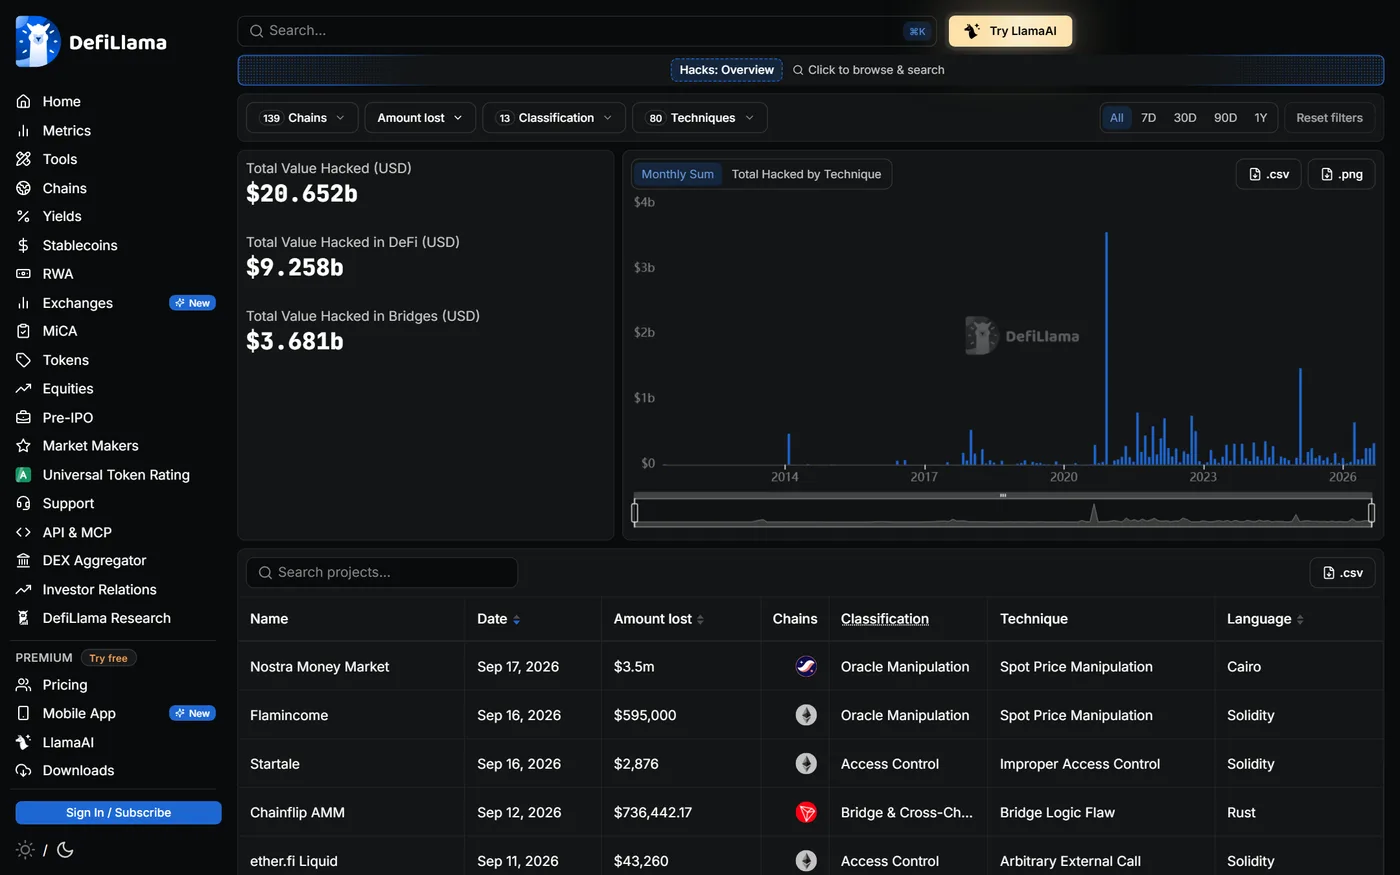
DeFi 骗局高度模式化,认识这五种就挡住了绝大多数:
① 域名钓鱼(最常见) - 仿冒知名协议界面(1:1 复制 UI),域名用形近字符:uniswaр.org(p 是西里尔字母)、apр.aave.com、curve.fi(把 i 换成 l)。
- 常见入口:搜索引擎广告位、推特评论区、Telegram/Discord 群里的链接。 - 防御:只从书签进入,或手动输入域名;核对域名每一个字符。
② 假空投(Airdrop Phishing)
- 你的钱包莫名收到一个代币,名字写着「访问 xxx.com 领取空投」。
- 到了该网站,会要求你「连接钱包 → 签名/授权」来「领取」。
- 实际上那个签名是 Permit 授权,或那个授权给了恶意合约 → 资产被划走。
- 防御:陌生代币一律不理会、不访问其诱导链接。
③ 假客服(Social Engineering)
- 在 Telegram/Discord/X 上冒充「官方客服」「技术支持」「社区管理员」,主动私信你说「你的钱包有风险,需要验证」「帮你解决交易失败」。
- 最终目的是让你输入助记词、或访问钓鱼站、或共享屏幕。
- 防御:任何主动联系你的「客服」都是骗子。官方永远不会私信你索要任何信息。
④ 假招聘/假合作/假投资顾问
- 以「招 DeFi 运营」「帮你管理资金」「内幕消息」为由,诱导你授权或转账。
- 防御:不要把钱交给任何自称能帮你赚钱的人。DeFi 里没有「托管代管」这种合理需求。
⑤ 恶意浏览器扩展 / 剪贴板木马
- 伪装成「钱包助手」「交易加速器」「收益优化」的扩展,实际窃取助记词或替换剪贴板地址。
- 防御:只装官方钱包扩展;定期检查已安装扩展;粘贴地址后必须核对首尾各 6 位。
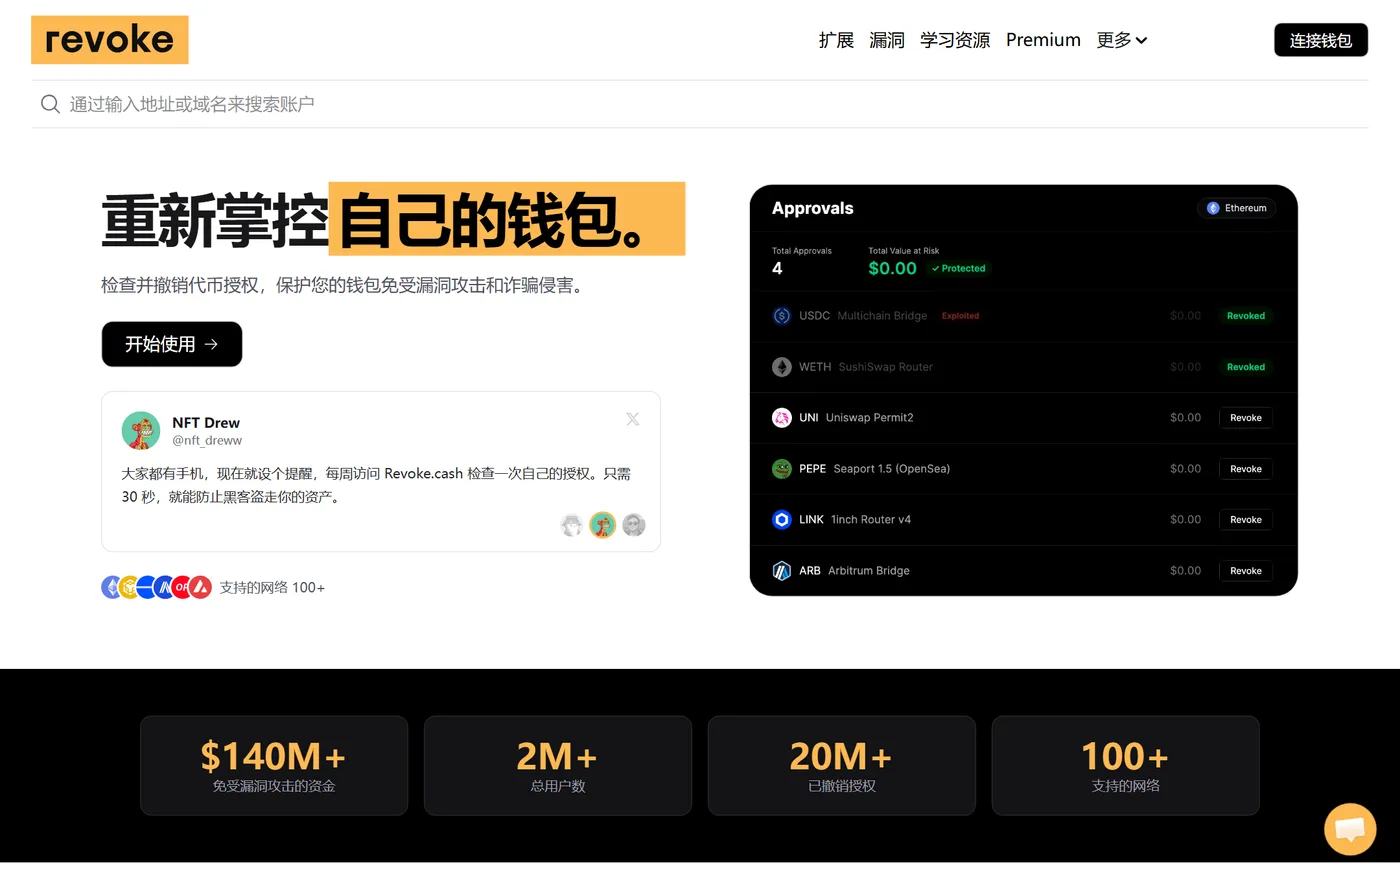
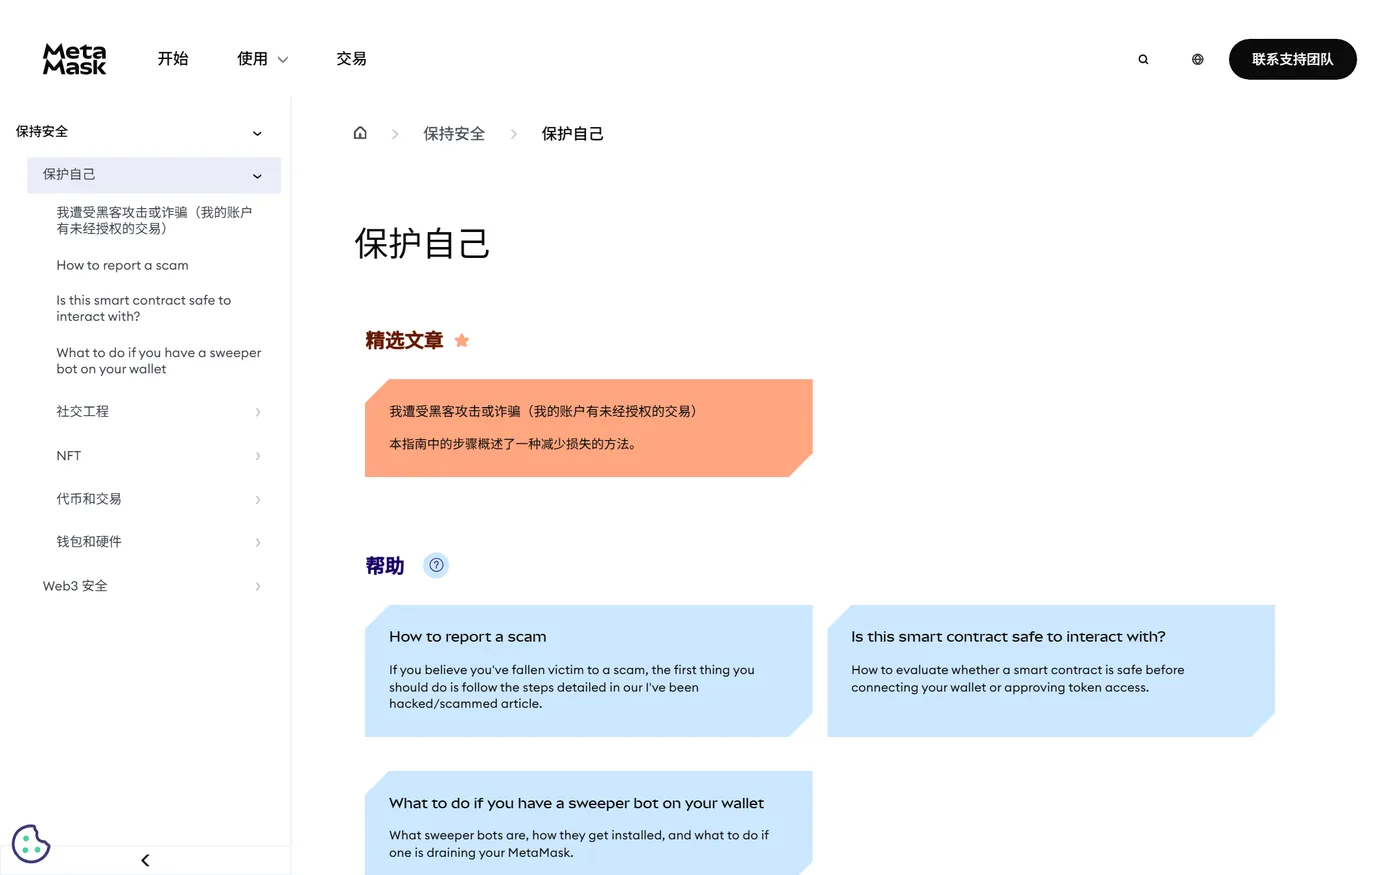
常见骗局全景:五种高频套路|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:
任何主动私信你的「客服」「技术支持」「社区管理员」都是骗子。这一条能过滤掉 90% 的社交工程攻击。