W3
05代币管理中级9 个步骤4 个小节预计 30-40 分钟v1 · 更新于 2026-09-19

合约搜索与代币管理:查地址、加代币、识别假币

讲透钱包里「代币」这件事:代币合约地址与钱包地址的区别,为什么主币自动显示而 ERC-20 必须手动导入;在哪里查可信的合约地址(项目官网、官方文档、CoinGecko/CMC、区块浏览器),以及绝不能用的来源(群聊、私信、空投弹窗);用区块浏览器核对合约的关键字段(名称、符号、精度、总量、持有人数)判断真伪;手把手完成「添加自定义代币」;系统识别假币套路——同名不同合约、假 USDT/假空投、貔貅盘与蜜罐合约;用合约地址核对持币量与授权;查询代币信息与持币分布识别风险;最后给出代币管理与对账的最佳实践清单。

合约搜索与代币管理:查地址、加代币、识别假币
⚠️
本章要点提示

代币世界的最大陷阱是「同名假币」:任何人都能在几分钟内发一个叫 USDT 的假代币,并把合约地址发到群聊、空投站、私信里。判断真伪的唯一依据是合约地址,而不是代币名字或图标。此外,收到陌生代币不要随意在未知站点「兑换」或「授权」,那可能是貔貅盘或授权窃取陷阱。

小节 01

分清两种地址与代币显示

步骤 12
01

代币合约地址 vs 钱包地址:两种完全不同的地址

登录记录进度

钱包里会出现两类地址,务必分清:

  • 钱包地址(EOA):由私钥派生,你能用它收发资产并签名交易。
  • 代币合约地址:一个已部署的智能合约的地址,代币的账本逻辑(谁有多少、能否转账)就写在里面。它没有对应私钥,不能「登录」,也不是收款地址。

两者的关系是:代币不存在「你的钱包里」,而是记在代币合约的账本里balanceOf[你的地址] = 数量)。钱包软件通过代币合约地址 + ABI 去查询你的余额,然后显示在界面上。

这解释了两件事:① 为什么钱包卸载后重新导入,代币余额还在——账本在链上;② 为什么同名代币的余额不会合并——每个代币合约是独立账本,名字相同但合约地址不同就是两种完全不同的资产。
代币合约地址 vs 钱包地址:两种完全不同的地址
代币合约地址 vs 钱包地址:两种完全不同的地址|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

记住这个区分方式:钱包地址是「你的账号」,代币合约地址是「记录这种代币余额的那本账」。
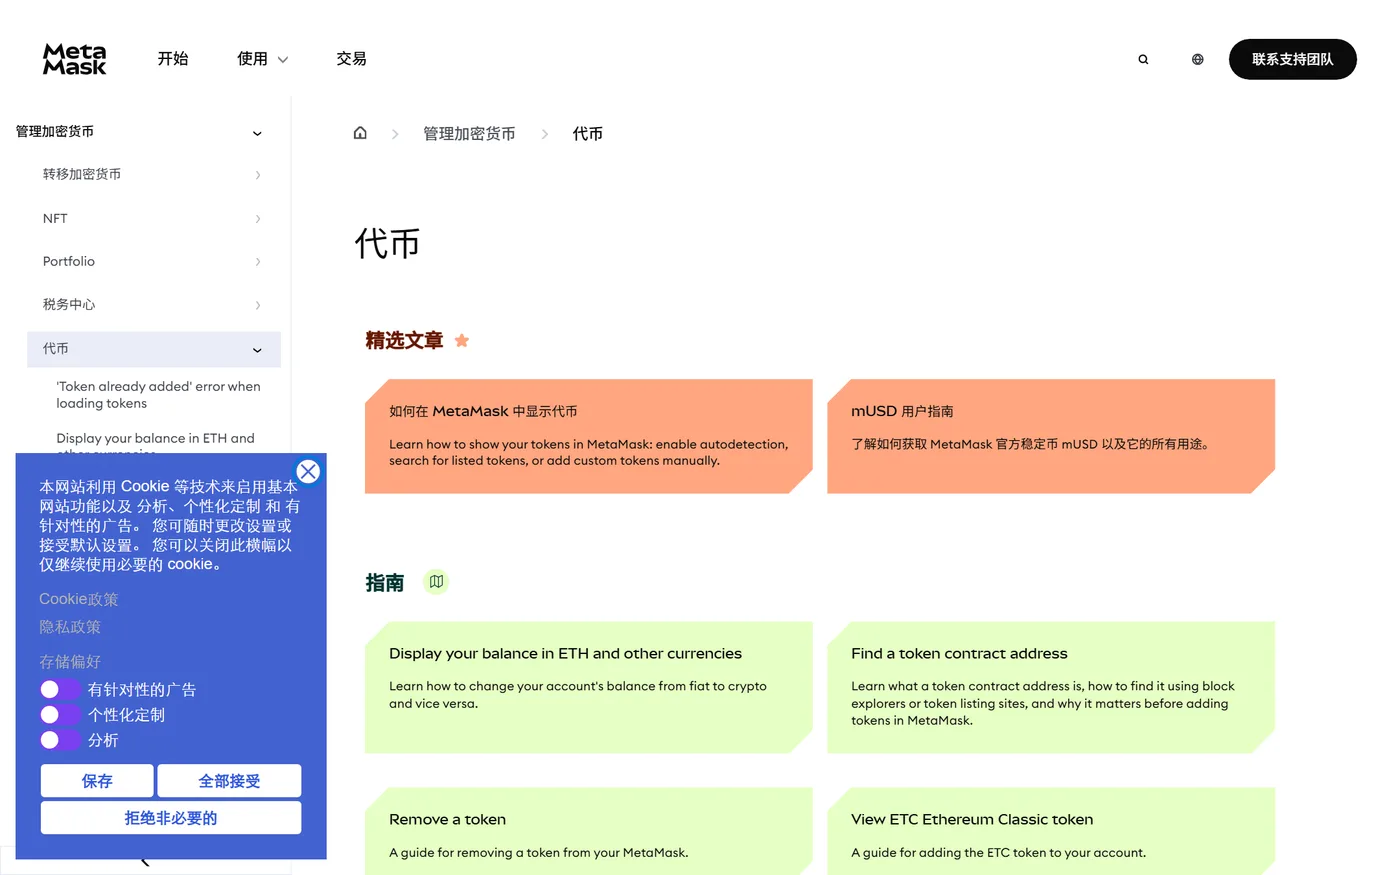
02

为什么主币自动显示,ERC-20 要手动导入

登录记录进度

钱包界面的显示分两类: - 原生主币(Native Token):ETH、BNB、POL、AVAX 等。它们由链本身记账(不是合约),钱包节点可直接查询你的余额,因此自动显示

  • 合约代币(如 ERC-20):由成千上万个合约各自记账。钱包不可能遍历全网所有代币合约去查找「你有没有余额」,因此需要你告知代币合约地址,钱包才会去该合约查询你的余额并显示。

这带来一个实用结论:「钱包里看不到某代币」通常不是币丢了,而是还没导入。只要你有该代币的合约地址,随时可以导入并看到余额。

温馨提示:主流钱包近年增加了「自动检测常见代币」的能力,会主动从第三方代币列表里匹配你地址上有余额的代币;但不保证覆盖所有代币,也不保证列表中的代币都可信,仍需自行核对。

为什么主币自动显示,ERC-20 要手动导入
为什么主币自动显示,ERC-20 要手动导入|界面示意 · support.metamask.io · 采集于 2026-09-18
小节 02

找到并核对合约地址

步骤 35
03

去哪里查可信的合约地址

登录记录进度

合约地址必须来自可核实的官方渠道,优先级从高到低: 1. 项目官方网站:在官网找「Contract / 合约地址」或页脚文档入口。注意核对域名。 2. 官方文档 / GitHub / 公告:正规项目会在文档里给出各链的合约地址清单。

  1. 官方社交账号(已认证):仅作为交叉验证,不作为唯一来源。 4. 数据聚合站:CoinGecko、CoinMarketCap 的代币页通常列出各链合约地址,可作为交叉验证,但仍以官网为准。

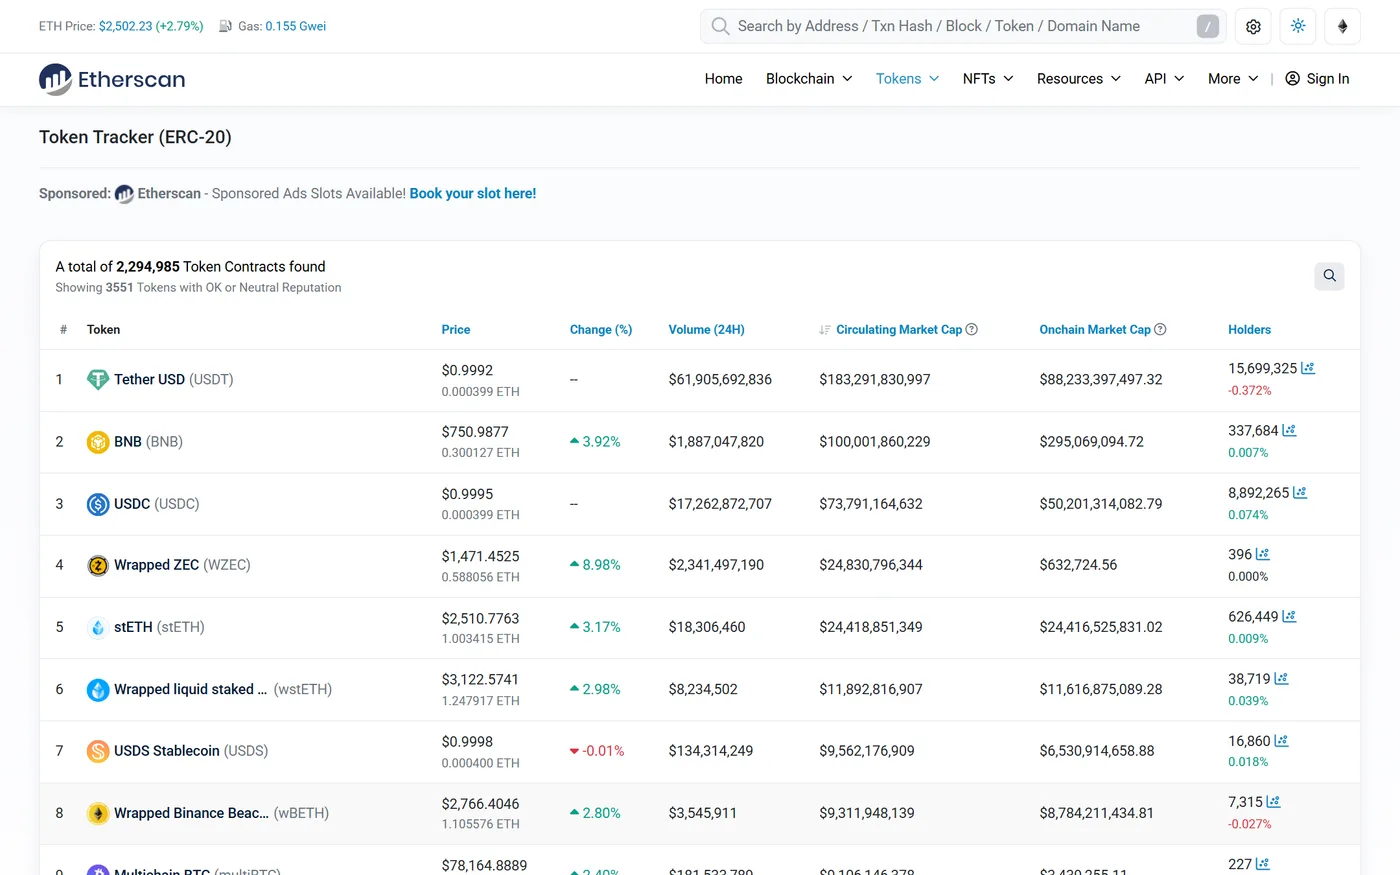
  2. 区块浏览器:在浏览器里搜索代币名称,可看到多个同名结果——这正是危险来源,必须用官网地址去比对。

绝对不能作为来源的渠道:群聊/私信里发来的地址、空投页面「一键添加代币」、任何弹窗广告、所谓「客服」提供的地址。这些渠道的假币地址出现频率极高。

去哪里查可信的合约地址
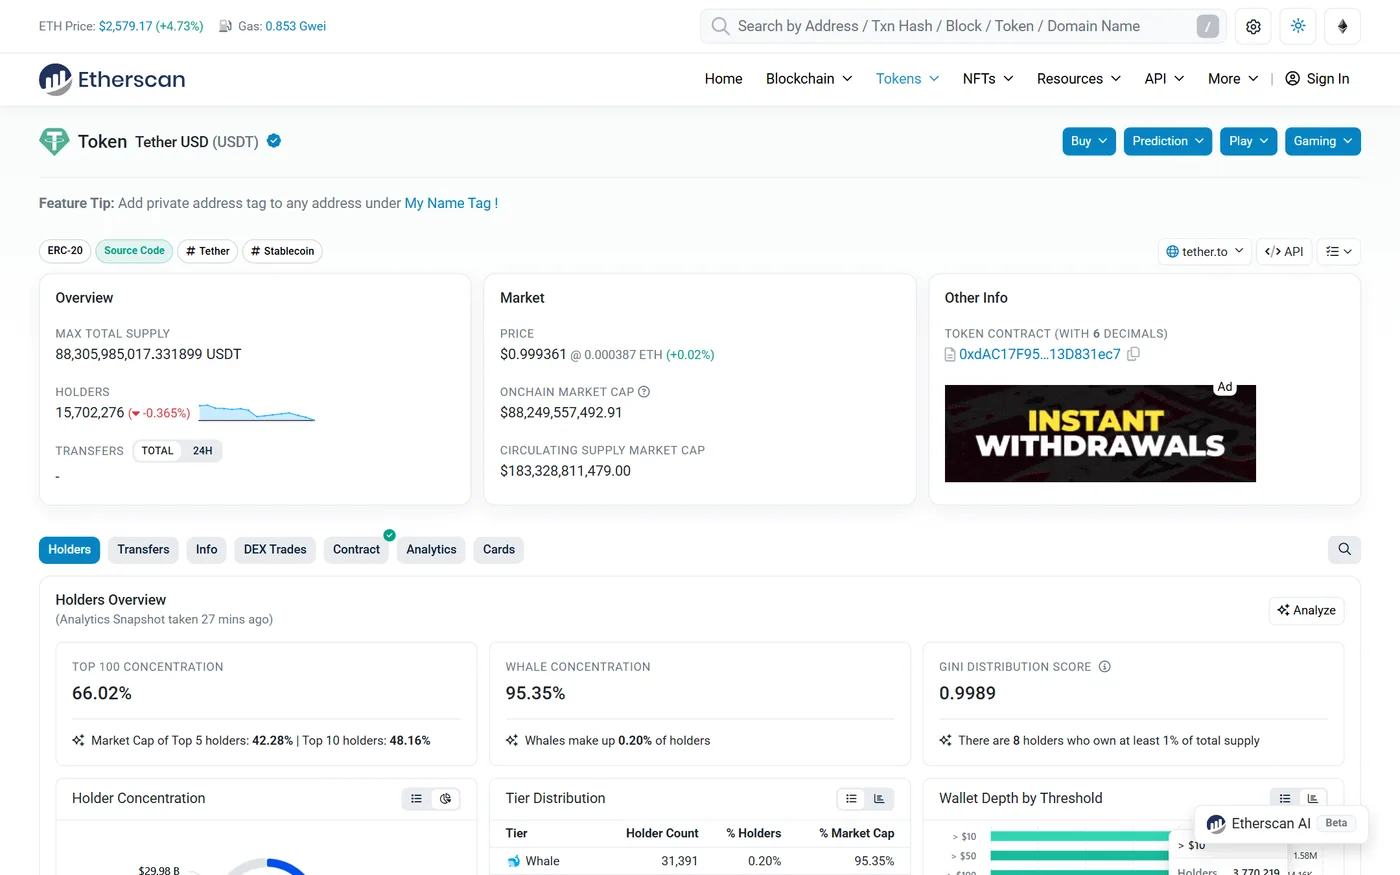
去哪里查可信的合约地址|界面示意 · etherscan.io · 采集于 2026-09-18
🚫
避坑提醒:

「群友说这是官方地址」不构成任何可信度。骗子的标准手法就是伪造一个与官方几乎一致的代币名与图标,然后到处散播它的合约地址。

04

在区块浏览器上核对合约的关键字段

登录记录进度

拿到合约地址后,打开对应网络的区块浏览器(Etherscan / BscScan / Arbiscan 等)搜索该地址,逐项核对:

检查项 说明
Contract Name / Token Name 名称是否与官方一致(注意形近字与多余空格)
Symbol 代币符号
Decimals 精度(USDT/USDC 为 6,多数代币为 18)——精度异常是小概率但重要的异常信号
Total Supply 总供应量是否与官方披露一致
Holders 持有人数:只有几十人且集中在少数地址,风险高
Verified(源码验证) 是否显示绿色对勾;未验证的合约无法审查逻辑,风险显著更高
创建时间 极新创建的合约(几小时前)风险高

核对这些字段能筛掉绝大多数假币与垃圾币。源码已验证 + 持有人数多 + 总量与官方一致 是三个基本门槛。

在区块浏览器上核对合约的关键字段
在区块浏览器上核对合约的关键字段|界面示意 · etherscan.io · 采集于 2026-09-18
💡
小技巧:

把官方合约地址记进自己的离线笔记中(例如「USDT 以太坊:0xdAC1...ec7」),以后每次添加或核对都以自己笔记里的地址为准,不依赖搜索。

05

手把手添加自定义代币

登录记录进度

以 MetaMask 为例: 1. 确认已切换到该代币所在的网络(同一代币在不同链上是不同合约,必须先切对链)。 2. 在资产列表底部点击「导入代币 / Import tokens」。 3. 在「代币合约地址」栏粘贴合约地址

粘贴成功后,钱包一般会自动填充代币符号与精度。 4. 核对自动填充的名称与符号是否与官方一致——这一步不能省,因为假币会把名字做得几乎一样。 5. 点击「导入」,代币会出现在资产列表中并显示余额(若该地址确实持有)。

如果余额显示为 0,说明该地址在此链上没有这种代币;若你确信应该有,请检查「网络是否选对」「代币合约地址是否属于这条链」「账户是否选对」。

手把手添加自定义代币
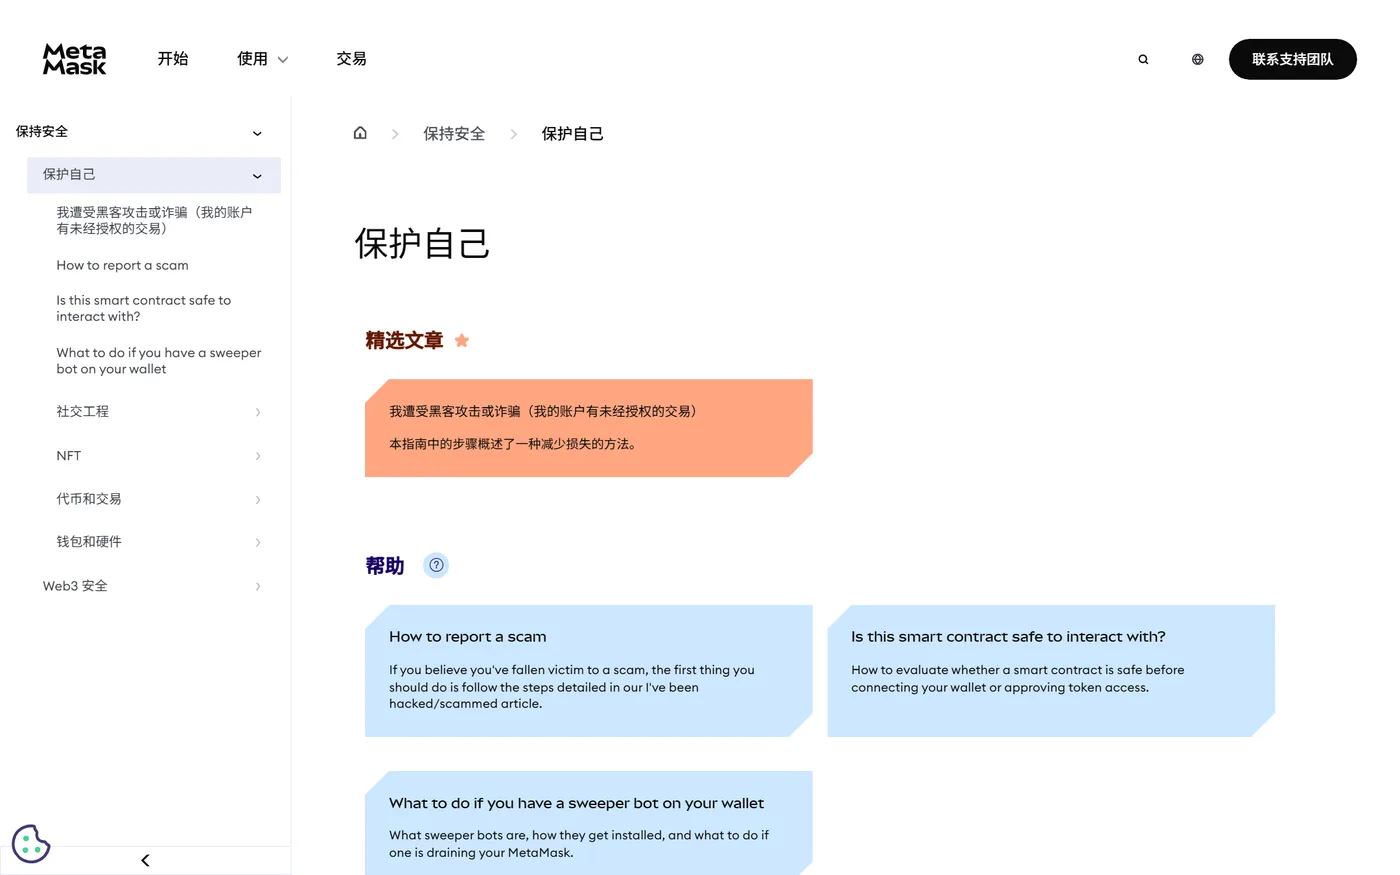
手把手添加自定义代币|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

不要点击任何网站上的「一键导入代币」按钮,也不要为了方便直接采用陌生人给你的「代币列表」。手动粘贴合约地址是最可控的方式。

小节 03

识别假币与风险信号

步骤 67
06

识别假币:四种高频套路

登录记录进度

假币与垃圾币的标准套路: 1. 同名不同合约:伪造一个名字与图标都与 USDT/USDC/知名项目一模一样的代币,散播其合约地址。用户按名字看到「USDT」,误以为是真币。防御:只认自己笔记里的官方合约地址

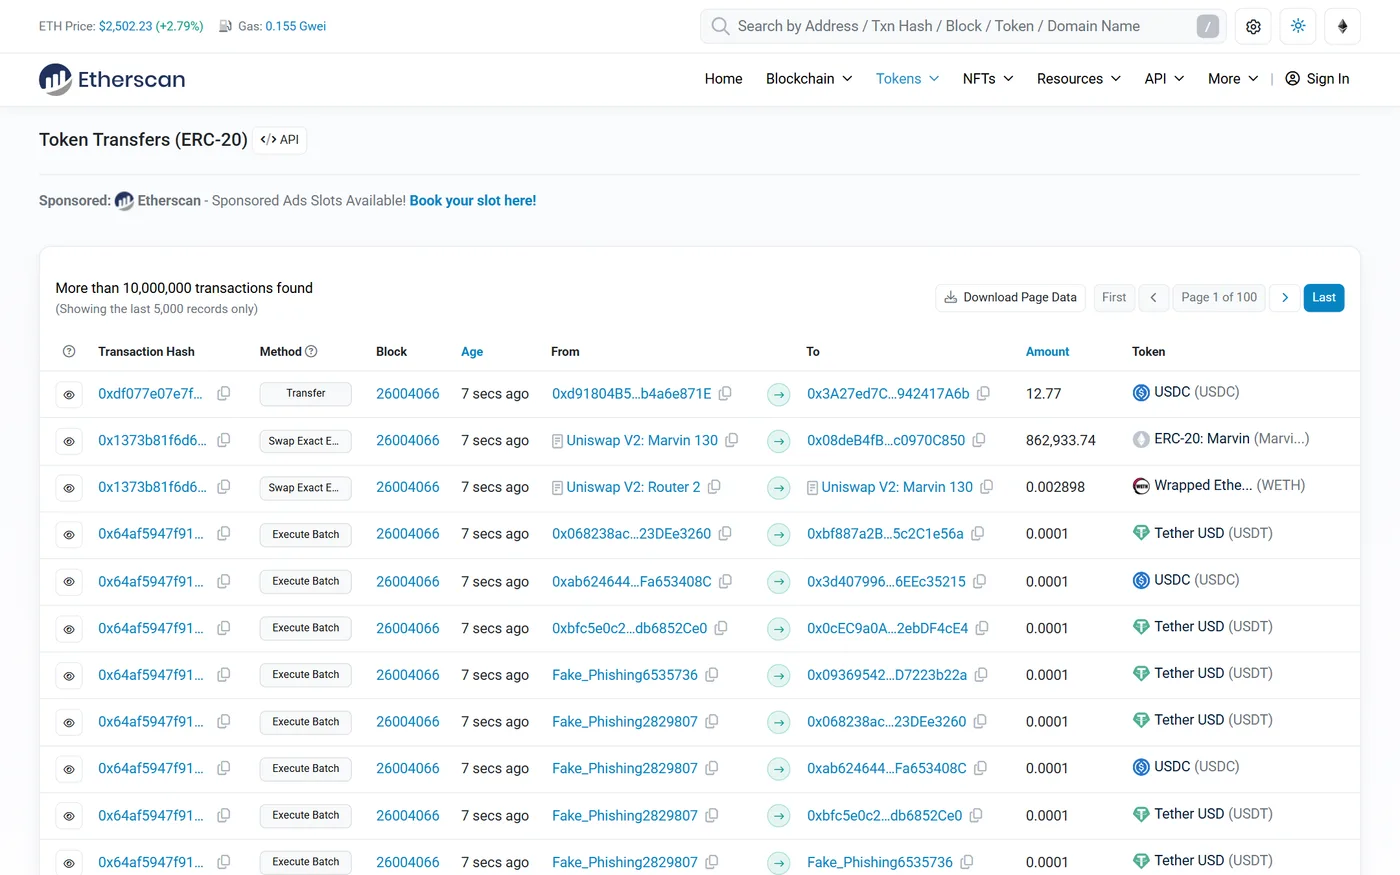
  1. 空投钓鱼币:向大量地址随机转入某种未知代币,并给代币取名为「访问 xxx.com 领取空投」之类的诱导性文字(代币名可以任意设置)。用户到该站「兑换/领空投」时被要求签名或授权,进而被盗。

防御:陌生来源的代币直接忽略,不访问其诱导的链接。 3. 貔貅盘(Honeypot):合约允许买入但禁止卖出(在合约里加白名单或黑名单逻辑),你在 DEX 买入后永远卖不掉。

防御:先用 Honeypot 检测工具或 GoPlus 等安全平台查询该代币是否存在「不可卖出」标记。 4. 伪造「官方代币」的合约陷阱:合约里带隐藏的 mint 权限、高额转账税、或者在你授权后可以划走你其他资产。

防御:只与源码已验证、经过时间检验的主流代币交互。

识别假币:四种高频套路
识别假币:四种高频套路|界面示意 · etherscan.io · 采集于 2026-09-18
🚫
避坑提醒:

「免费收到的代币」不等于「白捡的钱」。如果它需要你去某个网站兑换、授权或支付 Gas 才能变现,基本可以判定为骗局。

07

用合约地址核对持币量与转账记录

登录记录进度

核对资产的两个实用技巧: 1. 查持币量:在区块浏览器打开代币合约页 → 找到你的地址 → 或在代币页输入地址查询,能看到精确到最小单位的余额(例如 1234567 配合 decimals = 6 表示 1.234567 个代币)。

链上是精确数字,钱包显示才是四舍五入的结果。 2. 查转账记录:在浏览器地址页的「Token Transfers」标签可以看到你该代币的全部收发记录,包含金额、对手方地址、交易哈希与时间。

当钱包显示与预期不一致时,用浏览器核对是最权威的手段

常见用途:交易所到账核对(少了多少、是不是扣了手续费)、空投是否到账、误转到其他地址的追溯、代币余额与账单不一致时的排查。

用合约地址核对持币量与转账记录
用合约地址核对持币量与转账记录|界面示意 · etherscan.io · 采集于 2026-09-18
💡
小技巧:

对账时先记住精度:USDT/USDC 是 6 位小数,多数项目代币是 18 位。把原始数值除以 10 的精度次方,才是人类可读的数量。

小节 04

读懂代币信息与管理

步骤 89
08

读懂代币信息:总量、精度与持币分布

登录记录进度

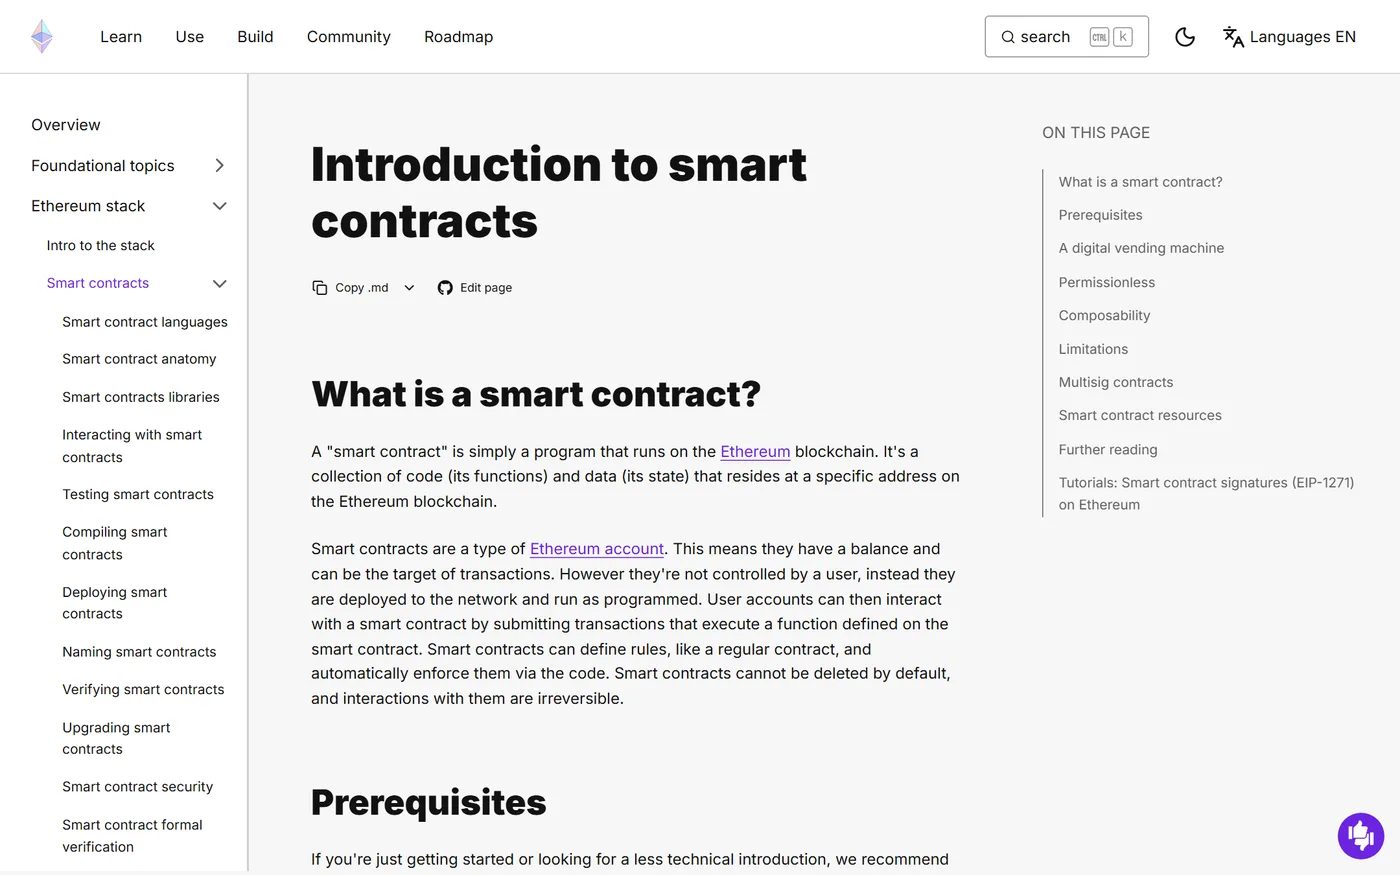
合约页上还有几个字段能帮你评估风险: - Decimals(精度):决定最小可分割单位。若某「USDT」精度是 18 而官方是 6,几乎可以确定是假币。 - Total Supply(总供应量):与官方披露对比。

若远大于官方数字,可能是恶意增发版。 - Holders(持有人数):人数过少(几十人)且高度集中(前几个地址占比 90%+)说明筹码集中,容易被拉盘砸盘。 - 持币分布(Top Holders):看清是否有「合约地址/项目金库/流动性池」持有大部分(这是正常的),也看清是否有可疑地址控盘。

  • 创建者与创建交易:极新创建的合约缺少历史检验,风险高。

使用原则:这些指标不能证明代币「安全」,但能高效排除明显异常的资产。任何需要投入真金白银的场景,都要结合项目背景、审计情况与自身研究综合判断。

读懂代币信息:总量、精度与持币分布
读懂代币信息:总量、精度与持币分布|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

持有量集中、创建时间极新、源码未验证同时出现时,基本可判定为高风险,不要投入资金。

09

代币管理最佳实践与对账清单

登录记录进度

把代币管理做成可长期执行的例行工作: 1. 建立自己的合约地址清单:把常用代币在常用链上的官方合约地址记在离线笔记里(代币名 + 链 + 地址),作为唯一参照标准。 2. 只导入需要的代币:随机收到的垃圾币不必导入,更不要尝试卖出或与之交互;有些垃圾币会污染你的持仓展示,干扰判断。

  1. 定期对账:每月用区块浏览器核对各链主币与主要代币余额,与自己的记账本比对,及时发现异常。 4. 关注代币迁移公告:项目方合约迁移(如 MATIC → POL)时,务必从官网公告获取新合约地址,警惕骗子借机散布假的新合约。

  2. 授权盘点同步做:导入新代币后顺便检查该代币的授权情况,撤销不用的授权(详见第 8 章)。 6. 不轻信、不点击、不签名:任何「领取代币」「兑换空投」「验证持仓」的页面,在你完全弄清它的合约行为之前,一律不签名。

代币管理最佳实践与对账清单
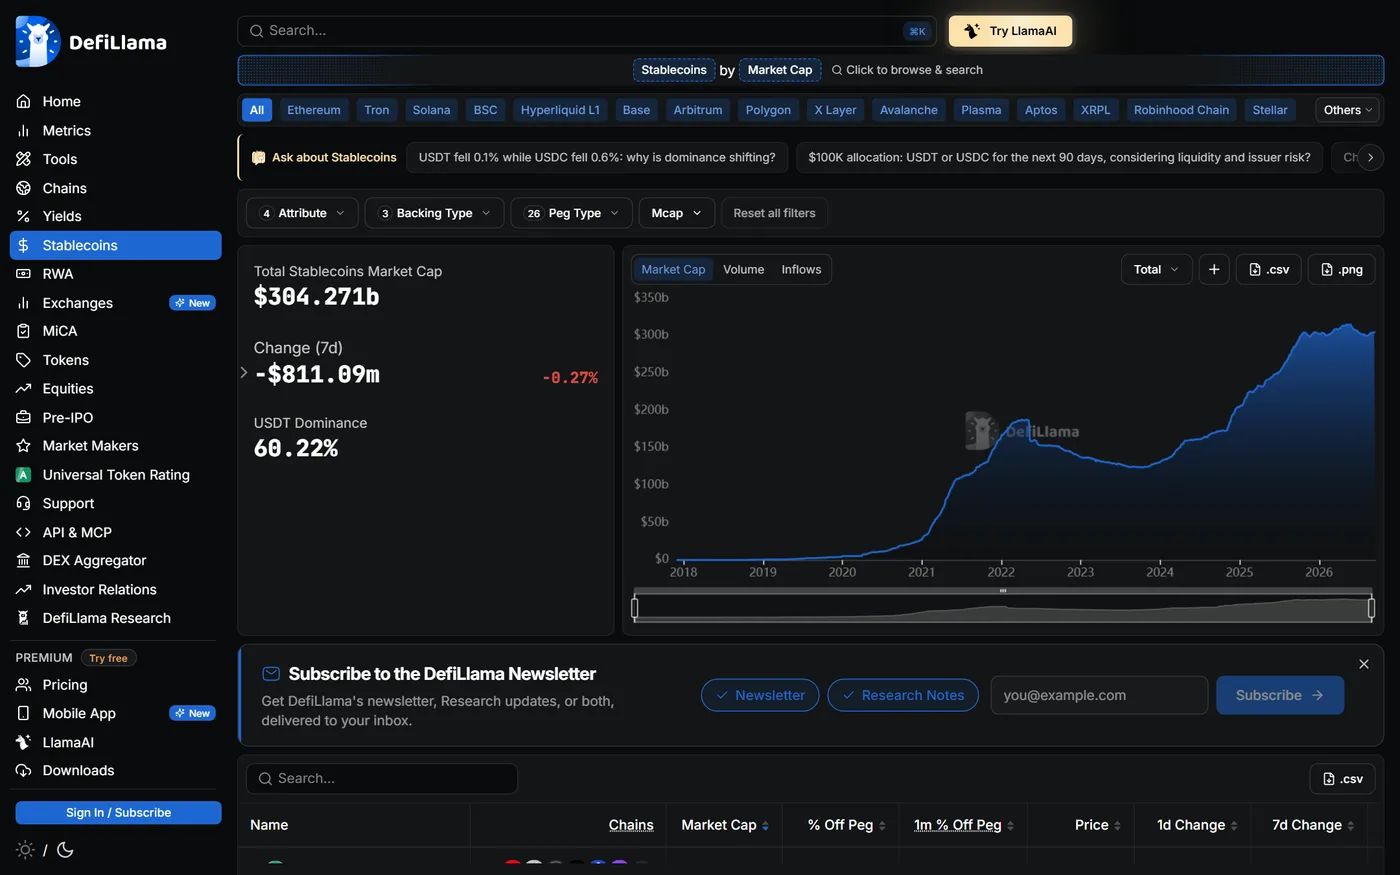
代币管理最佳实践与对账清单|界面示意 · defillama.com · 采集于 2026-09-18
💡
小技巧:

自建合约地址清单的投入很小,但它能一次性消灭「同名假币」这个最大的陷阱——因为你从此不再依赖搜索来找合约地址。

来源与时效

本章记录平台 support.metamask.io · 客户端 Web / App · 版本 v1 · 最后更新 2026-09-19 Web3 产品的界面与规则更新频繁,动手前请以官方当前界面与公告为准。

这一章可以动手试

钱包域有 2 个练习, 在浏览器里真跑(不连钱包、不发交易),可以拿它们验证刚读到的结论。

相关百科文章

看完本章后可以延伸阅读这些条目