W3
02密钥管理中级10 个步骤4 个小节预计 35-45 分钟v1 · 更新于 2026-09-19

私钥与助记词:BIP-39/32/44 原理、备份与泄露应急

把钱包安全的根基讲到底:私钥是 256 位随机数,是从「拥有资产」到「控制资产」的唯一凭证;从私钥到地址的完整推导链路(secp256k1 椭圆曲线 → Keccak-256 哈希 → 取后 20 字节 → EIP-55 校验和);BIP-39 助记词如何把 128/256 位熵编码成 12/24 个单词、校验词为什么能发现抄写错误;BIP-32/44 派生路径 m/44'/60'/0'/0/0 每一段的含义;私钥、助记词、Keystore 三者的关系与备份优先级;手抄、金属板、多地点、分片等备份方案对比;绝对不能做的八件事;助记词疑似泄露后的紧急处置流程;最后是一份可逐项打勾的备份自检清单。

私钥与助记词:BIP-39/32/44 原理、备份与泄露应急
⚠️
本章要点提示

本章涉及的是「资产所有权」本身,请以最高严肃度对待:助记词泄露 = 资产归零,且不可逆、不可追回、无人能帮你冻结。请务必做到三条:助记词只以手写或金属刻录形式离线保存;绝不打字进任何联网设备、绝不拍照截图、绝不发送给任何人(包括自称官方客服、钱包团队、投资顾问的人);本章所有原理讲解只为建立正确认知,请勿在联网设备上做任何真实私钥实验。

小节 01

私钥:资产控制权本身

步骤 12
01

私钥:一个 256 位随机数,就是资产的全部控制权

登录记录进度

私钥(Private Key) 本质是一个 0 到 2²⁵⁶−1 之间的随机整数,通常写作 64 位十六进制字符串(前缀 0x),例如 0x4c0883a69102937d6231471b5dbb6204fe5129617082792ae468d01a3f362318

它的三个关键性质: 1. 随机性决定安全性:只要生成过程使用了密码学安全随机源,随机命中他人私钥的概率低到可以忽略(取值空间 2²⁵⁶ 比宇宙原子总数还大几个数量级)。现实中所有丢币事件几乎都不是「私钥被猜到」,而是「私钥被泄露」或「被诱导签名」。

  1. 不可更改:私钥与地址一一绑定,无法「换密码」、无法冻结、无法申诉。泄露即终局。 3. 不可拆分授权:EOA 的私钥是全权凭证——能转走地址下所有资产、能签署任何合约调用,没有「只读权限」「限额权限」这种分级。

因此在 EOA 世界里,安全策略只有一条核心:让私钥尽可能少地接触网络、尽可能少地出现在更多地方

私钥:一个 256 位随机数,就是资产的全部控制权
私钥:一个 256 位随机数,就是资产的全部控制权|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

任何声称「能帮你重置私钥」「能冻结被盗资产」「能恢复被转走的币」的服务,要么是骗局,要么是在骗取你更多信息。链上不存在这些能力。
02

从私钥到地址:五步推导链路

登录记录进度

以太坊地址不是随机分配的,而是从私钥确定性推导出来的,共五步: 1. 生成私钥:一个 256 位随机数 k。 2. 计算公钥:在 secp256k1 椭圆曲线上做点乘 K = k × G(G 是曲线基点),得到 64 字节公钥(去掉 04 前缀后)。

  1. 哈希公钥:对公钥做 Keccak-256 哈希,得到 32 字节结果。 4. 取后 20 字节:截取哈希的最后 20 字节(40 位十六进制),这就是地址主体。

  2. 加 EIP-55 校验和:对地址字符串再做一次 Keccak-256,用哈希结果决定某些字母大小写,得到带校验和的地址(如 0x5aAeb6053F3E94C9b9A09f33669435E7Ef1BeAed)。

钱包能通过它自动发现输入错误。

这条链路的关键性质是单向性:私钥 → 公钥很容易,公钥 → 私钥在数学上不可行;地址只保留公钥哈希的后 20 字节,因此从地址既推不出公钥,也推不出私钥

从私钥到地址:五步推导链路
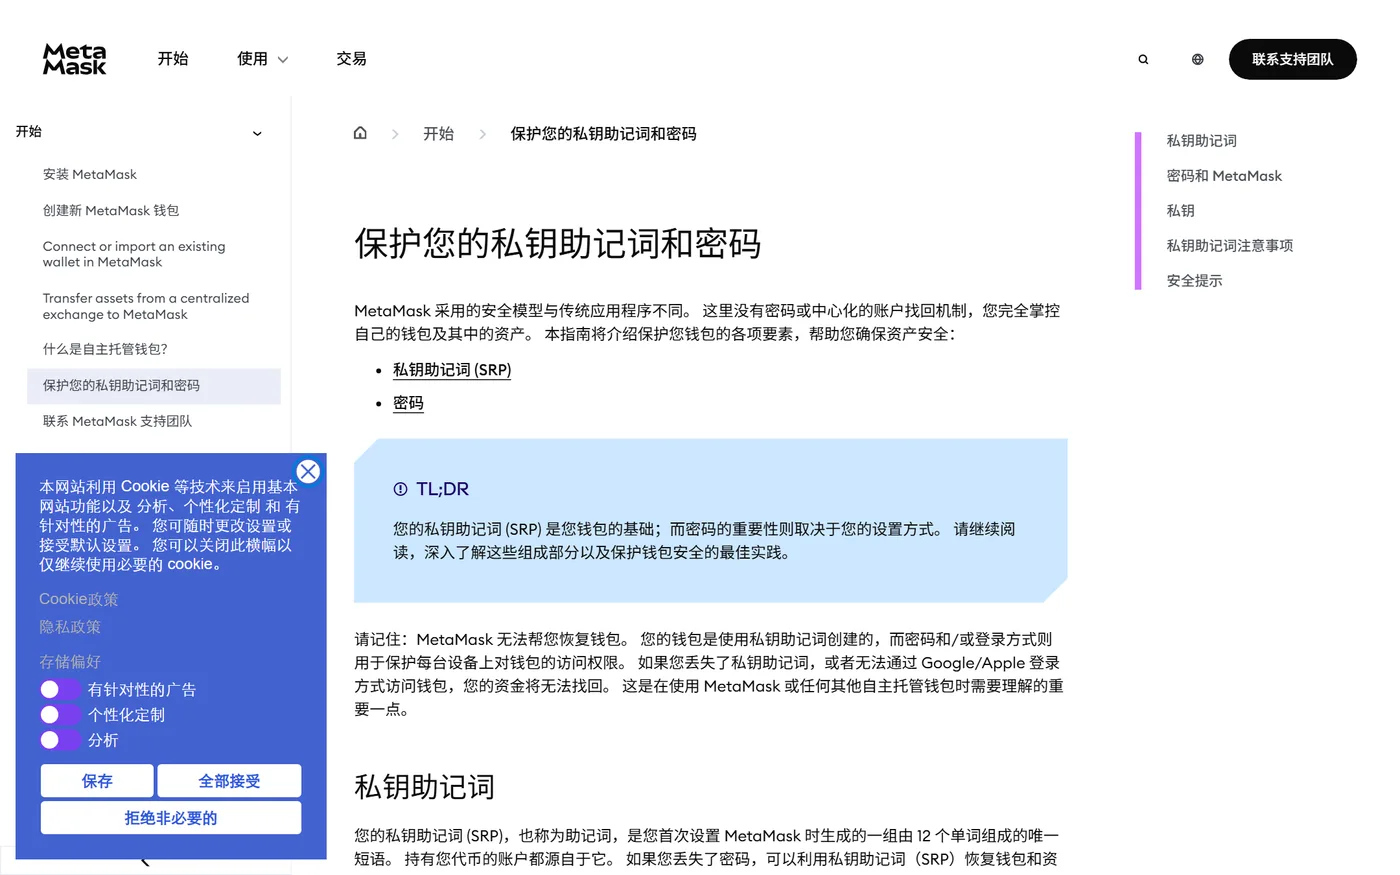
从私钥到地址:五步推导链路|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

看到钱包显示带大小写混排的地址(而不是全小写),说明它启用了 EIP-55 校验和;复制地址时保留大小写,改错大小写会让校验失败从而提醒你。

小节 02

助记词与派生规则

步骤 35
03

BIP-39 助记词:把熵编码成人能抄写的单词

登录记录进度

直接抄写 64 位十六进制私钥极易出错,于是有了 BIP-39 标准:把随机熵(Entropy)映射成一组常见英文单词,称为助记词(Mnemonic / Secret Recovery Phrase)

编码规则: - 128 位熵 → 12 个单词;160 位 → 15 个;192 位 → 18 个;224 位 → 21 个;256 位 → 24 个单词

  • 最后一位是校验词(Checksum),由前面所有单词共同计算得出。 - 单词取自固定的 2048 词表(BIP-39 English Wordlist),每个单词代表 11 位信息(2¹¹ = 2048)。

一个关键认知:助记词不是密码,而是私钥种子的可读编码。它本身就能完整推导出整个钱包的所有私钥,所以它的敏感程度等同甚至高于单个私钥——它管的不是「一个地址」,而是「一整棵地址树」。

MetaMask 默认 12 个单词,Ledger 等硬件钱包常见 24 个;12 词(128 位熵)在密码学上已经足够安全,24 词更保守。

BIP-39 助记词:把熵编码成人能抄写的单词
BIP-39 助记词:把熵编码成人能抄写的单词|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

助记词一旦被他人看到(哪怕是屏幕共享、摄像头、远处拍屏、AI 助手的截图识别),该钱包就应视为已泄露,必须立即转移资产并弃用。

04

校验词:为什么抄错一个单词会立刻失败

登录记录进度

很多人以为助记词是「12 个独立单词随便凑」,其实末位校验词让整组词形成一个自校验结构

  • 当你把 12 个单词输入钱包时,钱包会重新计算校验值,若与最后一个单词不符,就直接提示「无效的助记词」,不让你继续。
  • 抄错一个字母(如把 couch 写成 couchh)通常会因「不在 2048 词表中」而被立即拒绝。
  • 抄错顺序、漏抄一个词、多抄一个词,绝大多数情况也会被校验拦下。

这带来两个实用价值:

  1. 备份时立刻能验证对错:正规钱包在创建流程末尾会要求你按顺序点选单词,本质就是这个校验的前置演练。
  2. 但校验不是万能的:极少数错误组合可能恰好也是「合法助记词」(对应另一个不同的钱包地址)。所以校验通过 ≠ 备份正确,唯一可靠的验证方式是:换一台设备/另一个浏览器,导入助记词,核对生成的第一个地址是否与原件完全一致。
校验词:为什么抄错一个单词会立刻失败
校验词:为什么抄错一个单词会立刻失败|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

刚创建钱包、还没有任何资产时,是做「换设备导入核对」的最佳时机——此刻验证失败没有任何损失,之后验证失败可能意味着你永远失去了资产。

05

BIP-32/44 派生路径:m/44'/60'/0'/0/0 每一段什么意思

登录记录进度

一组助记词能生成无数地址,靠的是 BIP-32 定义的层级确定性结构与 BIP-44 规范的路径格式。以太坊最常用的路径是:

m / 44' / 60' / 0' / 0 / 0

逐段解释(撇号 ' 表示「硬化派生」,不可由父公钥推导子公钥,更安全): - m:主种子(Master),由助记词推导得到。 - 44':遵循 BIP-44 标准。

  • 60':币种编号,60 是以太坊(比特币是 0,莱特币是 2,Solana 常用 501)。 - 0':账户序号,第 0 个账户(MetaMask 里点「添加账户」时递增的就是这一位)。

  • 0:外部链(收款地址用 0,找零地址用 1)。 - 0:地址索引,同一账户下的第 0 个地址。

这解释了两个高频困惑:① 为什么同一个助记词在不同钱包里可能看到不同地址——因为默认派生路径不同(例如某些钱包用 m/44'/60'/0'/0 或 BIP-49/84 风格路径);② 为什么导入后「第 2、第 3 个账户不见了」——它们需要按相同序号继续派生。

BIP-32/44 派生路径:m/44'/60'/0'/0/0 每一段什么意思
BIP-32/44 派生路径:m/44'/60'/0'/0/0 每一段什么意思|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

如果导入助记词后地址不对、资产不显示,先检查派生路径设置,不要反复创建新钱包——那只会生成更多地址,让原来的资产更难找回。

小节 03

三种密钥形式的关系

步骤 67
06

私钥、助记词、Keystore 三者的关系与优先级

登录记录进度

钱包里可能出现的三种凭证,权限范围完全不同,务必分清:

凭证 覆盖范围 能否恢复整个钱包 泄露后果
助记词(12/24 词) 整棵地址树(含未创建的账户) ✅ 能 全部资产归零
单个私钥 仅对应的那一个地址 ❌ 不能 该地址资产归零
Keystore(JSON) 加密后的单个私钥 + 解锁密码 ❌ 不能 密码弱时可被暴力破解

要点: - 备份优先级:助记词 > 单个私钥。只要助记词在手,任何单独私钥都能重新派生出来。 - Keystore 是「私钥 + 密码」的组合:文件本身加密,安全性取决于密码强度;但它的覆盖范围仍只是单个地址,不能替代助记词备份。

  • 不要用「导出私钥」当作备份手段:导出私钥会让明文私钥出现在剪贴板与屏幕上,泄露风险陡增;只有在你需要把某个地址导入到另一款不支持助记词的工具(如部分硬件钱包、交易机器人)时才这么做。
私钥、助记词、Keystore 三者的关系与优先级
私钥、助记词、Keystore 三者的关系与优先级|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

导出私钥时请确认屏幕周围无人、无摄像头,并且不要在联网的笔记软件里粘贴;用完立刻清除剪贴板。

07

备份方案对比:纸张、金属板、多地点与分片

登录记录进度

备份的敌人不只是黑客,还有火灾、水浸、搬家丢失、家人误扔。常见方案对比:

方案 抗黑客 抗灾害 成本 适用
纸质手抄 高(离线) 低(怕水火、易丢) 极低 小额、入门
金属助记词板(刻字钢/钛板) 高(耐高温水浸) 中大额推荐
多地分散存放 所有需要冗余的备份
分片保管(如 2-of-3 分片) 较高 大额、团队

落地建议: 1. 至少两份物理备份,放在两个不同的物理地点(如家中保险柜 + 银行保管箱/异地亲属处)。 2. 升级为金属板:纸张会被水泡、被火焚、被虫蛀;金属刻录能扛住大多数家庭灾害。

  1. 不要做「聪明」的变形:例如把单词顺序打乱、只记一半、用自己发明的暗号——你极可能在两年后自己也解不出来。 4. 分片方案要谨慎:SHA 分片、SLIP-39 等多方保管方案确实提升抗灾能力,但只要有一片丢失就可能永久无法恢复,新手不建议使用。
备份方案对比:纸张、金属板、多地点与分片
备份方案对比:纸张、金属板、多地点与分片|界面示意 · ledger.com · 采集于 2026-09-18
💡
小技巧:

在备份卡上可以只写「第几位 + 单词」并注明对应钱包名称,方便多年后辨认;但不要写任何与账户密码、PIN 相关的提示信息。

小节 04

备份、禁忌与应急

步骤 810
08

绝对不能做的八件事

登录记录进度

以下行为一旦发生,钱包就应视为已泄露——请逐条自查: 1. 拍照/截图助记词:照片会进相册、进云备份、被 App 扫描、被系统索引。 2. 存进云盘、备忘录、笔记 App、密码管理器:一律会被同步与备份,账号被盗即助记词被盗。

  1. 通过微信/QQ/Telegram/邮件发送:聊天记录会被同步、被备份、被平台留存、被设备内恶意软件读取。 4. 输入到任何网站或「在线助记词检测/生成工具」:这是最直接的骗局,页面上的助记词会被立即回传。

  2. 告诉任何人,包括自称官方客服、钱包团队、投资顾问、空投助手的人:正规钱包团队永远不会索要助记词。 6. 在远程协助/屏幕共享/直播时展示:包括「帮你排查问题」的远程桌面。

  3. 在联网设备的输入框里打字输入:输入法、剪贴板、浏览器插件都可能记录。 8. 用自创暗号导致自己解不出,或把助记词与钱包密码写在同一个地方。

绝对不能做的八件事
绝对不能做的八件事|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

「助记词泄露」往往不是被黑客破解,而是被自己主动交出去。所有真实案例复盘里,最惨重的损失都来自「用户以为在配合官方验证」。

09

疑似泄露后的紧急处置流程

登录记录进度

一旦怀疑助记词可能泄露(例如误输入到可疑网站、截图发给了别人、旧手机卖掉时忘了清除),按以下顺序处置,速度就是金额: 1. 立刻新建一个全新钱包(全新助记词,与旧钱包无任何派生关系)。

  1. 优先转移高价值资产:先把该地址下的主币(ETH/BNB 等)与价值最高的代币转到新地址。注意留一点主币作为后续转账的 Gas。 3. 批量清理剩余资产:用钱包的「批量转账」或多签工具,把 ERC-20、NFT 一并转走。

  2. 撤销所有授权:旧地址上可能还有大量 approve,即使币转走了,恶意合约仍可能利用授权;用 revoke.cash 连接旧地址逐个撤销(撤销本身也需要 Gas,所以要预留)。 5. 不要往旧地址再转入任何资产,也不要为了「省钱」而拖延——已知泄露的地址会被脚本实时监控,转出慢几分钟就可能被抢跑。

  3. 排查泄露来源:检查浏览器扩展、近期安装的软件、是否访问过钓鱼站、助记词是否曾出现在任何联网设备。不清除来源,新钱包同样会被盗。

若资产已被转走,立即进入被盗应急流程(联系交易所冻结相关出入金、整理取证材料)。

疑似泄露后的紧急处置流程
疑似泄露后的紧急处置流程|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

已知泄露的地址会被自动化脚本 7×24 监控(俗称「扫币机器人」),你转入的每一笔都会在几秒内被转走。宁可多花 Gas,也要一次性转完、不再回流。

10

备份自检清单:十项逐条打勾

登录记录进度

请对照你的实际情况逐项确认,任何一项打不上勾,都说明备份还有缺口: 1. □ 助记词是手写或金属刻录的,不是截图、照片、文本文件。 2. □ 助记词没有出现在任何云盘、备忘录、聊天记录、邮件里。

  1. □ 抄写时逐词核对过拼写与顺序,没有凭记忆补充。 4. □ 已经用另一台设备/另一个浏览器导入并核对过第一个地址完全一致。 5. □ 备份存放位置只有你(及必要的共同持有人)知道,没有写在明显的地方。

  2. □ 至少有两份物理备份,位于两个不同的物理地点。 7. □ 备份能抗日常灾害(防水防火),或已在计划升级为金属板。 8. □ 清楚区分了助记词 / 单个私钥 / Keystore 各自的覆盖范围,没有把私钥当总备份。

  3. □ 知道「助记词 = 整棵地址树」,因此没有把多套钱包的助记词混放在一起。 10. □ 已经为自己写下了疑似泄露时的处置步骤(本章第 9 步),存在离线处。

全部打勾之后,你在这个环节的安全性已经超过大多数用户。下一章开始进入实操:创建、导入与管理多账户。

备份自检清单:十项逐条打勾
备份自检清单:十项逐条打勾|界面示意 · support.metamask.io · 采集于 2026-09-18
💡
小技巧:

建议把这份清单打印出来或在离线笔记里留一份,每次新建重要钱包后重新过一遍——它是你资产安全里性价比最高的十分钟。

来源与时效

本章记录平台 support.metamask.io · 客户端 Web / App · 版本 v1 · 最后更新 2026-09-19 Web3 产品的界面与规则更新频繁,动手前请以官方当前界面与公告为准。

这一章可以动手试

钱包域有 2 个练习, 在浏览器里真跑(不连钱包、不发交易),可以拿它们验证刚读到的结论。

相关百科文章

看完本章后可以延伸阅读这些条目