W3
03开户注册入门9 个步骤3 个小节预计 20-30 分钟v1 · 更新于 2026-09-19

中心化交易所注册与账户安全设置

从选平台、核实官网、注册账号、KYC 实名,到 2FA、反钓鱼码、提现白名单和 API 权限,一次性把 CEX 账户的安全设置做全,避免以后被盗号或钓鱼。

中心化交易所注册与账户安全设置
⚠️
本章要点提示

中心化交易所是托管式平台:币存在平台账户里,私钥由平台掌握,所以「平台账户安全 = 你的资金安全」。请务必做到四点:一、只从官方渠道进入官网并收藏书签,任何社群、私聊、搜索广告发来的链接一律不点;二、开启 2FA 并离线备份恢复码,手机丢失或换机时没有恢复码可能永久失去账户;三、绝不把验证码、密码、恢复码发给任何人,官方客服永远不要这些东西;四、大额资产不要长期留在交易所,长期持有请转到自托管钱包。

小节 01

选平台与注册认证

步骤 13
01

选平台与核实官网,识别钓鱼站

登录记录进度

注册之前先确认平台和域名。选 CEX 看四点:一、合规资质,官网底部一般有「合规 / Legal / Licenses」页,能查到美国 MSB、香港 VASP、新加坡 MAS、欧洲 MiCA 等牌照信息;二、流动性与提现记录,主流币挂单深度大、历史上没有长时间暂停提现;三、运营年限,优先选择成立 5 年以上、没有重大被盗或挤兑事件的平台;四、地区限制,确认你所在地区不在受限名单里,否则注册后可能被清退。

识别钓鱼站的四个动作:核对域名拼写(常见手法是 binanceblnanceokx0kx,用数字 0 或字母 l 替换);只从官方蓝色认证的 X(Twitter)账号、官方公告页或手机应用商店的开发者名称进入;手动输入域名或使用已收藏的官方书签;在任何页面要求输入助记词、私钥的,一定是假站。
选平台与核实官网,识别钓鱼站
选平台与核实官网,识别钓鱼站|界面示意 · binance.com · 采集于 2026-09-18
🚫
避坑提醒:

搜索引擎的竞价广告位和社群里的短链是钓鱼重灾区,外观可以和真站一模一样。一旦在假站输入账号密码和 2FA 验证码,攻击者会立刻登录真站并提走资产。

💡
小技巧:

在浏览器里新建一个书签文件夹叫「交易所」,只保存手动输入确认过的官方域名,以后一律从书签进入。
02

用独立邮箱注册并设置强密码

登录记录进度

点击官网右上角「注册 / Sign Up」,选择邮箱注册(比手机号注册更便于长期使用和找回)。核心原则:用一个独立的邮箱专门注册交易所,不要用你的主工作邮箱,更不要和社交账号、网购账号共用。

原因是一旦邮箱被撞库或泄露,攻击者能通过「忘记密码」流程直接接管交易所账户;独立邮箱可以把风险隔离在单个平台内。强密码要求:至少 12 位,包含大小写字母、数字和符号,且不与任何其他网站重复,用密码管理器(1Password、Bitwarden)生成并保存。

不要用 QQ 邮箱那种「名字 + 生日 + 123」的弱密码习惯,这类组合已被收录进撞库字典。注册时若邀请码栏可留空,建议留空以避开返佣绑定。

用独立邮箱注册并设置强密码
用独立邮箱注册并设置强密码|界面示意 · okx.com · 采集于 2026-09-18
🚫
避坑提醒:

禁止在多个网站复用同一个密码。一次数据泄露就会导致撞库,攻击者用同样的邮箱密码批量尝试交易所登录,这是账户被盗最常见的入口。

💡
小技巧:

注册完立刻在邮箱里给交易所域名加一条「星标规则」,以后只认星标邮件,伪造发件人的钓鱼邮件自然被过滤。

03

完成 KYC 实名认证

登录记录进度

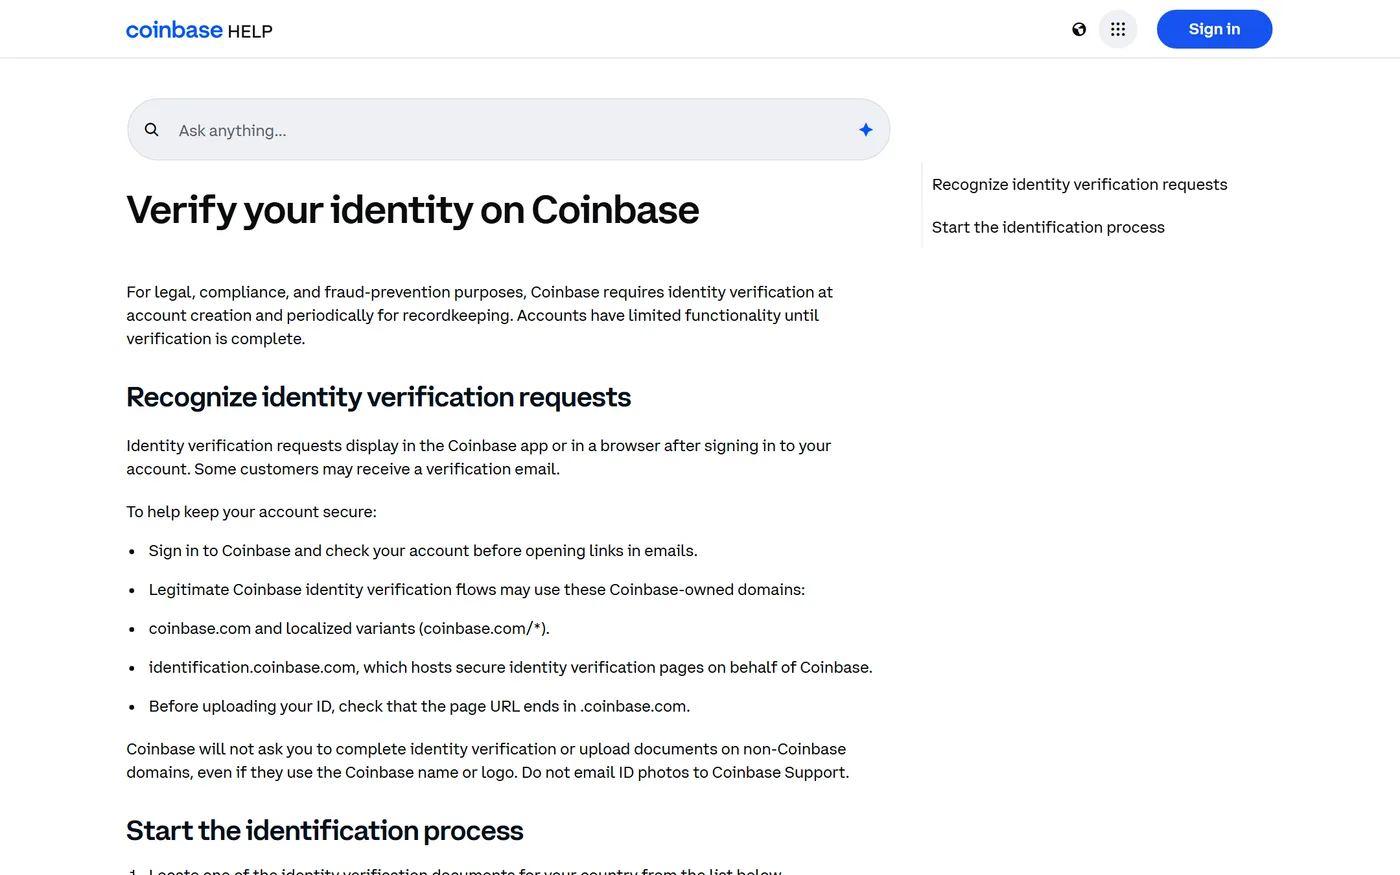
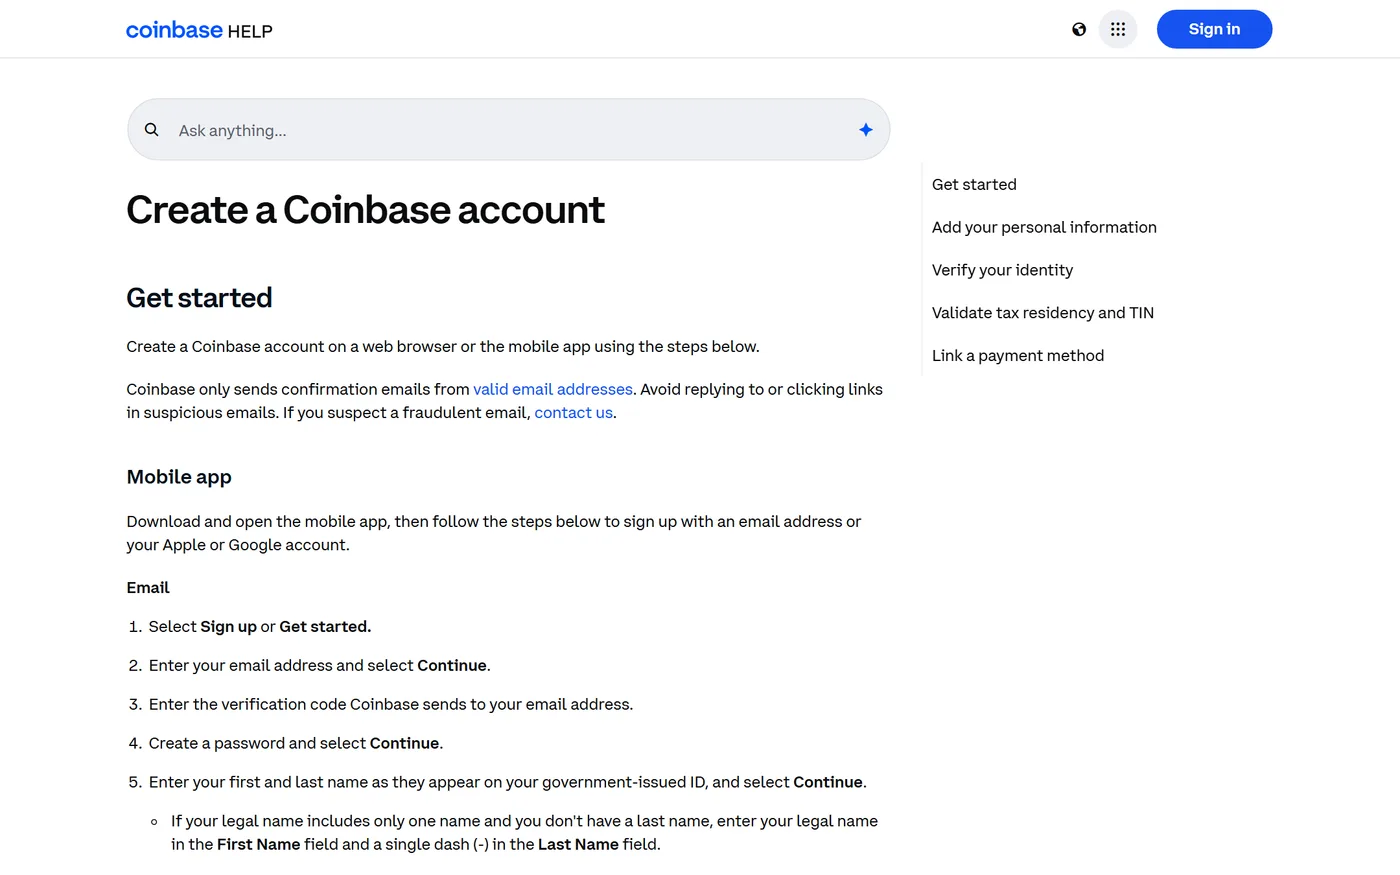
注册后进入「身份认证 / Identity Verification / KYC」。准备材料:身份证(大多数地区可用)或护照(跨境平台常用,接受度更高),以及一台摄像头清晰的手机。

流程一般是三步:填写真实姓名与证件号 → 上传证件正反面照片 → 人脸识别活体检测。拍摄要点:证件平铺在纯色桌面、避免反光与手指遮挡、四个边角完整入框;人脸检测时找光线均匀的环境(正对窗户或室内灯,避免背光造成剪影),摘下口罩帽子眼镜,按提示做眨眼、转头动作,动作放慢一点、别抖。

姓名必须与你的证件、银行卡完全一致,否则后续提现到银行卡会被驳回。审核时间通常几分钟到 24 小时,通过后平台上会显示「已认证 / Verified」等级徽章。

完成 KYC 实名认证
完成 KYC 实名认证|界面示意 · help.coinbase.com · 采集于 2026-09-18
🚫
避坑提醒:

绝不要把身份证照片或人脸视频发给任何「代办认证」「加速审核」的人,这是典型的黑产收证套路,证件可能被用于洗钱或开设黑账户。

💡
小技巧:

上传的证件照片在手机相册里单独建一个相册,认证完成后立即删除,避免相册同步到云端造成信息泄露。

小节 02

账户安全加固

步骤 47
04

开启两步验证(优先用验证器 App)

登录记录进度

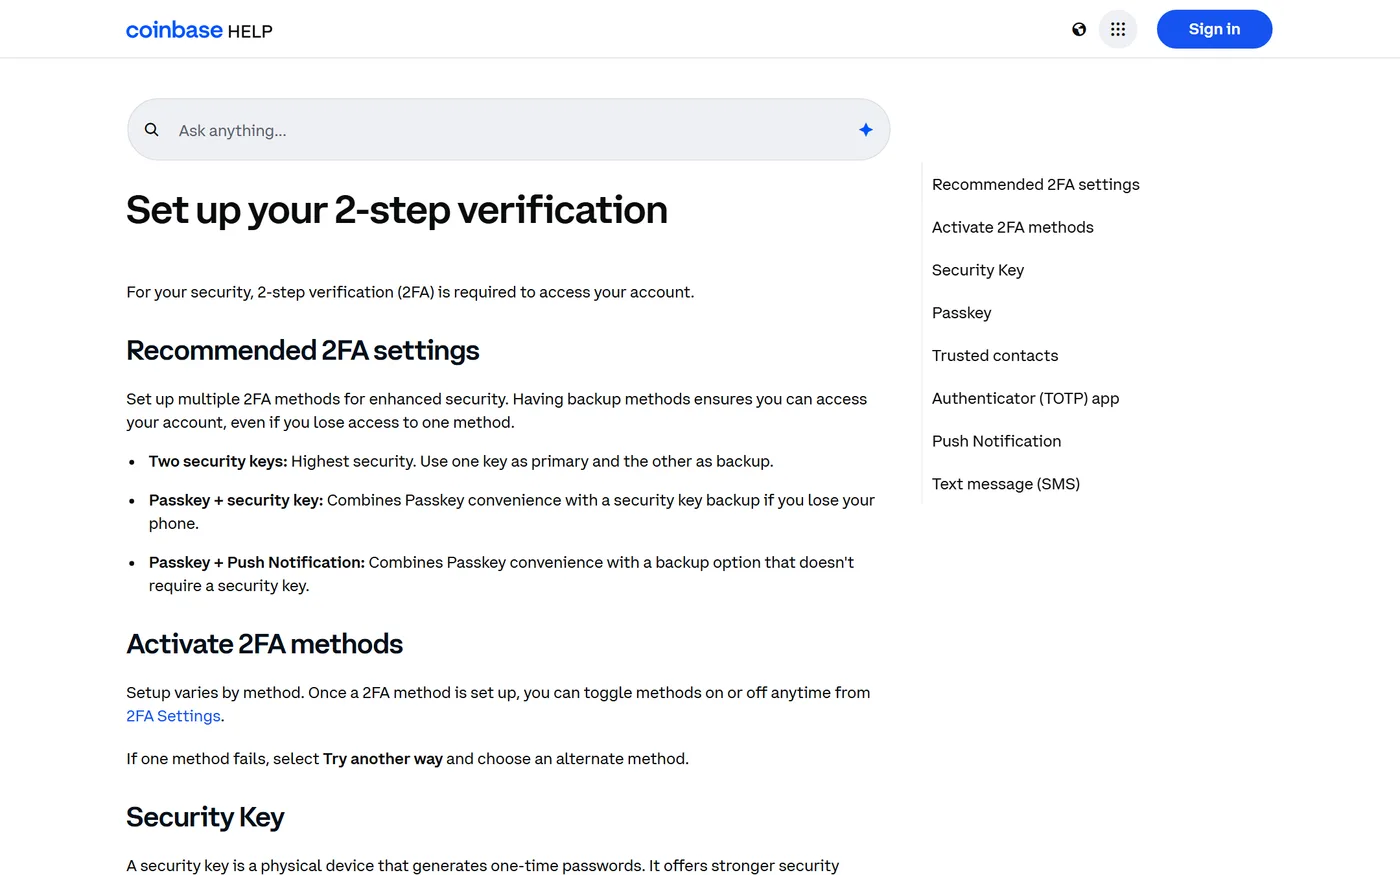
进入「安全设置 / Security」,找到「两步验证 / 2FA」。可选方式对比: | 方式 | 安全性 | 说明 | | --- | --- | --- | | 谷歌验证器 / Authy | 高(推荐) | 离线生成 6 位动态码,不依赖运营商 | | 短信验证码 | 低 | 存在 SIM 卡劫持与补卡风险 | | 邮箱验证码 | 低 | 邮箱被攻破即失效 | | 硬件密钥 / Passkey | 最高 | 支持时优先开启 | 强烈推荐谷歌验证器(Google Authenticator)或 Authy,不要只依赖短信验证码:攻击者可以通过社工运营商「补办 SIM 卡」拦截你的短信,这叫 SIM 卡劫持,一旦成功,短信 2FA 形同虚设。

绑定流程:平台展示二维码 → 在验证器 App 里点「+」扫描 → App 生成 6 位动态码 → 回填平台校验。建议同时在两台设备上绑定(如手机 + 平板),避免手机损坏无法登录。

开启两步验证(优先用验证器 App)
开启两步验证(优先用验证器 App)|界面示意 · help.coinbase.com · 采集于 2026-09-18
🚫
避坑提醒:

只用短信验证码的保护力度非常有限:运营商补卡攻击可以在几十分钟内接管你的手机号。至少要做到「验证器 App + 短信」双重开启。

💡
小技巧:

把验证器 App 所在手机的「自动时间」打开,动态码依赖系统时间,时间偏差会导致一直提示验证码错误。

05

备份 2FA 恢复码与密钥

登录记录进度

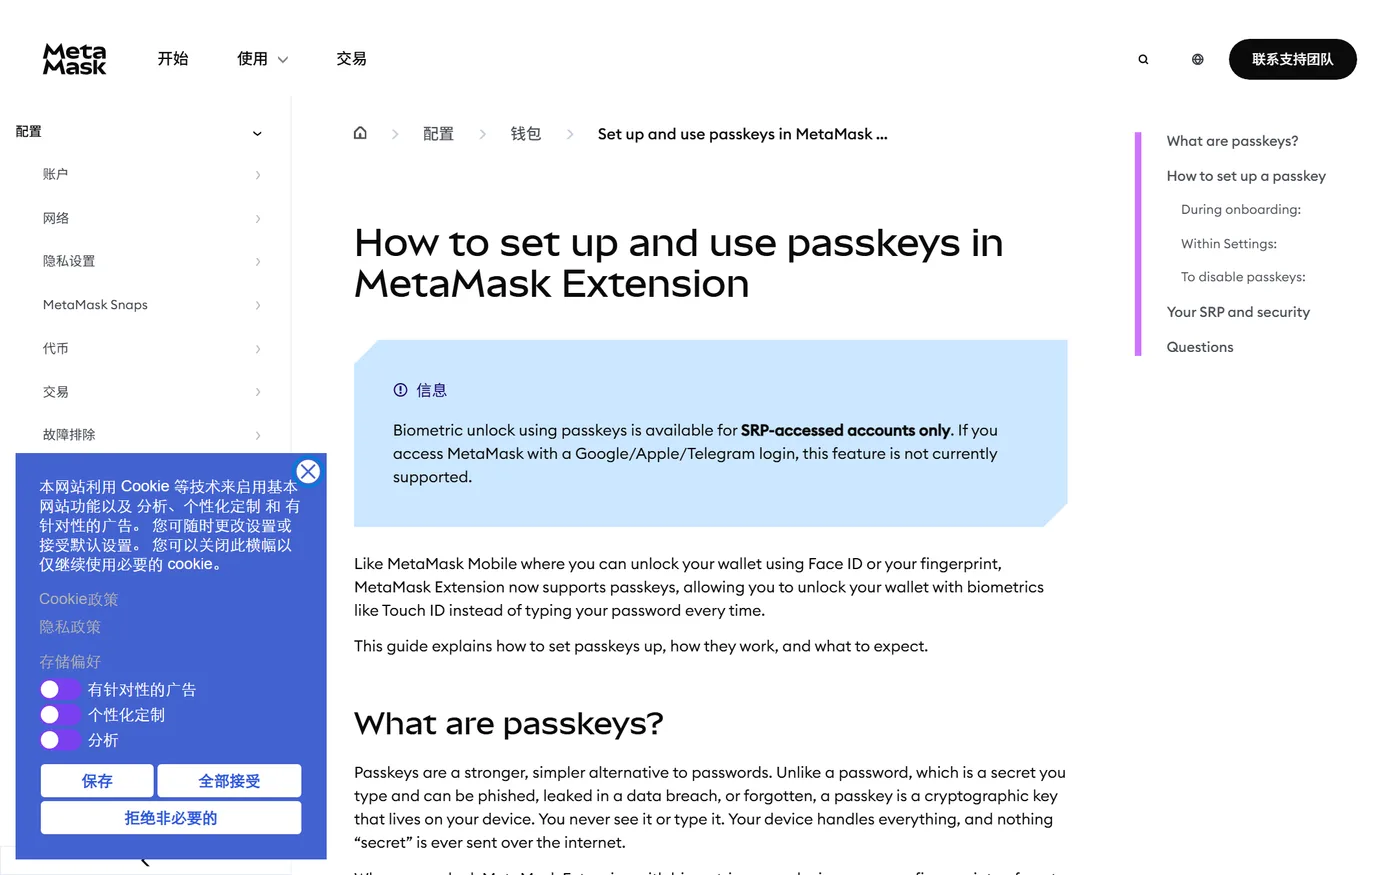
绑定 2FA 后,平台会给你一个 2FA 恢复码(Backup Codes),验证器 App 里也会有一个 密钥(Secret Key / 一串 16-32 位字母数字)

这两样东西是你在「手机丢失、换机、重装 App、验证器数据被清空」后唯一的救命稻草,必须立刻备份。做法:一、离线手抄在纸上,与证件分开放置;二、用密码管理器保存一份加密副本;三、有条件可以打印后放进保险柜或银行保管箱。

绝对不要截图存相册、发到微信/邮箱给自己、存到网盘明文记事本里——这三种是攻击者最先翻的地方。恢复码通常是一次性使用的,用掉一个划掉一个,剩最后两个时要重新生成一批。

备份 2FA 恢复码与密钥
备份 2FA 恢复码与密钥|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

恢复码和 2FA 密钥等同于账户的第二把钥匙,任何人拿到就能绕过你的动态验证码登录。任何「客服」索要恢复码或密钥,一定是骗子。

💡
小技巧:

换手机前先在旧手机上导出一份验证器备份,或提前在新手机绑定第二个验证器,再迁移账户,避免出现「旧机已清、新机没绑」的死局。

06

设置反钓鱼码(Anti-Phishing Code)

登录记录进度

在「安全设置」里找到「反钓鱼码 / Anti-Phishing Code / 防钓鱼码」。设置一个只有你自己知道的短词(例如 4-8 位的自定义字符串),保存后,平台发给你的所有真实邮件都会在正文或标题里带上这串码。

以后收到「交易所」邮件时,先找这串码:没有反钓鱼码的邮件,一律视为伪造邮件,直接删除。这能有效拦截伪装成「账户异常登录」「提现审核」「活动奖励」的钓鱼邮件,这类邮件通常带一个假登录页链接,目的就是套走你的账号密码和 2FA 动态码。

设置反钓鱼码是零成本、收益极高的一步,几分钟就能完成,务必不要跳过。

设置反钓鱼码(Anti-Phishing Code)
设置反钓鱼码(Anti-Phishing Code)|界面示意 · okx.com · 采集于 2026-09-18
💡
小技巧:

反钓鱼码不要设置成你的生日、手机号后四位这类可以被猜到的信息。

07

开启提现地址白名单

登录记录进度

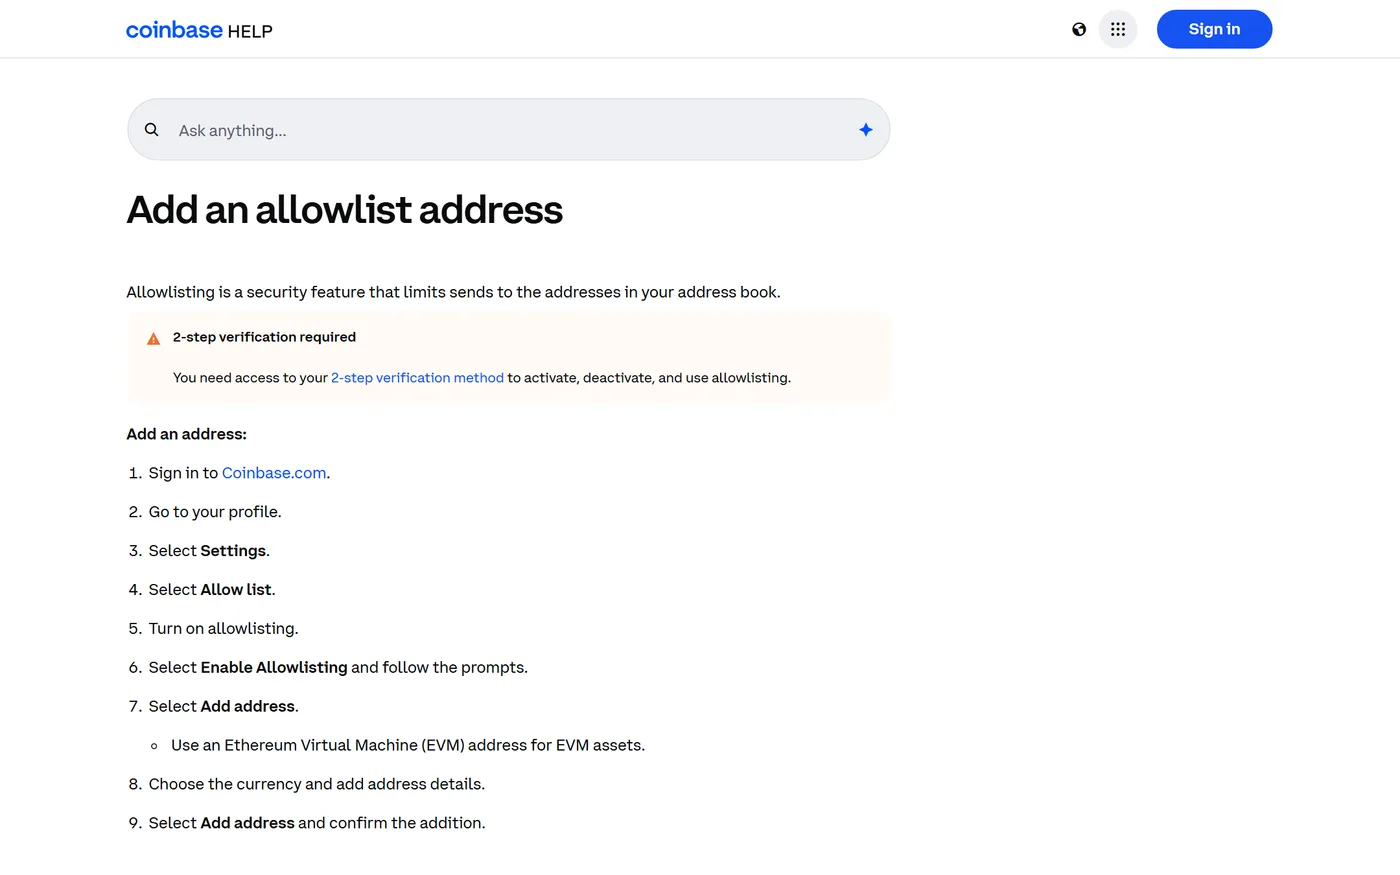
在「安全设置 / 提现设置」里开启「提现地址白名单 / Address Whitelist / Withdrawal Address Management」。开启后,你的账户只能向白名单里已登记的地址提币,任何新地址都必须先添加,且平台会强制一段等待期(常见 12-48 小时,部分平台 7 天)才生效,期间通常还会发邮件和 App 推送通知。

这段时间正是用来发现「账户被盗」的黄金窗口:即使攻击者拿到了你的密码和 2FA,把币提到他自己的地址,也要等过等待期,你收到提醒后可以立刻冻结账户、修改密码并联系客服拦截。设置时注意:添加地址要选对网络(同一地址在不同链上完全不同),建议按币种分别登记;白名单里的地址标签写清楚用途(如「冷钱包 1」「OKX 充值」)。

开启提现地址白名单
开启提现地址白名单|界面示意 · help.coinbase.com · 采集于 2026-09-18
🚫
避坑提醒:

建议开启白名单并接受等待期,为了几分钟的方便关掉它,等于把盗号后的最后一道闸门也拆了。大额账户尤其不要为了「随时能提」而关闭。

小节 03

设备监控与 API 权限

步骤 89
08

检查设备管理、登录提醒与异地登录

登录记录进度

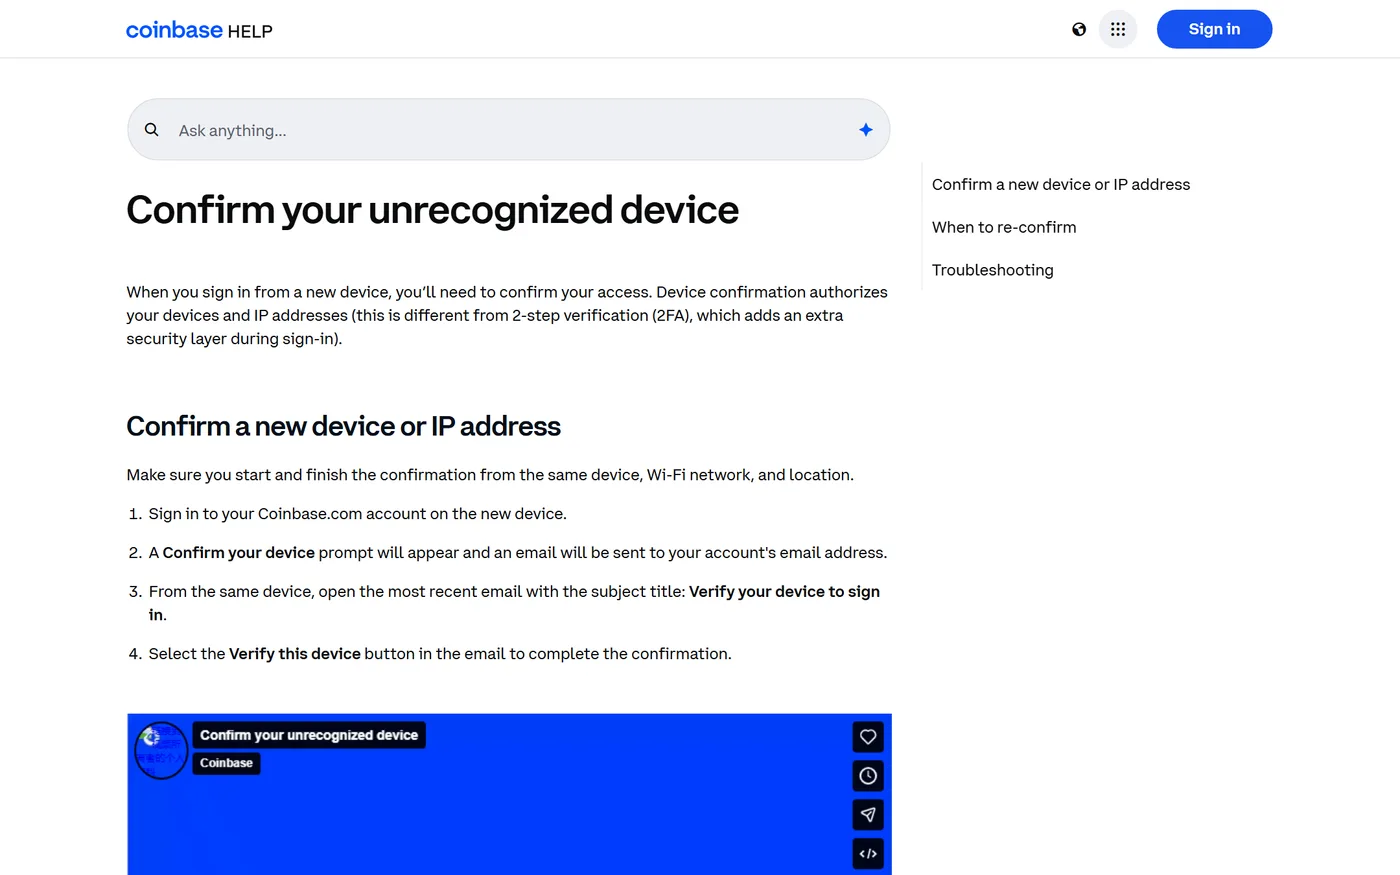
在「安全设置 / 设备管理 / Devices」里检查三件事:一、登录设备列表,逐条核对设备型号、登录时间、IP 归属地,看到不认识的城市或设备立刻「移除 / 登出」,并顺手修改密码;二、登录提醒,打开邮件和 App 推送,让每次新设备登录都有通知;三、提现和改密码提醒,同样全部打开。

平时养成习惯:定期(比如每月)看一次设备列表和「登录历史 / Login History」;发现异常登录记录后,处理顺序是「改密码 → 重置 2FA → 检查提现白名单是否被改动 → 检查 API 密钥是否被新增」。另外,不要在公共电脑、网吧、他人手机上登录交易所,公共网络下谨慎使用,必要时用可信的手机流量。

检查设备管理、登录提醒与异地登录
检查设备管理、登录提醒与异地登录|界面示意 · help.coinbase.com · 采集于 2026-09-18
🚫
避坑提醒:

只在官方 App 或手动输入的官方域名上登录。若曾在可疑页面输入过账号,请立即改密码、重置 2FA、检查白名单,并留意后续所有提现记录。

💡
小技巧:

给账户绑定一个你常用的登录地区,一旦出现明显异地登录,你会更容易在提醒里第一时间察觉。

09

如需使用 API:只读权限、绑定 IP、禁止提现

登录记录进度

如果你要用行情工具、记账软件或量化脚本,会创建 API Key。原则只有一条:最小权限。创建时逐项设置:一、权限只勾「读取 / Read」,绝不勾「提现 / Withdraw」,需要交易的程序再单独建一个只勾「现货交易」的 Key,并与资金账户隔离;二、绑定 IP 白名单,只允许你服务器或家宽的公网 IP 调用;三、设置到期时间,避免长期有效;四、启用「仅现货 / 禁用杠杆与划转」等限制项。

API Key 一旦泄露,攻击者可以绕过网页登录和 2FA 直接调用接口,所以「不勾提现权限」是最关键的一刀。生成后立刻保存 Secret(只显示一次),不要把 Key 明文写进脚本提交到 GitHub,用环境变量或密钥管理服务。

不用时直接删除 Key。

如需使用 API:只读权限、绑定 IP、禁止提现
如需使用 API:只读权限、绑定 IP、禁止提现|界面示意 · okx.com · 采集于 2026-09-18
🚫
避坑提醒:

绝不要勾选「允许提现」的 API 权限,也绝不要把 API Key 和 Secret 粘贴到来路不明的网站或 Telegram 机器人里,这是资产被一次性清空的常见方式。

💡
小技巧:

不同的程序用不同的 API Key,一个程序泄露时只需删掉那一个,其他工具不受影响。

来源与时效

本章记录平台 help.coinbase.com · 客户端 Web / App · 版本 v1 · 最后更新 2026-09-19 Web3 产品的界面与规则更新频繁,动手前请以官方当前界面与公告为准。

这一章可以动手试

交易所域有 1 个练习, 在浏览器里真跑(不连钱包、不发交易),可以拿它们验证刚读到的结论。