W3
基础认知入门预计 25-35 分钟9 个步骤39 次学习

密码学基础:哈希、公私钥与地址

用零基础也能跟上的方式讲清区块链的三块密码学基石:哈希函数为什么单向、抗碰撞、有雪崩效应,<code>SHA-256</code> 与 <code>Keccak-256</code> 分别用在哪里;公钥与私钥的非对称关系、<code>secp256k1</code> 椭圆曲线、数字签名的签发与验签全流程;再一步步推导「私钥 → 公钥 → <code>Keccak-256</code> → 取后 20 字节 → 校验和地址」这条完整链路,讲透 <code>BIP-39</code> 助记词与 <code>BIP-32 / BIP-44</code> 派生路径,并分清签名≠交易、地址≠账户、私钥泄露=资产清零这些致命区别。

密码学基础:哈希、公私钥与地址
⚠️
操作前必读

本章讲解的私钥、助记词是链上资产的唯一控制权凭证:谁掌握私钥,谁就拥有资产,且没有任何机构可以帮你找回。请务必遵守三条底线:助记词与私钥只离线手写在纸上或金属板上,绝不打字到聊天窗口、绝不上传网盘、绝不拍照截图;任何人以「客服、官方、空投、验证钱包」为名索要助记词都是诈骗;不要使用来源不明的钱包插件或输入法,避免剪贴板与输入被劫持。本章只做原理讲解,请勿在联网设备上做任何真实私钥的实验。

01
1. 哈希:区块链的指纹技术

哈希函数:把任意内容压缩成固定指纹

登录记录进度

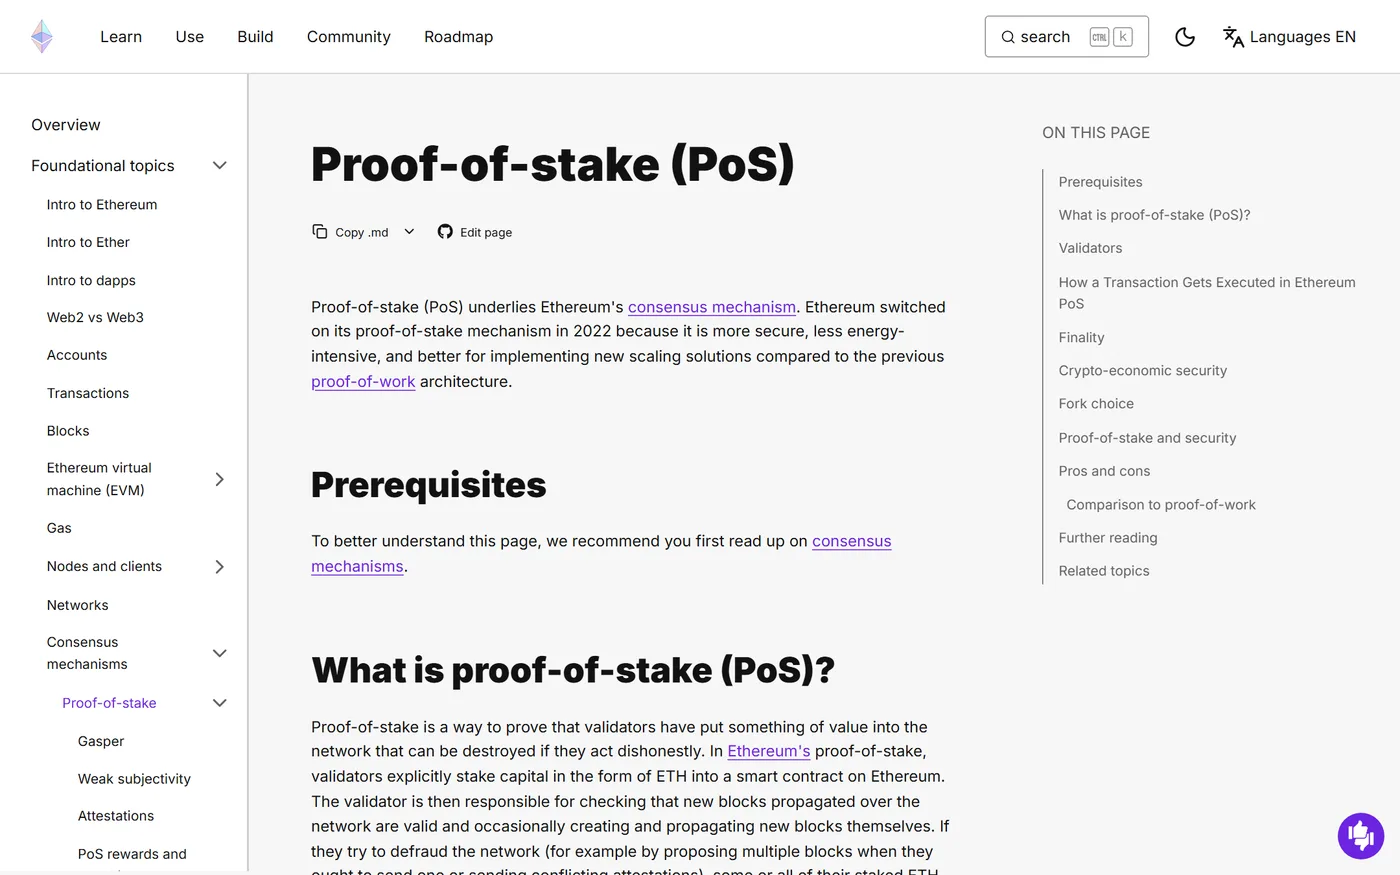
哈希函数(Hash Function)是把任意长度的输入(一段文字、一个文件、一整本小说)映射成固定长度输出的数学函数,输出称为哈希值或摘要。区块链里最常听到两个名字:SHA-256(输出 256 位,比特币用它做区块哈希与工作量证明)和 Keccak-256(以太坊用它计算地址与交易哈希,注意它并非 NIST 标准的 SHA3-256,两者填充方式不同,结果不一样)。

真正要记住的是哈希的三个性质: - 单向性(Preimage Resistance):从输入算输出很容易,从输出反推输入在计算上不可能。 - 抗碰撞性(Collision Resistance):找不到两个不同输入产生同一个输出。

256 位输出的取值空间约为 2²⁵⁶,暴力碰撞远远超出任何算力。 - 雪崩效应(Avalanche Effect):输入改动一个字符,输出约有一半比特翻转,看起来毫无关联。

正因为这三点,哈希才能充当数据的「指纹」。
哈希函数:把任意内容压缩成固定指纹
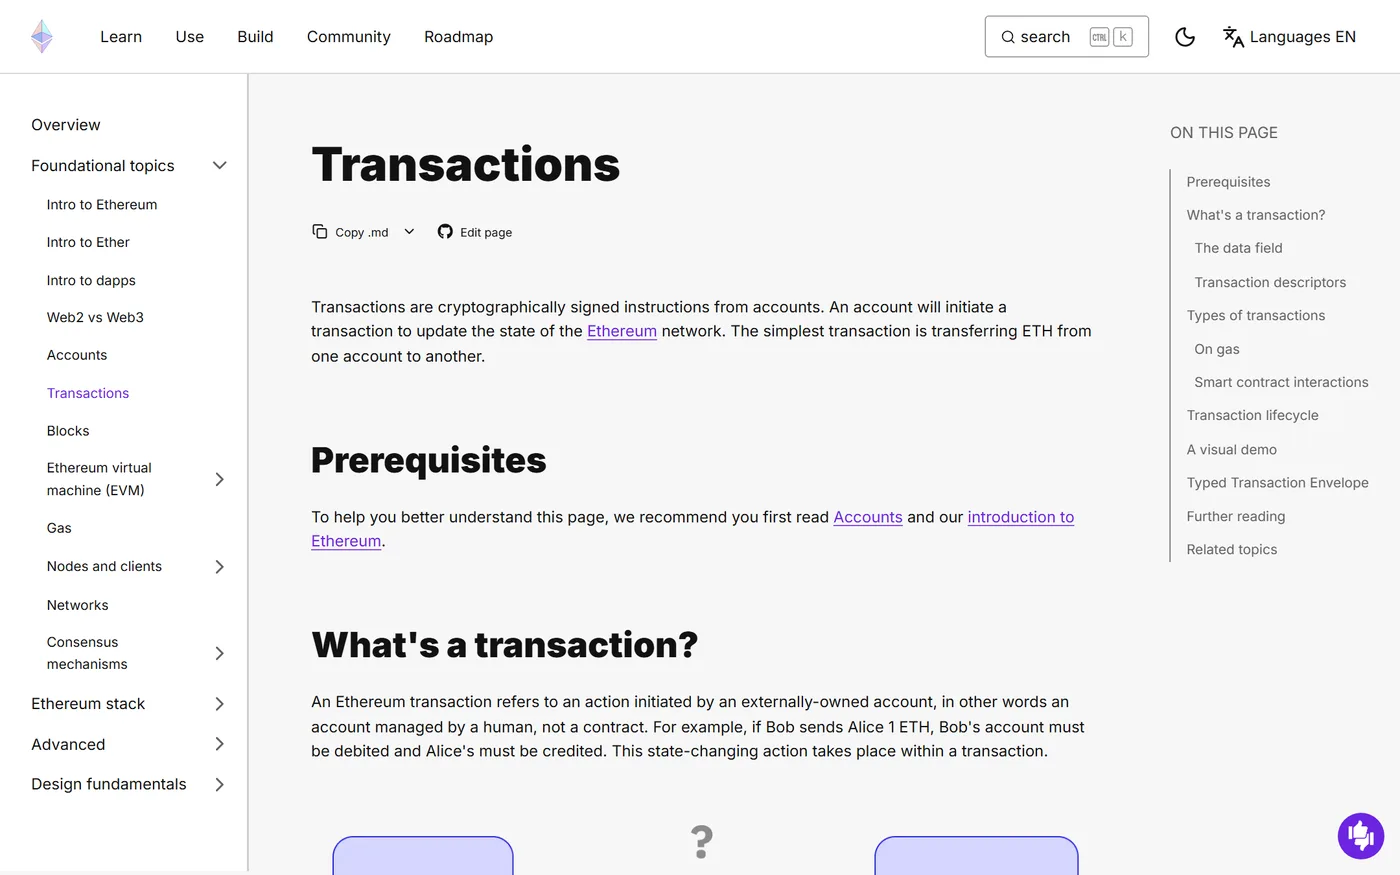
哈希函数:把任意内容压缩成固定指纹|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

想亲手体验雪崩效应,可以用命令行计算同一句话改一个字母后的 SHA-256echo -n "hello" | shasum -a 256,只改一个字母,输出会完全不同。
02
1. 哈希:区块链的指纹技术

哈希在区块链里的三处核心用途

登录记录进度

哈希不是装饰性的技术名词,它支撑起区块链最核心的三个机制: 1. 区块链接——每个区块头里存着父区块的哈希(哈希指针),把区块串成链条;改一块,后面全部失效。 2. Merkle 树——区块内几千笔交易两两哈希、层层向上,最终压缩成一个 Merkle 根写进区块头,让轻节点能做 SPV 验证。

  1. 地址生成与数据完整性——以太坊地址由公钥哈希后截取得到;交易哈希用来唯一标识一笔交易;钱包校验和、合约字节码校验、文件存证也都依赖哈希。

除此之外,工作量证明(Proof of Work, PoW)本质上就是「不断变换 Nonce,直到区块头的哈希小于难度目标」的哈希竞赛,质押证明(Proof of Stake, PoS)里也用哈希来随机选取出块验证者。可以说,哈希是整个行业的底层齿轮。

哈希在区块链里的三处核心用途
哈希在区块链里的三处核心用途|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

以后看到项目方宣称「数据已上链存证」,先确认它存的是原始数据还是数据的哈希:绝大多数情况只存哈希,用来证明「内容没被改过」,而非把内容本身公开。

03
2. 密钥与签名:谁有权动用资产

非对称加密:公钥与私钥的关系

登录记录进度

非对称加密(Asymmetric Cryptography)使用一对数学上关联的密钥:私钥(Private Key)是一个 256 位随机数,公钥(Public Key)由私钥通过椭圆曲线乘法计算得到。关系是单向的:私钥 → 公钥计算很快,公钥 → 私钥在数学上不可行。

区块链(比特币、以太坊)使用的是 secp256k1 椭圆曲线。可以这样类比理解:私钥是一把钥匙,公钥是钥匙对应的锁孔形状;别人看到锁孔(公钥)也无法复制出钥匙(私钥)。这把钥匙的取值空间是 2²⁵⁶ 量级,比宇宙中的原子总数还大,因此「随机猜中别人私钥」在实践中不可能发生。

真正危险的不是算法被破解,而是你的私钥被泄露、被诈骗或被恶意软件窃取——现实中的丢币事件,99% 都不是密码学被攻破,而是人出了问题。

非对称加密:公钥与私钥的关系
非对称加密:公钥与私钥的关系|界面示意 · ethereum.org · 采集于 2026-09-18
🚫
避坑提醒:

私钥一旦泄露,资产会在几秒内被清空,且无法撤销、无法冻结、无法找回。绝对不要把私钥输入任何网站、粘贴给任何人或保存在联网设备(云笔记、聊天记录、邮箱草稿)中。

04
2. 密钥与签名:谁有权动用资产

数字签名:如何证明「这笔交易确实是我发的」

登录记录进度

数字签名(Digital Signature)解决两个问题:一是身份认证(证明交易由私钥持有者发起),二是完整性(证明交易内容没被篡改)。以太坊使用的是 ECDSA(Elliptic Curve Digital Signature Algorithm,椭圆曲线数字签名算法)。

完整流程分两步: - 签名:你对一笔交易内容(收款地址、金额、Nonce、Gas 等字段)做哈希,得到消息摘要,再用自己的私钥对这个摘要做椭圆曲线运算,得到签名值。

以太坊的签名会拆成 vrs 三个参数,公开附在交易里。 - 验签:任何节点拿到交易原文与签名,用「从签名和消息摘要反推出公钥」的方式恢复出签名者公钥,再换算成地址,确认它与交易里的 From 一致。

整个过程不需要任何人的私钥,也无法从签名反推出私钥。

这就是为什么别人可以替你把交易广播上链,却无法伪造你签名的新交易。

数字签名:如何证明「这笔交易确实是我发的」
数字签名:如何证明「这笔交易确实是我发的」|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

签名可以公开,私钥永远不能公开。看到交易页面里的 Signaturev / r / s 字段,都是可以被任何人查看的公开数据,这是正常的。

05
3. 从私钥到地址与助记词

从私钥到地址的完整推导链路

登录记录进度

以太坊地址不是随机分配的,而是从私钥一步步推导出来的,链路共五步: 1. 生成私钥:一个 256 位随机数(钱包用安全随机源生成)。 2. 计算公钥:在 secp256k1 曲线上做椭圆曲线乘法,私钥乘以基点 G,得到 64 字节公钥(去掉 04 前缀后为 64 字节)。

  1. 哈希公钥:对公钥做 Keccak-256 哈希,得到 32 字节哈希值。 4. 取后 20 字节:截取哈希结果的最后 20 字节,这就是地址主体。

  2. 加校验和:把这 20 字节写成 40 位十六进制并加上 0x 前缀;再对地址字符串做一次 Keccak-256,用哈希结果的十六进制数值决定某些字母换算成大写,从而得到 EIP-55 校验和地址,能自动发现地址输入错误。

关键的不可逆性在于:地址只保留了公钥的后 20 字节哈希,从地址既推不出公钥,更推不出私钥。

从私钥到地址的完整推导链路
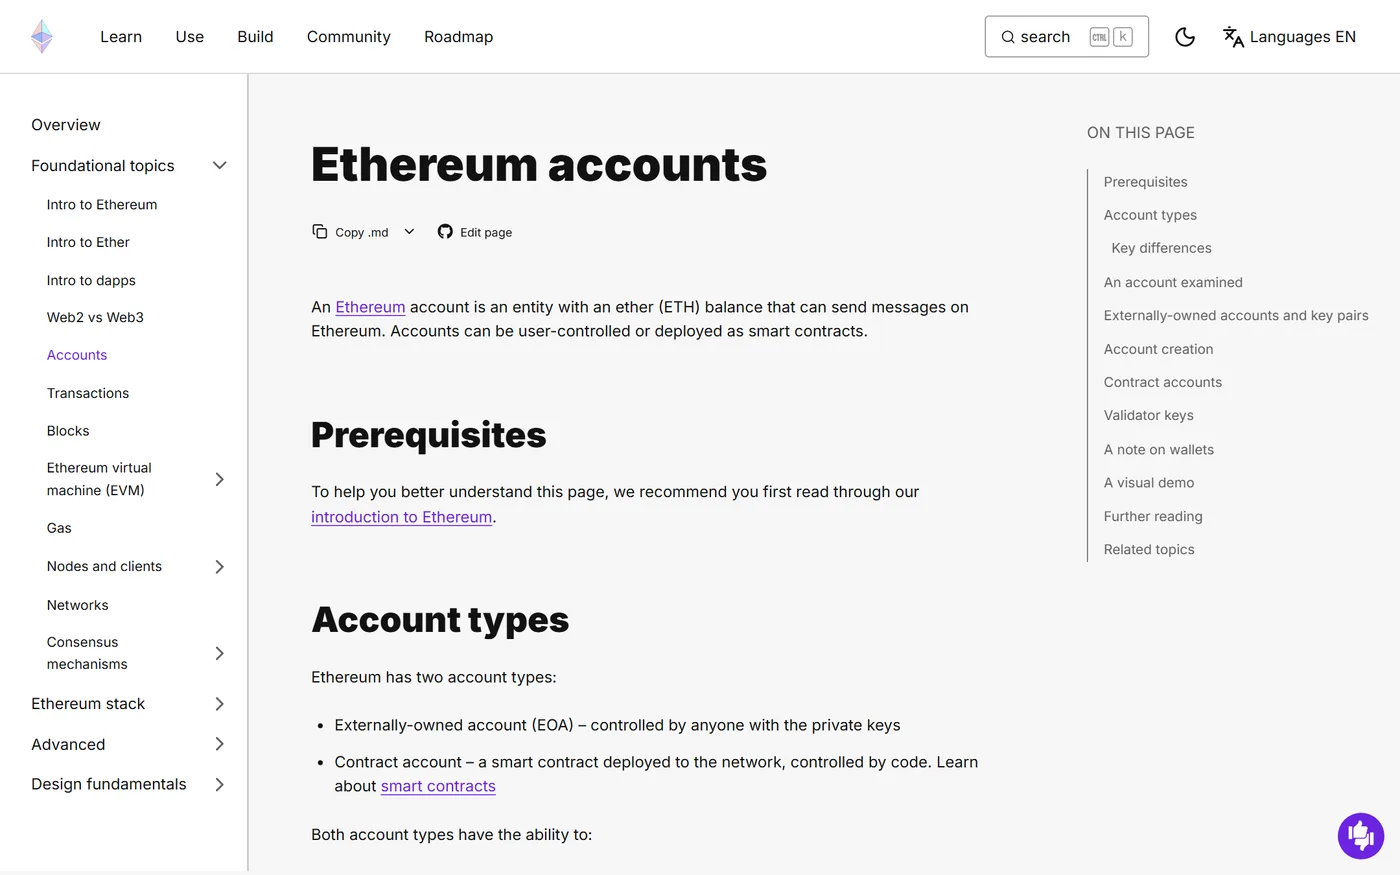
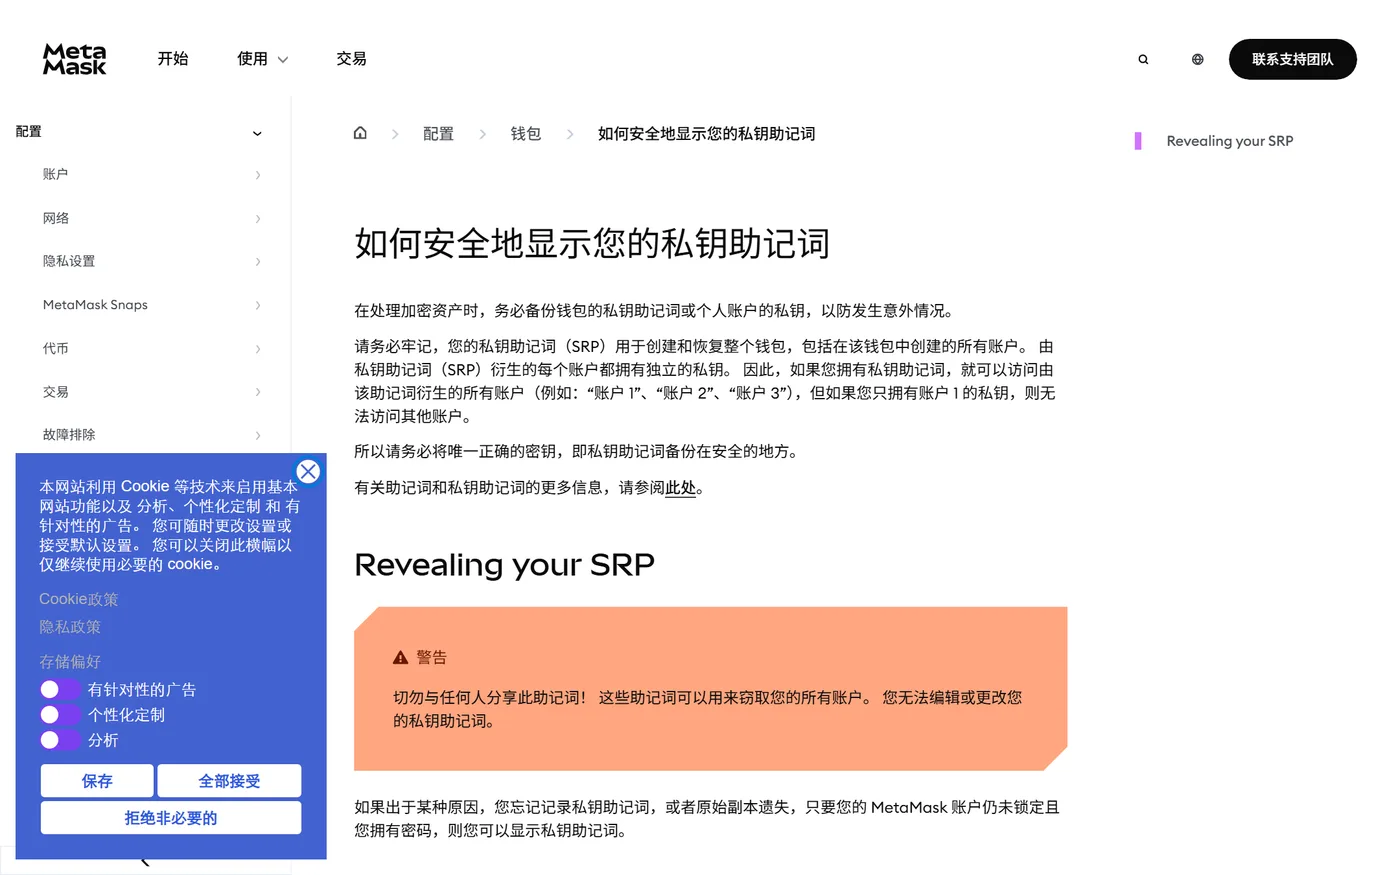
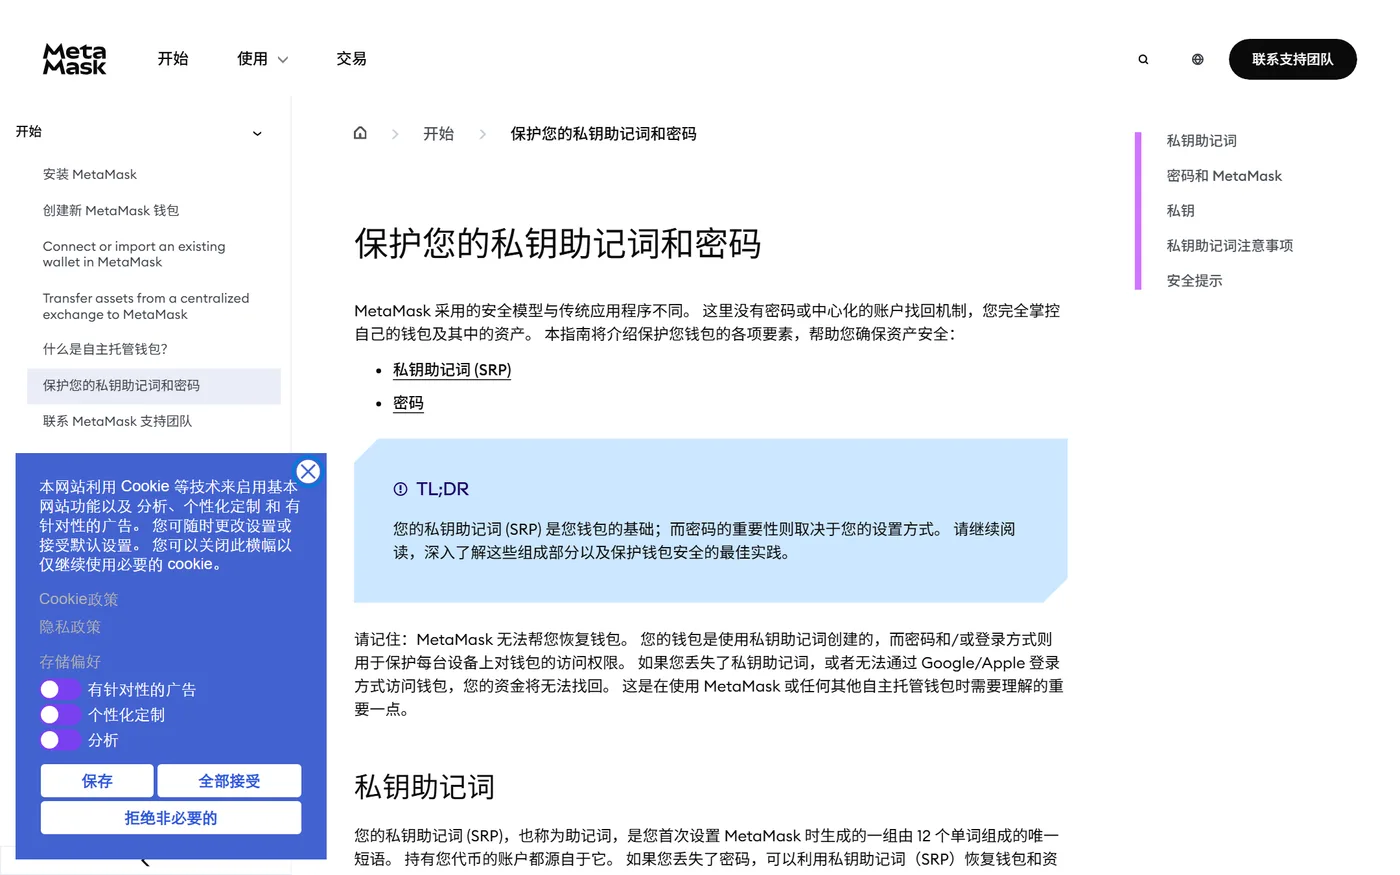
从私钥到地址的完整推导链路|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

地址只能作为收款信息分享,它是公开的;但地址与私钥之间是一对一的绑定关系,一旦某人同时掌握你的「地址 + 签名」,也请不要在此基础上泄露任何额外信息。转发收款地址前,务必核对首尾各 6 个字符。

06
3. 从私钥到地址与助记词

助记词与派生路径:12 个单词为何能恢复整个钱包

登录记录进度

BIP-39 规定了助记词(Mnemonic)标准:把 128 到 256 位的随机熵映射成 12 到 24 个英文单词,并带有最后一位校验词。它并不是「密码」,而是私钥种子的人类可读编码——助记词可以完整推导出整个钱包里所有账户的私钥,反之则不行。

BIP-32 定义了分层确定性钱包(HD Wallet):一个主种子可以按树状结构派生出无穷多个子私钥,每个子私钥再生成地址。BIP-44 则规范了派生的路径格式,例如以太坊常用路径是 m/44'/60'/0'/0/044 代表 BIP-44,60 是以太坊的币种编号,第三个数字是账户序号,第四个 0 表示外部链(收款用),最后一位是地址序号。

这解释了两件事:为什么备份一次助记词就能恢复所有地址;以及为什么在不同钱包里导入同一组助记词,若派生路径不一致,可能看不到资产。

助记词与派生路径:12 个单词为何能恢复整个钱包
助记词与派生路径:12 个单词为何能恢复整个钱包|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

助记词优先于私钥:备份了助记词就等于备份了钱包内所有账户的私钥。请只抄写在纸上或金属助记词板上并离线保存,禁止截图、禁止存网盘与云笔记、禁止在聊天工具里发送,也禁止使用任何所谓的「助记词在线检测工具」。

07
4. 易混点辨析与动手验证

三个必须分清的关键区别

登录记录进度

初学者最容易在这里踩坑,务必一一记牢:

容易混淆 正确认识
签名 ≠ 交易 签名只是对交易内容的授权凭证;一笔完整交易还需要 Nonce、Gas、收款地址等字段,且必须被广播、打包、上链后才生效。
地址 ≠ 账户 地址是公钥哈希截取得到的标识,它本身不「存储」任何东西;余额与状态记在链的全局状态里,由全网共同维护。
私钥泄露 = 资产全部丢失 私钥是唯一控制权。泄露后攻击者可直接签名转走全部资产,没有客服申诉、没有银行冻结、没有交易回滚。

再补一条:导入助记词 ≠ 登录。任何时候你在某个网页「用助记词登录」,本质都是把钱包控制权交给了那个网页,这是最高危的行为。

三个必须分清的关键区别
三个必须分清的关键区别|界面示意 · ethereum.org · 采集于 2026-09-18
💡
小技巧:

记一句口诀:私钥是所有权,签名是授权,交易是动作,地址是收款号。四者各司其职,永远不要互相替代使用。

08
4. 易混点辨析与动手验证

四个常见误区:别再把它们搞混

登录记录进度

误区一:公钥就是地址。 地址是公钥先做 Keccak-256 哈希、再截取后 20 字节并加校验和得到的,是公钥的「压缩摘要」,二者不等价,也不能互相替代使用。

误区二:哈希就是加密。 加密可以解密(有密钥就能还原);哈希是单向的,无法还原。链上存储的哈希值不是密文,只是指纹,任何人都能计算和比对。

误区三:助记词截图存云盘很安全。 云盘、相册、聊天记录都会被同步、被索引、可能被拖库或撞库;一旦账号被攻破,助记词随之泄露,资产当场清零。

误区四:改一个字符的地址无所谓。 哈希的雪崩效应决定了地址差一个字符就是完全不同的账户,转账到错误地址的资产无法找回。请务必使用地址簿或二维码,避免手工输入。

四个常见误区:别再把它们搞混
四个常见误区:别再把它们搞混|界面示意 · support.metamask.io · 采集于 2026-09-18
🚫
避坑提醒:

转账前必须完整核对收款地址的首尾各 6 位字符,优先扫描二维码或从地址簿选择。大额转账先小额试转,确认到账后再转剩余部分,这一步永远不会过时。

09
4. 易混点辨析与动手验证

动手实践:在浏览器里看一笔真实交易

登录记录进度

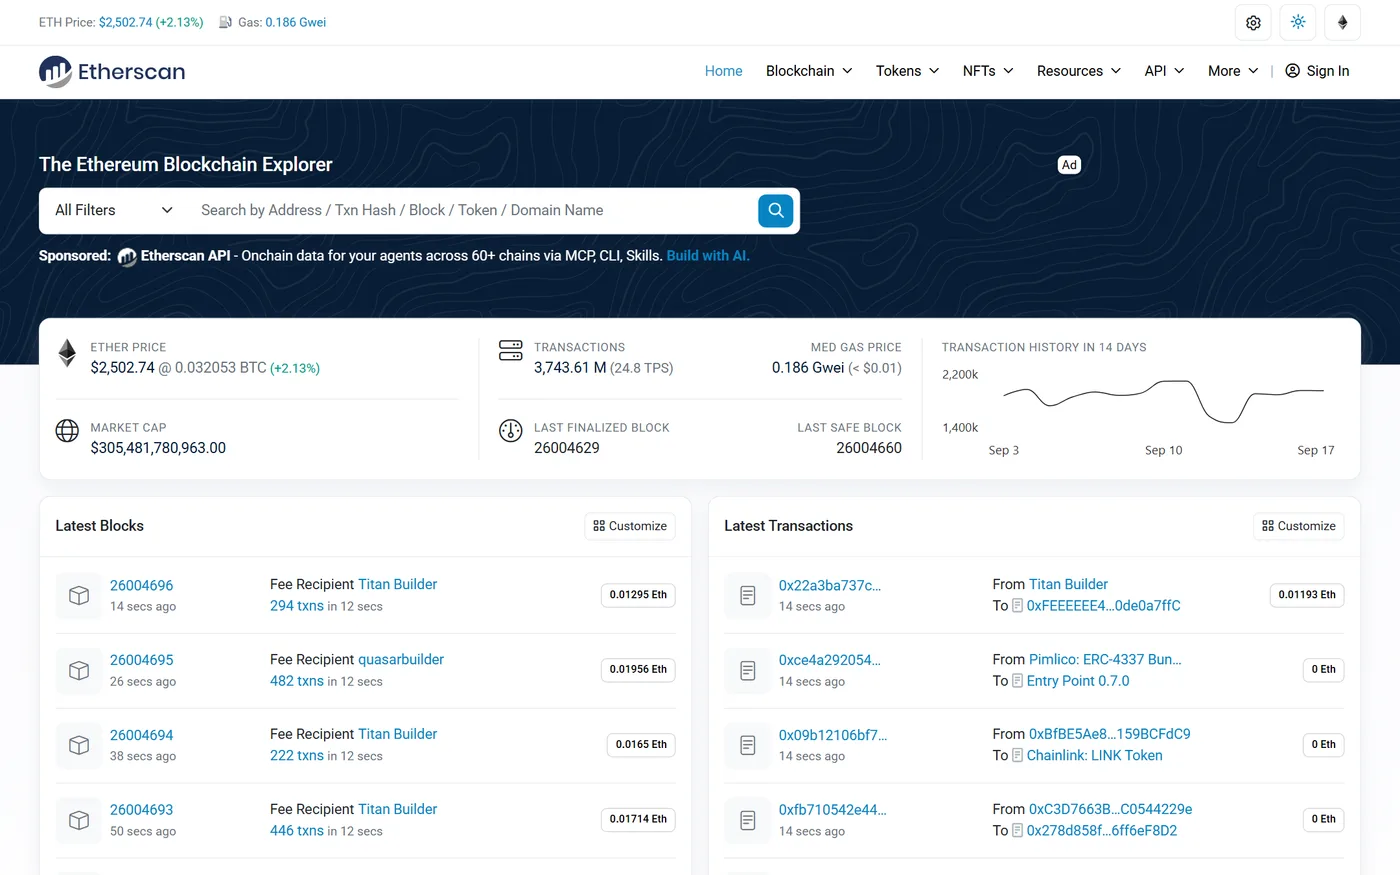
打开 Etherscan,在主页面搜索最新区块里任意一笔交易,进入详情页做三个观察: 1. FromTo——分别对应发送方与接收方地址,注意它们都是 0x 开头的 42 位长字符串,对应本节第 5 步推导出的地址格式。

  1. Signature / vrs(在部分浏览器里需要展开「More Details」或「Input Data」区域)——这就是 ECDSA 签名值,它是公开数据,任何人都可查看并独立验证,且无法从中反推私钥。

  2. NonceTransaction Fee——Nonce 是发送方地址发起的第几笔交易,可用来防止重放;手续费则体现为执行所消耗的 Gas 成本。

进阶练习:点击 From 地址,进入地址页查看它的交易历史与余额。你会发现余额并非写在地址里,而是由全网状态统一维护——这正好对应上一章「状态机」的心智模型。

动手实践:在浏览器里看一笔真实交易
动手实践:在浏览器里看一笔真实交易|界面示意 · etherscan.io · 采集于 2026-09-18
💡
小技巧:

把 From 与 To 地址复制到记事本对比长度,再试着把某个字符手动改成大写或小写,你会看到 EIP-55 校验和地址在钱包里立刻报错——这就是第 5 步最后一步校验和的实际作用。

打开 Etherscan 查看真实交易

来源与时效

教程记录平台 ethereum.org · 客户端 Web / App · 版本 v1。各平台界面会随版本更新变化,请以官方当前界面为准。

全部步骤已完成

操作完成后建议再核对一次到账金额与手续费,并保留交易哈希作为凭证。

相关教程

认识中心化交易所(CEX)
基础认知入门20-30 分钟

认识中心化交易所(CEX)

从零建立对中心化交易所的完整认知:CEX 的撮合引擎与订单簿是怎么运转的、一笔交易在平台内部如何走完充值到提现的五步、托管模式意味着你账户里的币其实是平台的负债;再用一张对比表看清币安、欧易 OKX、Bybit、Coinbase、Kraken 的定位差异,学会用合规牌照、储备证明、真实交易量、安全历史、费率与出入金六个维度评估一家交易所,并认清 FTX 事件式的托管风险。

9 个步骤
认识去中心化交易所(DEX)
基础认知入门25-35 分钟

认识去中心化交易所(DEX)

完整建立 DEX 认知:无托管、链上结算、钱包直连的运作方式,用通俗语言讲清 AMM 恒定乘积公式 x * y = k 与价格为何会自动变化,理解流动性池与 LP 做市商的收益来源;再搞懂滑点、无常损失(含具体数字算例)、AMM / 聚合器 / 链上订单簿三种形态,用对比表看清 DEX 与 CEX 的差别,并走完一次完整的 Swap 流程与风险清单。

9 个步骤
区块链的构成:从区块到分布式账本
基础认知入门25-35 分钟

区块链的构成:从区块到分布式账本

零基础拆解区块链的物理结构:一个区块里到底装了什么、区块头里的父哈希与 Merkle 根各自有什么用、哈希指针如何把一个个区块连成不可篡改的链条、全网为什么要分成全节点与轻节点、分布式账本如何在互不信任的节点之间靠共识维持同一份数据;最后用公有链/联盟链/私有链的分类建立坐标系,并把心智模型从「账本」升级为「全网共同维护的确定性状态机」,再带你打开区块浏览器逐个字段对照本节内容。

9 个步骤